
Los ataques de tablas arcoíris se dirigen a los hashes de contraseñas
Los sistemas modernos normalmente no guardan contraseñas en texto claro, sino que las almacenan después de un proceso de hashing. Aunque el hashing no puede revertirse para obtener la contraseña original, si un atacante obtiene el valor hash, aún podría adivinar la contraseña original mediante comparación.
La eficiencia de las tablas arcoíris proviene de la preparación previa
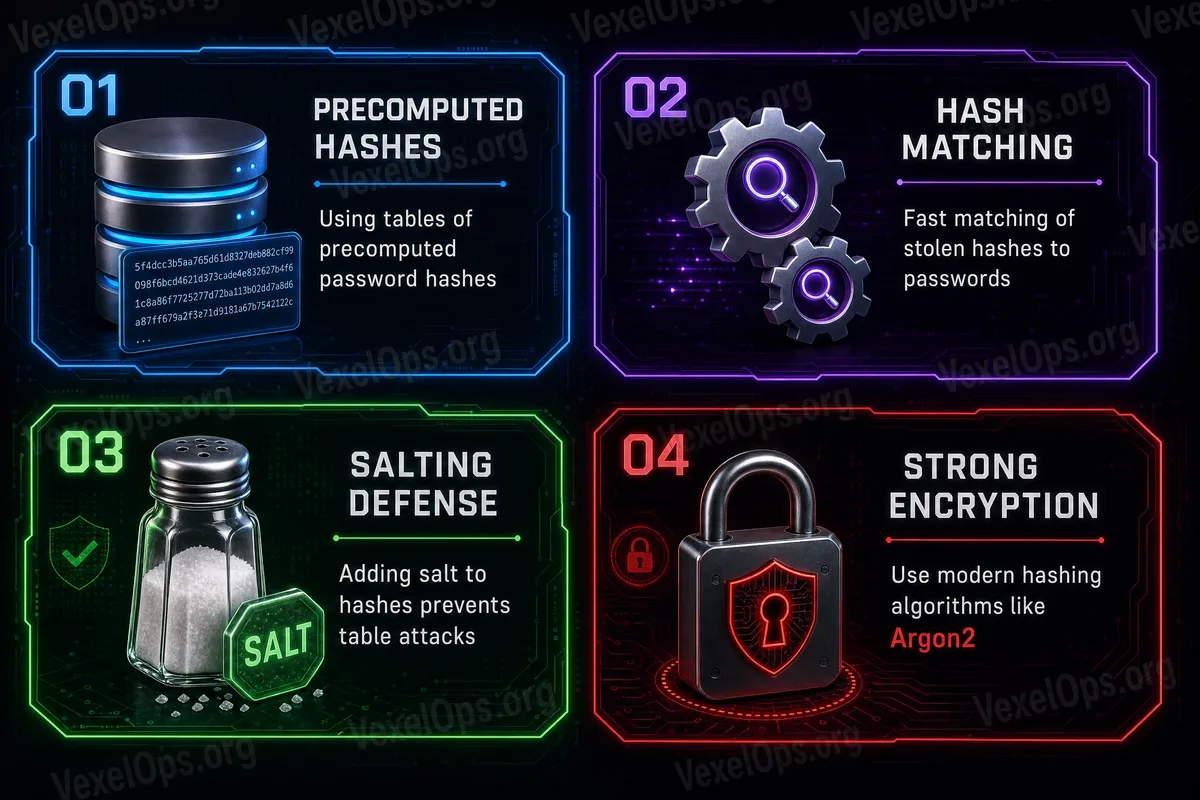
Las tablas arcoíris no se generan lentamente en el lugar, sino que se construyen de antemano con una gran cantidad de contraseñas comunes y sus correspondientes valores de hash. Una vez que el atacante tiene el hash objetivo, puede consultar la tabla para ahorrar tiempo en el cálculo.
Por qué los sistemas antiguos y las contraseñas débiles son más peligrosos
Los sistemas tempranos tienen una protección más débil, y los usuarios a menudo utilizan fechas de nacimiento, números comunes, contraseñas cortas o palabras simples, lo que hace que los resultados de hash sean más susceptibles de ser atacados por una tabla precalculada. Las contraseñas cortas, comunes y predecibles son más vulnerables en cualquier contexto de comparación fuera de línea.
La sal anula las tablas de referencia universales
Los sistemas modernos añaden datos aleatorios, conocidos como sal, antes de realizar el hashing de la contraseña. Incluso si dos usuarios tienen la misma contraseña, producirán hashes diferentes. Esto impide que los atacantes utilicen una única tabla arcoíris para todas las cuentas.
Los riesgos más comunes son los hábitos de uso
Las grandes plataformas modernas normalmente han adoptado mecanismos de hashing y sal más robustos, lo que disminuye enormemente la efectividad de las tablas arcoíris. Los problemas más comunes son, en cambio, las contraseñas simples, las contraseñas repetidas, la falta de verificación en dos pasos, páginas de inicio de sesión de phishing y la ignorancia de las notificaciones de seguridad. Los sistemas antiguos o las plataformas con un diseño de seguridad más débil deben ser especialmente vigilados.
Para los usuarios, la protección más práctica es usar contraseñas largas y únicas, evitar combinaciones predecibles, usar un gestor de contraseñas para almacenar diferentes contraseñas y activar la autenticación multifactor en cuentas importantes.