
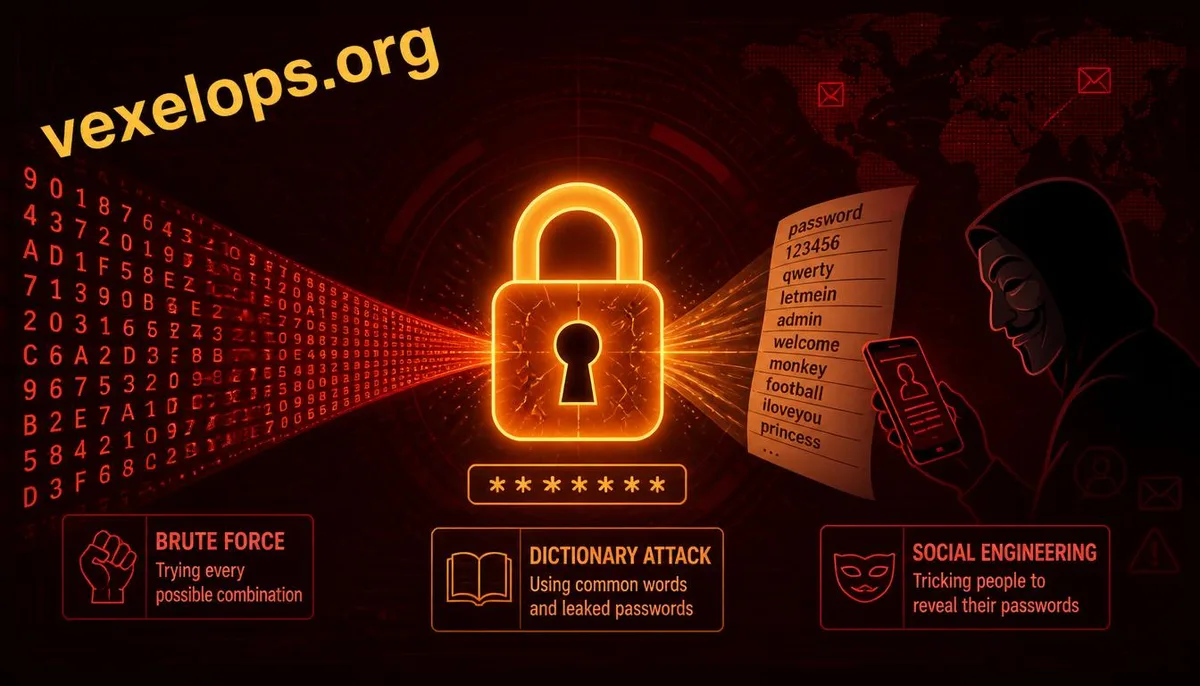
Los ataques a contraseñas no son solo uno, los puntos de peligro son diferentes
Romper una contraseña no siempre significa calcularla. Los enfoques comunes pueden dividirse en fuerza bruta, diccionario e ingeniería social: los dos primeros intentan adivinar o comprobar la contraseña, mientras que la ingeniería social hace que tú mismo entregues tu contraseña o código de verificación.
La fuerza bruta teme a las contraseñas cortas
La fuerza bruta intenta una multitud de combinaciones de caracteres. Cuanto más corta y menos variada sea la contraseña, más fácil será para un ataque agotarla. Por cada carácter adicional, el espacio de prueba aumenta significativamente; por lo tanto, una contraseña larga suele ser más confiable que una que parece compleja pero es corta.
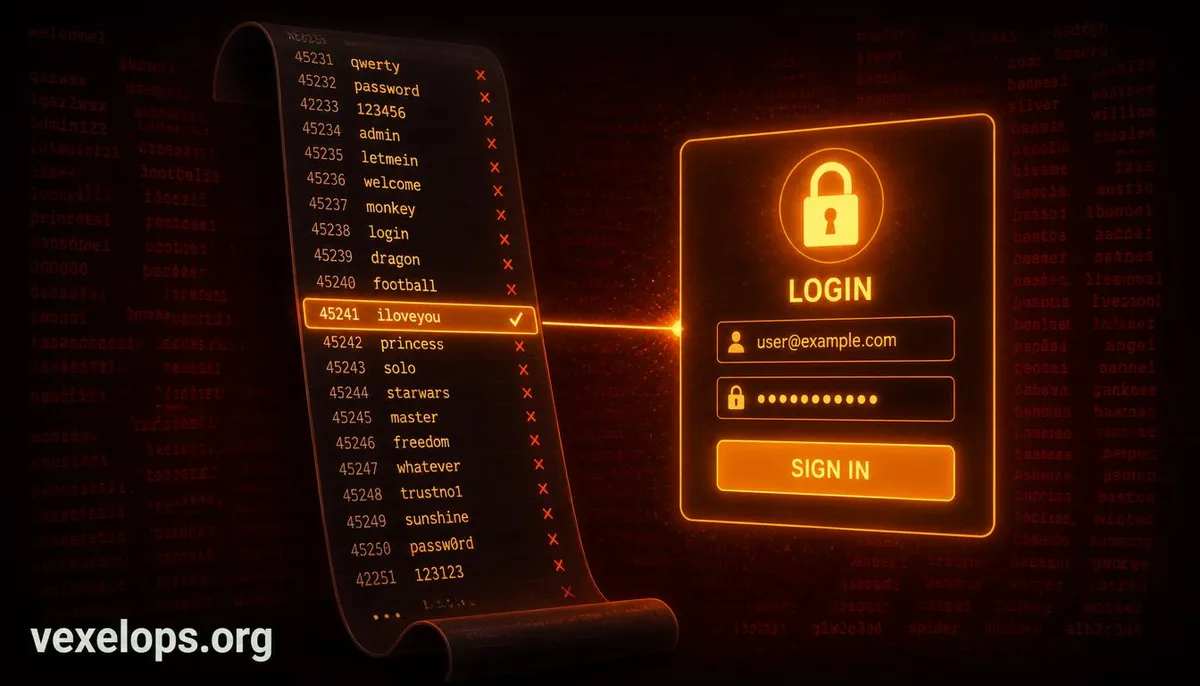
El ataque de diccionario utiliza patrones humanos de nombramiento
El ataque de diccionario emplea contraseñas comunes, contraseñas filtradas, nombres, fechas de nacimiento, nombres de mascotas, marcas con números o años finales, entre otros patrones para intentar iniciar sesión. Una contraseña que parece personalizada, si sigue un patrón común, aún puede ser alcanzada por la lista.
La ingeniería social evita la fortaleza de la contraseña
Un falso soporte al cliente, una página de inicio de sesión de phishing, notificaciones bancarias fraudulentas y mensajes de cuentas de conocidos pueden hacer que tú mismo ingreses tu contraseña o proporciones un código de verificación. Este tipo de ataques no necesita adivinar la contraseña; basta con que la situación sea lo suficientemente realista y hasta la contraseña más compleja puede ser entregada por tu propia mano.
Cuál es el más peligroso depende del contexto
Para una cuenta de alto valor único, la ingeniería social es a menudo la más peligrosa, porque se dirige directamente al juicio de una persona. Para muchas cuentas, el ataque de diccionario y el acceso no autorizado son más efectivos, sobre todo cuando hay muchas contraseñas repetidas. La fuerza bruta presenta un costo más alto en caso de limitaciones de inicio de sesión y contraseñas largas, pero sigue siendo una amenaza para las contraseñas cortas.
La protección debe ser por capas
Utiliza contraseñas largas y únicas para resistir ataques de fuerza bruta y diccionario; utiliza un gestor de contraseñas para evitar la repetición; activa la autenticación de dos factores en cuentas importantes; y cuando recibas solicitudes de contraseña y verificación por teléfono, SMS o correo electrónico, verifica siempre a través de la entrada oficial.
La seguridad de las contraseñas no se basa únicamente en una cadena compleja, sino que resulta de la longitud de la contraseña, su singularidad, la verificación multifactor y la agudeza ante la ingeniería social.