
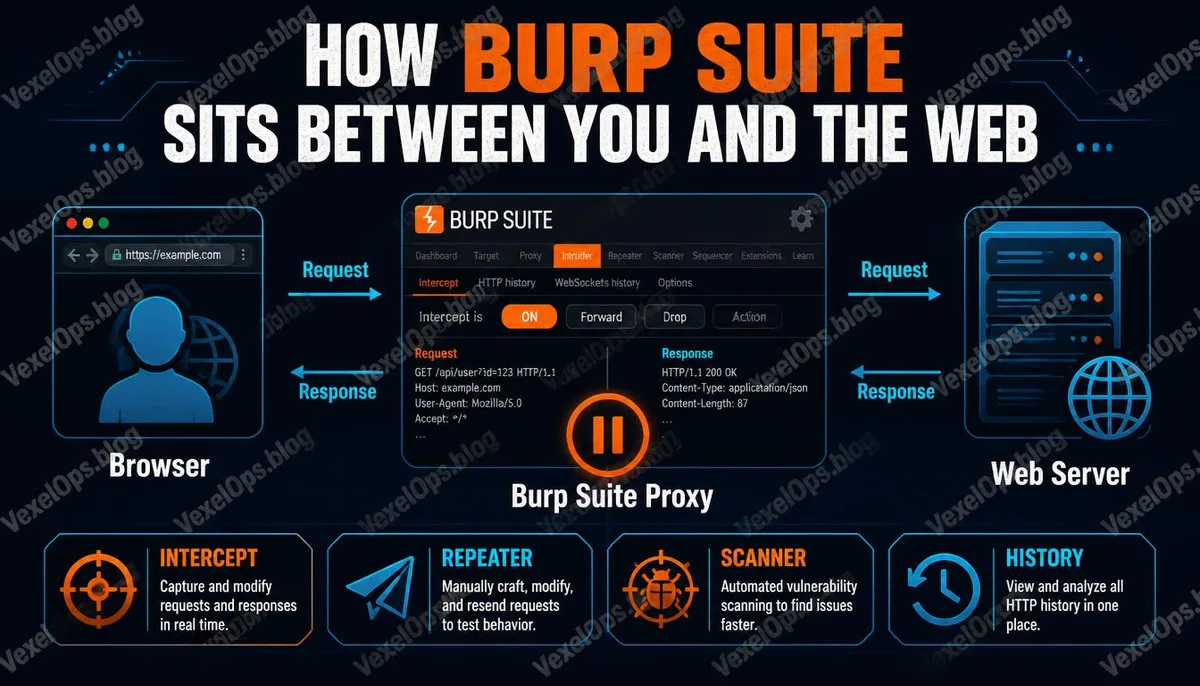
Burp Suite es una herramienta para ver las solicitudes de los sitios web
Burp Suite es una herramienta común en las pruebas de seguridad web, cuya función principal es interceptar, observar y probar las solicitudes HTTP/HTTPS entre el navegador y el sitio web. No es un botón para hackear automáticamente un sitio web, sino que permite a los testers autorizados ver más claramente cómo interactúan formularios, cookies, parámetros y respuestas.
Despliega los procesos detrás de la pantalla
En un entorno de prueba controlado, Burp Suite puede ayudar a examinar el proceso de inicio de sesión, los parámetros de los formularios, las solicitudes API, las propiedades de las cookies, redireccionamientos, mensajes de error y control de acceso. Esta información puede ayudar a los testers a determinar si un sitio web sufre de validación de entrada inadecuada, insuficiencia en el control de permisos o exposición de datos sensibles.
Los resultados de la herramienta aún requieren juicio humano
Burp Suite no puede reemplazar el juicio humano, el alcance de las pruebas y la autorización. Los resultados del escaneo pueden incluir falsos positivos o pueden pasar por alto vulnerabilidades que requieren comprensión de la lógica de negocio. La herramienta solo puede proporcionar pistas, y, al final, debe ser una persona con conocimientos en sistemas la que confirme si el riesgo es real.
Las pruebas legales deben definir límites previamente
Antes de comenzar, se debe confirmar el objetivo de las pruebas, el tiempo, las cuentas, el manejo de datos y los métodos de prueba permitidos. Luego, utilice cuentas y datos de prueba para observar las solicitudes y verifique gradualmente los riesgos. No intercepte, modifique ni reenvíe solicitudes en sitios web no autorizados y evite tocar datos fuera del alcance de la prueba.
Puntos clave comprensibles para el lector promedio
La seguridad de un sitio web no se limita a un problema visual. Detrás del navegador hay solicitudes, cookies, tokens, API y lógica de permisos. Muchas vulnerabilidades no son simplemente botones que se ven extraños, sino que el servidor no verifica correctamente si un usuario puede realizar una acción específica.
El valor de Burp Suite radica en hacer visibles las solicitudes y respuestas, siendo adecuada para pruebas autorizadas y el aprendizaje de la lógica de seguridad web, y no debe ser presentada como una herramienta de intrusión no autorizada.