
¿Qué es SS7? ¿Por qué sigue afectando a las redes de telecomunicaciones modernas?
SS7 (Signaling System No. 7, Sistema de Señalización Número 7) es un conjunto de protocolos utilizados para transmitir información de control telemática. No transporta principalmente el contenido de las llamadas, sino que se encarga de informar a la red cómo establecer una llamada, localizar la red en la que se encuentra el usuario, enviar mensajes de texto, gestionar el roaming y habilitar otros servicios de telecomunicaciones. La Unión Internacional de Telecomunicaciones (UIT-T) explica que SS7 se formó inicialmente en la década de 1970 y posteriormente se convirtió en un conjunto de protocolos de señalización ampliamente utilizado en la red telefónica pública conmutada. A medida que la comunicación móvil se desarrolló, se añadieron protocolos de aplicación como MAP y CAP, permitiendo a SS7 soportar la gestión de usuarios, el roaming y el control de servicios en redes móviles 2G y 3G. Puedes consultar las recomendaciones UIT-T Q.3062 sobre señalización número 7. El contexto de diseño de SS7 es diferente al actual. Las primeras redes de telecomunicaciones estaban interconectadas por un pequeño número de operadores
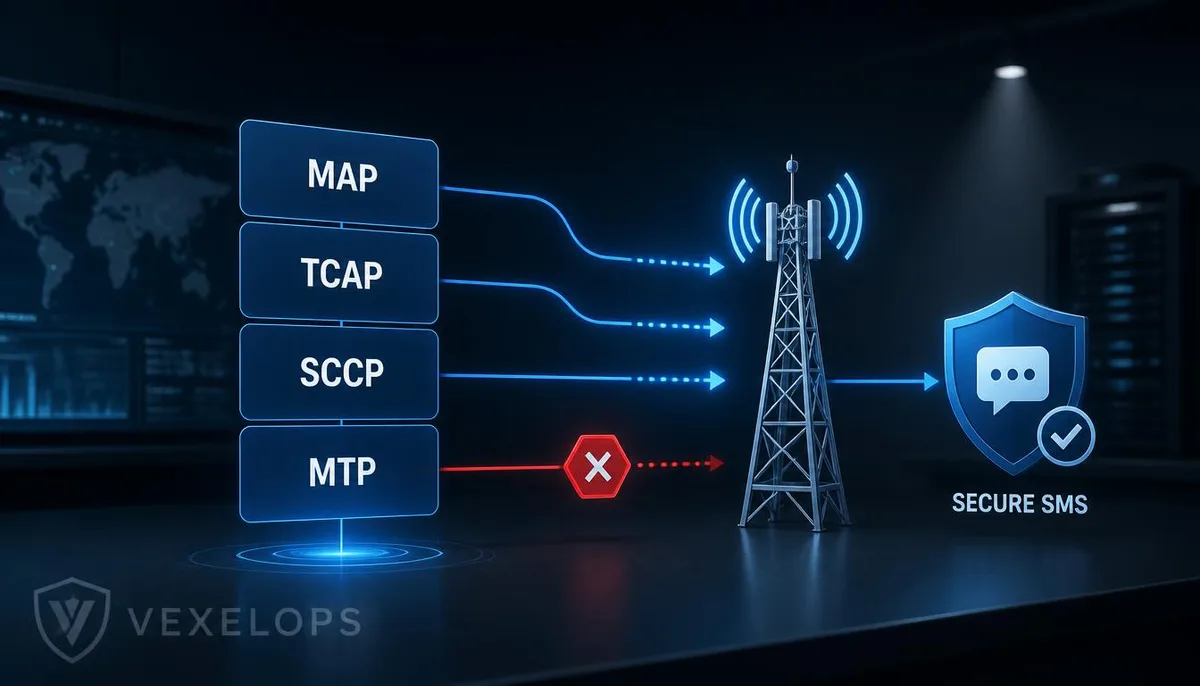
Capas centrales de SS7: MTP, SCCP, TCAP y MAP
Para entender los problemas de seguridad de SS7, primero es importante conocer las responsabilidades de cada capa. Existen diferencias de detalle en diferentes estándares telemáticos y en la implementación de redes, pero se puede construir una idea básica de la siguiente manera:
- MTP (Message Transfer Part) es responsable de la transmisión, enrutamiento y gestión de la señalización. Se puede entender como la capa básica del sistema SS7 que maneja la transmisión de mensajes.
- SCCP (Signalling Connection Control Part) proporciona capacidades de direccionamiento más detalladas, así como transmisión de señalización sin conexión o orientada a conexión, permitiendo que los servicios de nivel superior localicen nodos
- TCAP (Transaction Capabilities Application Part) soporta consultas y respuestas transaccionales entre diferentes nodos, comúnmente utilizado para transportar los datos de aplicación requeridos por los servicios de redes móviles.
- MAP (Mobile Application Part) se utiliza para servicios de ubicación de usuarios, roaming, mensajes y datos de suscripción en redes móviles.
- ISUP (ISDN User Part) se encarga principalmente de procesos de control de llamadas como el establecimiento, mantenimiento y liberación de llamadas.
Estos protocolos no funcionan de forma independiente. Generalmente, los servicios superiores como MAP o ISUP dependen de TCAP, SCCP y MTP para la transmisión de mensajes. Cuando SS7 es transportado a través de redes IP, se suele utilizar el conjunto de protocolos SIGTRAN para llevar la señalización tradicional al entorno IP. SIGTRAN cambia la forma de transmisión, pero no elimina automáticamente los problemas de confianza y autenticación inherentes a SS7.
¿Cómo utilizan SS7 la señalización para SMS y roaming?
La transmisión de mensajes de texto no solo consiste en que un teléfono envíe texto directamente a otro. La red móvil primero necesita verificar los datos de suscripción del destinatario, su ubicación registrada actual y los servicios disponibles, y luego entregar el mensaje al nodo de la red correcto. Los procedimientos relacionados con MAP en SS7 ayudan a la red a completar estas tareas de control. En un flujo de alto nivel, el centro de servicios de mensajes entrega el mensaje al sistema de señalización de la red móvil, que consulta la información de suscripción y ubicación del destinatario, y finalmente enruta el mensaje a la red móvil correspondiente en el servicio. Estos procesos generalmente no son visibles para el usuario promedio, pero los códigos de verificación de SMS, las notificaciones de inicio de sesión y las confirmaciones de transacciones pueden depender de la misma infraestructura telemática. El roaming también requiere un intercambio significativo de señalización. Cuando un usuario se aleja de su red de telecomunicaciones original, la red de acceso necesita confirmar la identidad del usuario, la elegibilidad del servicio, la ubicación y las características
¿Cuáles son los riesgos de seguridad de SS7?
El diseño inicial de SS7 asumió que los nodos interconectados eran de confianza, por lo que los protocolos originales no fueron diseñados con autenticación completa de extremo a extremo y cifrado según los estándares de seguridad de internet actuales. GSMA y ENISA han señalado que el entorno de interconexión moderno permite que las solicitudes de señalización inapropiadas puedan crear riesgos más elevados, afectando áreas como el enrutamiento de mensajes, la ubicación del usuario, el control de llamadas y la disponibilidad de servicios. Los riesgos comunes pueden clasificarse en varias categorías. La primera categoría implica la exposición de la ubicación del usuario y los datos de suscripción, donde las consultas inapropiadas pueden permitir que partes no autorizadas obtengan información relacionada con la ubicación o el estado del servicio del usuario. La segunda categoría está relacionada con el enrutamiento anómalo de mensajes o llamadas, que puede impactar la entrega de SMS, el desvío de llamadas o las notificaciones de servicios. La tercera categoría involucra el fraude en los servicios del usuario, como el uso de brechas en la señalización y los datos de suscripción para
¿Cómo pueden los operadores y usuarios reducir los riesgos de SS7?
El enfoque de los operadores para la defensa es establecer controles de seguridad de señalización en múltiples capas. La primera capa es la gestión de interconexiones, asegurando que solo las redes, nodos y servicios de colaboración necesarios intercambien señalización. La segunda capa es el uso de cortafuegos de señalización y filtrado de reglas, evaluando la razonabilidad de las solicitudes según el origen, destino, tipo de mensaje, relación de usuario y contexto del servicio. La tercera capa implica la detección de anomalías, analizando patrones de consulta masivos en poco tiempo, cambios anómalos en la ubicación, enrutamientos fuera de lo normal y mensajes que no están en línea con el estado del usuario. La cuarta capa es el manejo de incidentes y el intercambio de información. La guía de seguridad y compartición de información de GSMA indica que los operadores necesitan continuar abordando los problemas de seguridad que plantea el diseño heredado de SS7, y mejorar la protección a través de la cooperación en la industria y el intercambio de información. La evaluación de seguridad en interconexiones telemáticas de ENISA también considera que la interconexión de señalización es
Preguntas frecuentes sobre tecnología y seguridad de SS7
¿SS7 permite que cualquiera lea mis mensajes de texto directamente?
No se puede simplificar de esa manera. SS7 es un conjunto de protocolos de señalización utilizado en redes de telecomunicaciones, y los riesgos de seguridad están relacionados con la interconexión de redes, el control de los operadores, el filtrado de señalización y el diseño del servicio. Existen problemas históricos en el modelo de confianza de SS7, pero esto no significa que cualquier persona pueda leer directamente los mensajes de texto de otros a través de su teléfono o computadora normal. Si un SMS es la única forma de verificación en dos pasos para una cuenta importante, se debe considerar el riesgo de la transferencia de número, el cambio de SIM, la ingeniería social y el control de la cuenta de telecomunicaciones como otros riesgos.
¿SS7, cambio de SIM y secuestro de mensajes de texto son lo mismo?
No. SS7 se refiere principalmente a problemas de señalización y seguridad de interconexión en el backend de la red de telecomunicaciones; el cambio de SIM implica que el número de teléfono se transfiere a otra SIM o eSIM; mientras que el secuestro de mensajes de texto es un término general para la recepción, redirección o control no autorizado de mensajes de texto o códigos de verificación por parte del usuario promedio. Los tres pueden causar resultados similares, como la no recepción de mensajes de texto o el impacto en la verificación de cuentas, pero las causas técnicas son diferentes. En el tratamiento de estos problemas, los relacionados con SS7 dependen principalmente de los operadores de telecomunicaciones, mientras que el cambio de SIM requiere verificar registros de cambios de número, SIM, eSIM y de cuentas de telecomunicaciones.
¿Los usuarios pueden reparar las vulnerabilidades de SS7 por sí mismos?
No se puede reparar directamente el protocolo SS7 en el núcleo de la red del operador, pero se pueden reducir las oportunidades de que las cuentas sufran efectos en cadena. Los usuarios pueden establecer PIN y protección contra transferencias de números para sus cuentas de telecomunicaciones, disminuir la dependencia de la verificación por SMS, y activar una autenticación más robusta de múltiples factores para cuentas de correo electrónico, financieras y de intercambio. Cuando un teléfono pierde señal o hay anomalías en la cuenta, se debe contactar inicialmente a los operadores y plataformas relevantes a través de canales oficiales, conservando notificaciones, registros de tiempo, cambios en la cuenta y registros de transacciones. No se deben buscar herramientas de ataque SS7 engañosas, ni permitir que extraños soliciten códigos de verificación o credenciales bajo el pretexto de una verificación de seguridad.
Un punto clave: SS7 es un riesgo en el backend de telecomunicaciones, no confíes solo en la verificación por SMS para tus cuentas.