
La autenticación de doble factor llena los vacíos después de la pérdida de contraseña
La autenticación de doble factor, conocida como 2FA, es un segundo nivel de verificación que se requiere además de la contraseña. Al iniciar sesión, además de la contraseña, puede que necesites un código dinámico de una aplicación de autenticación, un código de verificación por SMS, un código de respaldo o una llave de seguridad. Su valor no es garantizar que la cuenta nunca se comprometa, sino evitar que, después de una filtración de contraseña, la cuenta sea tomada de inmediato.
El mayor problema de confiar solamente en contraseñas es su reutilización
Los usuarios comunes suelen usar la misma o similar contraseña en correos electrónicos, redes sociales, sitios de compras y otros servicios. Si una de estas plataformas se ve comprometida, los atacantes pueden intentar iniciar sesión en otros servicios con las mismas credenciales. Las páginas de phishing, las filtraciones de datos y las contraseñas débiles hacen que la defensa basada en una sola contraseña sea muy frágil.
Los diferentes métodos de verificación presentan riesgos distintos
La verificación por SMS es fácil de entender y es mejor que no tener 2FA, pero la pérdida del número, el intercambio de SIM o la redirección engañosa de mensajes de texto pueden aumentar el riesgo. La aplicación de autenticación suele ser más adecuada como método principal, ya que no depende completamente del número de teléfono. Las llaves de seguridad son más robustas, pero requieren hardware adicional y buenos hábitos de almacenamiento.
Un código de respaldo no es una configuración secundaria. Cuando pierdes el teléfono, la aplicación de autenticación se daña o hay problemas al cambiar de dispositivo, el código de respaldo puede ser tu última opción para mantener la cuenta. No debe guardarse en álbumes públicos, notas no encriptadas o lugares fácilmente visibles para otros.
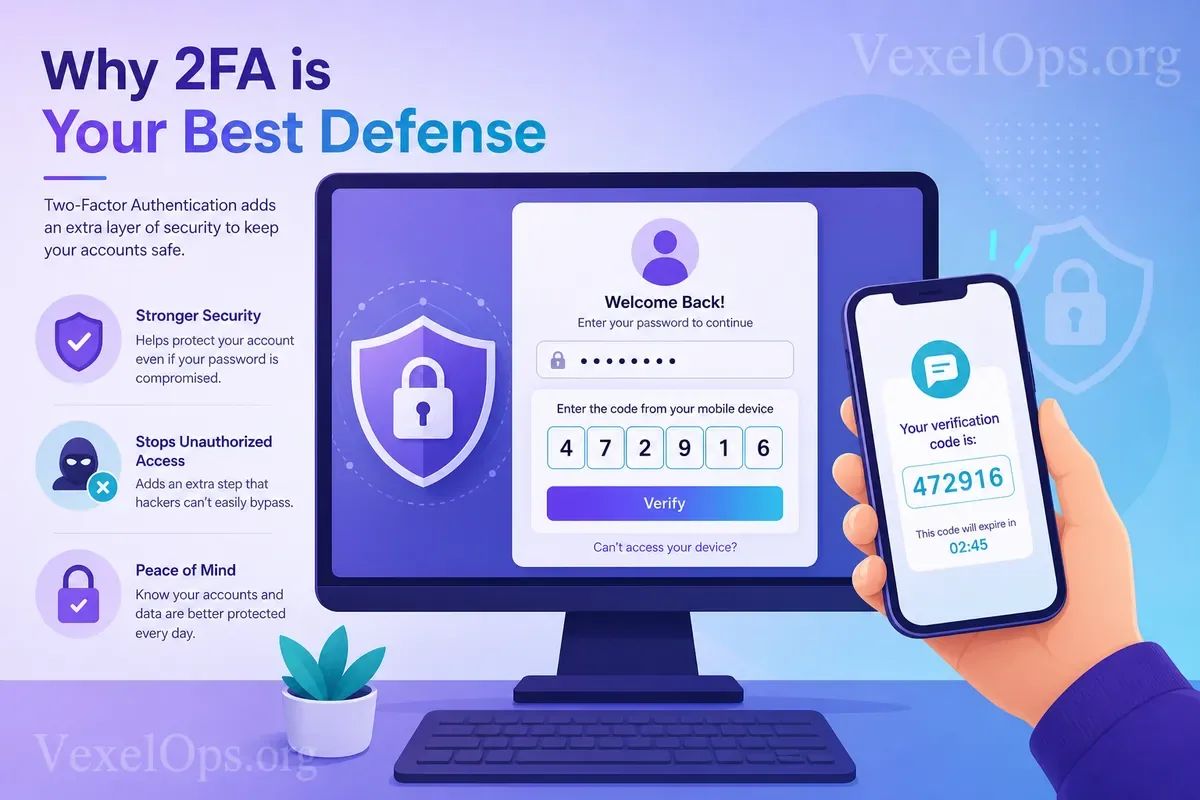
No debes compartir los códigos de verificación con nadie
Al activar 2FA, el error más común es proporcionar el código de verificación a un falso servicio de atención al cliente, falsos amigos o páginas de phishing. Los verdaderos servicios de atención al cliente generalmente no te pedirán que proporciones un código de verificación, un código de respaldo o tu contraseña. Si alguien te pide que leas, captures o reenvíes un código de verificación, deberías detenerte.
Prioriza la activación en qué cuentas
La primera prioridad es el correo electrónico principal, ya que muchos restablecimientos de contraseña se enviarán aquí. La segunda son las cuentas principales de redes sociales, como Instagram, Facebook, TikTok, X, Telegram o YouTube. La tercera son cuentas financieras, de compras, almacenamiento en la nube y laborales, ya que involucran datos de pago, documentos o sistemas empresariales.
Una vez que hayas configurado 2FA, también debes revisar regularmente tu correo de recuperación, número de teléfono, dispositivos de inicio de sesión y la ubicación donde guardas los códigos de respaldo. La autenticación de doble factor es una línea de defensa muy útil, pero debe mantenerse junto con la gestión de contraseñas, la identificación de phishing y los datos de recuperación de cuentas.