
アカウントが失控する前に現れる小さなサイン
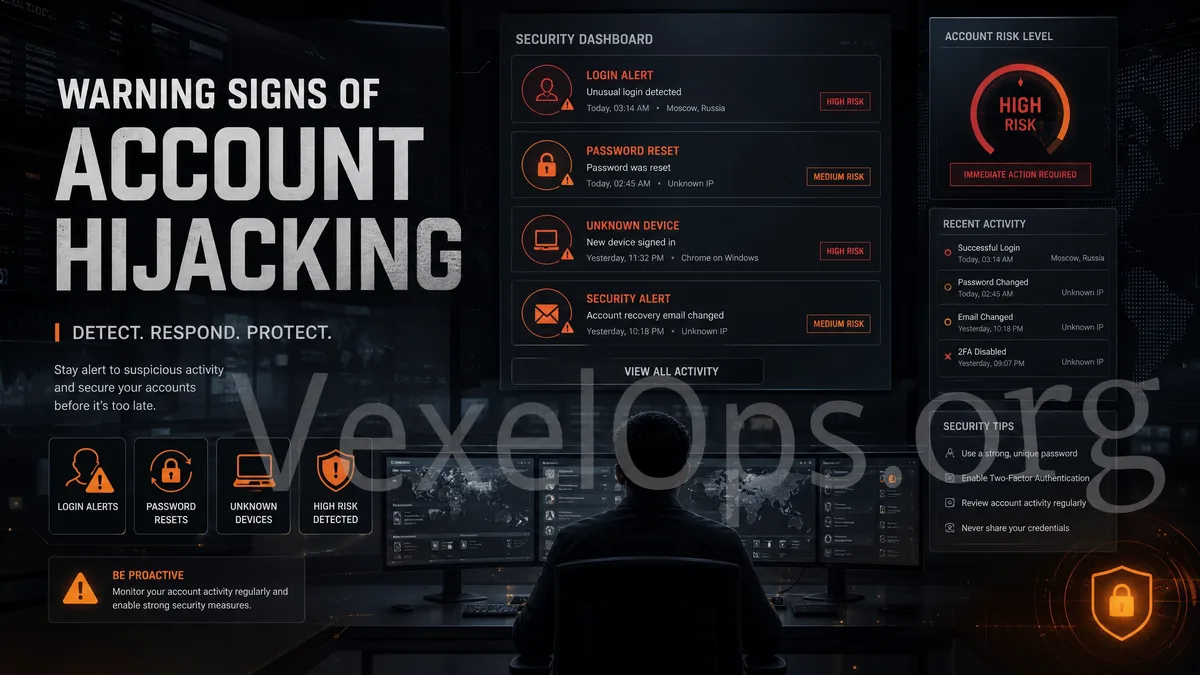
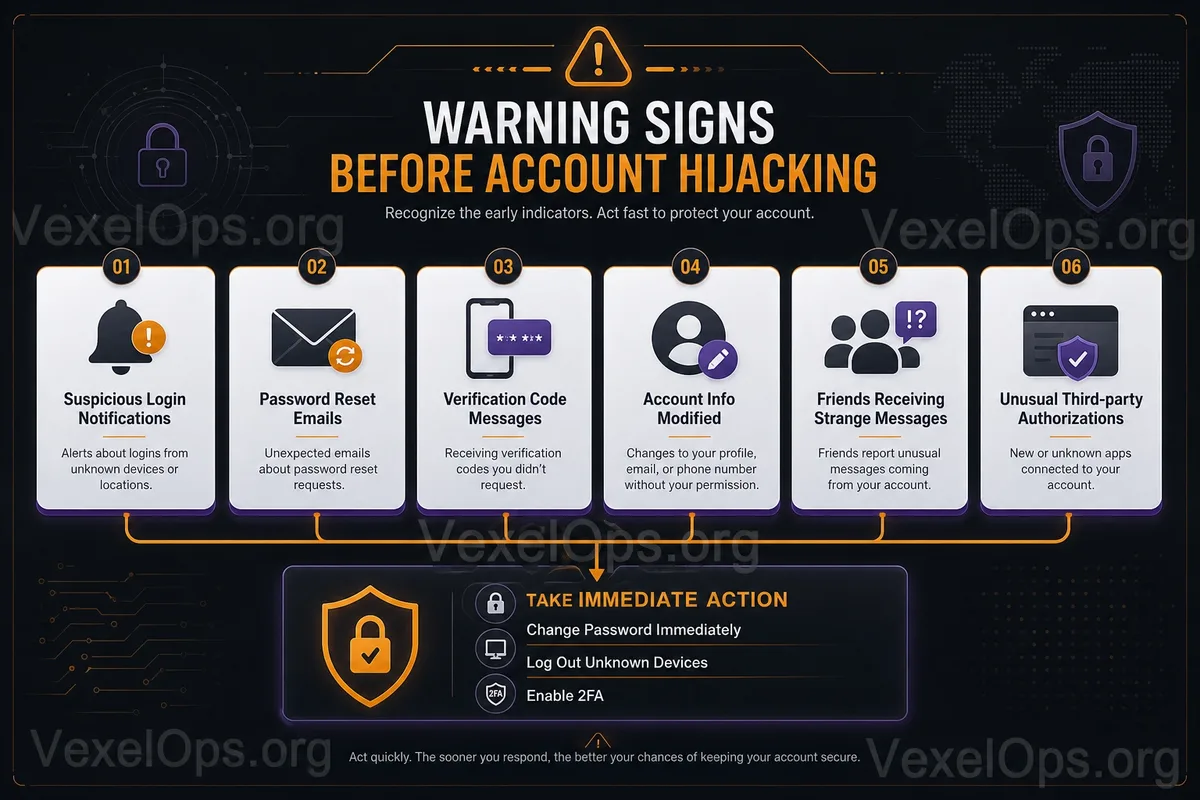
アカウントが乗っ取られることは、必ずしも一瞬でアクセスできなくなることではありません。一般的には、まず不審なログイン通知、パスワードリセットのメール、認証コードのメッセージ、または友人から奇妙なリンクを送信されたとの報告を受けることが多いです。これらのサインは一見ばらばらに見えますが、誰かがアカウントを奪おうとしている可能性を示唆しています。
自分が操作していないログインや認証メッセージはすぐに確認
新しいデバイスや場所からの異常なログイン通知は、時にネットワークの判断ミスから発生することがあります。しかし、時刻、デバイス、ブラウザ、地域が明らかに自分の習慣と一致しない場合は、公式な入口からログイン活動を確認する必要があります。
何も操作していないのにパスワードリセットのメールや認証コードを受信した場合も、誰かがログインまたはアカウントをリセットしようとしている可能性があります。認証コードは誰にも提供せず、偽のカスタマーサービスからの要求には応じないでください。
情報が改竄されることは不審なログインよりも深刻
プロフィール画像、名前、自己紹介、関連付けたメールアドレス、電話番号や復旧情報が変更されることは、明らかに高リスクのサインです。攻撃者は通常、最初に復旧情報を変更し、元のユーザーがアカウントを取り戻すのを困難にします。まだログイン可能であれば、すぐにパスワード、二重認証、復旧情報、ログインデバイスを確認してください。
友人が奇妙なメッセージを受け取った場合、単に削除しない
もし友人があなたのアカウントから投資の勧誘、奇妙なリンク、票を投じる手助け、貸金または認証コードを要求するメッセージを受け取った場合、そのアカウントは他の人によってログインされているか、第三者の権限が濫用されている可能性があります。友人にクリックしないように注意し、パスワードを変更し、すべてのデバイスからログアウトし、疑わしい権限を削除してください。
第三者の権限や不審な操作履歴も警告である
分析ツール、スケジュール管理ツール、抽選サイトまたはログインサービスが過剰な権限を保持している場合、あなたが気づかないうちにアカウントにアクセスする可能性があります。見知らぬフォロー、いいね、投稿、グループへの追加、自動転送などは、単なる削除で済ませるのではなく、アカウントのセキュリティインシデントとして扱うべきです。
ログインできるうちの対処順序
まず、パスワードを変更し、他のデバイスからログアウトし、二重認証を有効にまたは再設定し、復旧用のメールアドレス、電話番号、第三者の権限を確認してください。同時に、主要なメールアドレスが安全であるか確認してください。多くのプラットフォームはメールを使用してアカウントを復旧します。
もしログインできなくなった場合は、公式な復元プロセスを進め、見知らぬメッセージ内の迅速なアカウント回復サービスを信じないでください。早期の警告に迅速に対処することで、アカウントの管理権が完全に移行するのを避ける可能性が高まります。