
レインボーテーブル攻撃はパスワードハッシュを狙う
現代のシステムでは、明文パスワードを直接保存することはなく、パスワードをハッシュ化して保存します。ハッシュは原パスワードを直接逆算することはできませんが、攻撃者がハッシュ値を得た場合、比較を通じて元のパスワードを推測することが可能です。
レインボーテーブルの効率は事前準備から
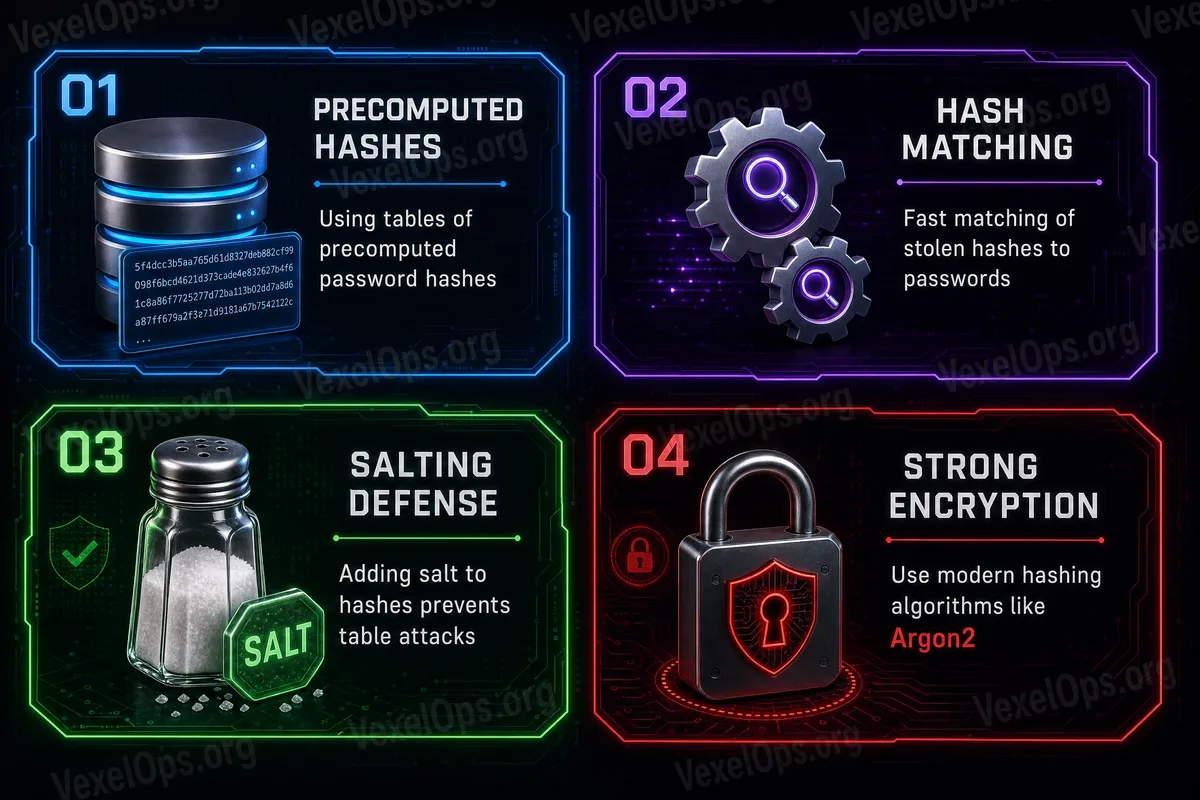
レインボーテーブルはその場で徐々に推測するのではなく、あらかじめ多くの一般的なパスワードと対応するハッシュ値の対照データを作成します。標的ハッシュを取得後、攻撃者は表を参照して比較することで、再計算にかかる時間を節約できます。
古いシステムと弱いパスワードがより危険な理由
初期のシステムは保護が弱く、ユーザーは誕生日や一般的な数字、短いパスワード、単純な単語を頻繁に使用するため、ハッシュ結果があらかじめ準備された表に命中しやすくなります。短く、一般的で予測可能なパスワードは、オフライン比較の状況でより不利です。
ソルトで汎用対照表が無効に
現代のシステムでは、パスワードハッシュの前にランダムなデータ、すなわちソルトを加えます。同じパスワードを使用する2人のユーザーでも、異なるハッシュが生成されます。これにより、攻撃者はすべてのアカウントに汎用レインボーテーブルを適用することができなくなります。
現在のより一般的なリスクは使用習慣にある
大規模な現代のプラットフォームでは、通常、より強力なハッシュとソルトのメカニズムが採用されており、レインボーテーブルの効果は大幅に減少しています。むしろ一般的な問題は、単純なパスワード、繰り返し使用されるパスワード、二要素認証がないこと、フィッシングログインページ、セキュリティ通知を無視することです。古いシステムやセキュリティ設計が弱いプラットフォームは特に注意が必要です。
ユーザーにとって最も実用的な防護策は、長くユニークなパスワードを使用し、予測可能な組み合わせを避け、パスワード管理ツールを使用して異なるパスワードを保存し、重要なアカウントには多要素認証を有効にすることです。