
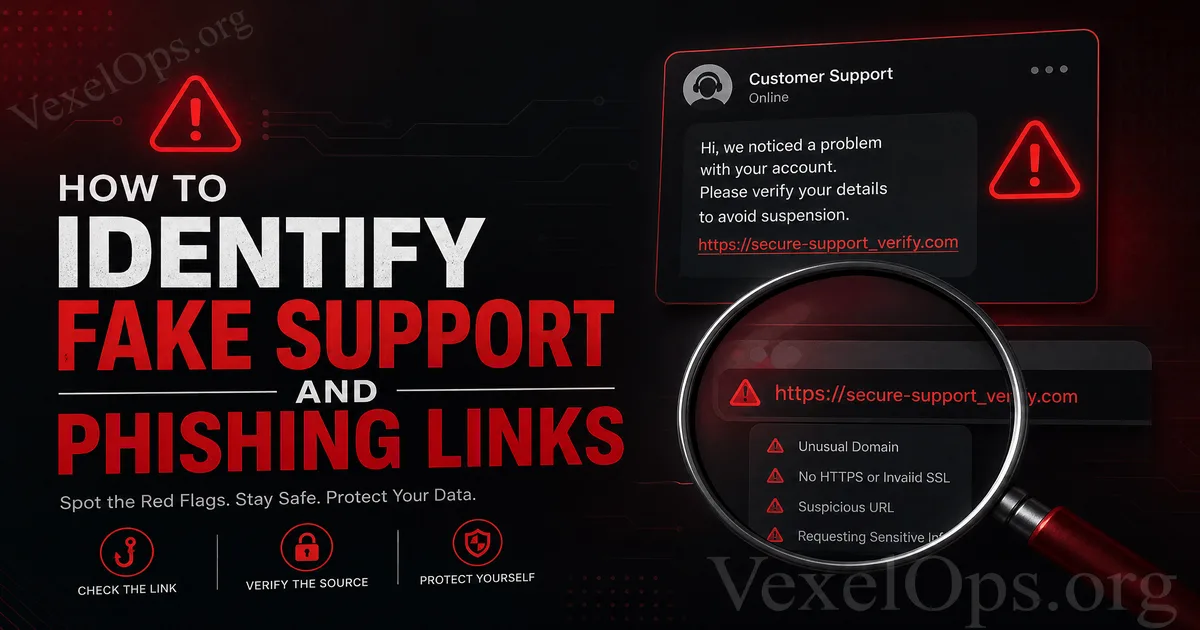
偽のカスタマーサービスは緊急感を利用してあなたの情報を引き出そうとします
偽のカスタマーサービスやフィッシングリンクは、直接的にデバイスを攻撃することはなく、あなたにアカウントの問題や期限付きの行動、確認の必要性やカスタマーサービスの支援を信じ込ませることが一般的です。もしあなたが偽のページにパスワード、認証コード、またはバックアップコードを入力すれば、相手はアカウントを接収する可能性があります。
即時操作を求められたら元のメッセージを離れる
「24時間以内に確認を完了」「アカウントが停止される」「プラットフォームの規則に違反」「永久に削除」などの文言は、通常あなたの判断時間を短縮することを目的としています。その際、メッセージ内のリンクをクリックせず、公式アプリまたは手動で公式ウェブサイトを入力して、本当に通知があるか確認してください。
いかなる認証コードを要求するカスタマーサービスも信頼できません
パスワード、SMS認証コード、二要素認証コード、バックアップコードは全て、自分自身がログインまたはアカウントを復元するための情報です。本物のプラットフォームのカスタマーサービスは通常、私信であなたに提供するよう要求することはありません。相手がこれを身分証明、制限解除、又はセキュリティコードと言っても、高リスクと見なすべきです。
URLはページの外見より重要です
フィッシングページは公式の色、ロゴ、ログインフォームを模倣でき、HTTPSのロックアイコンが表示されることもあります。情報を入力する前に、実際のメインドメインを確認し、綴りの間違いや長すぎるサブドメイン、短縮URL、公式に見えるが公式ではないドメインに注意してください。
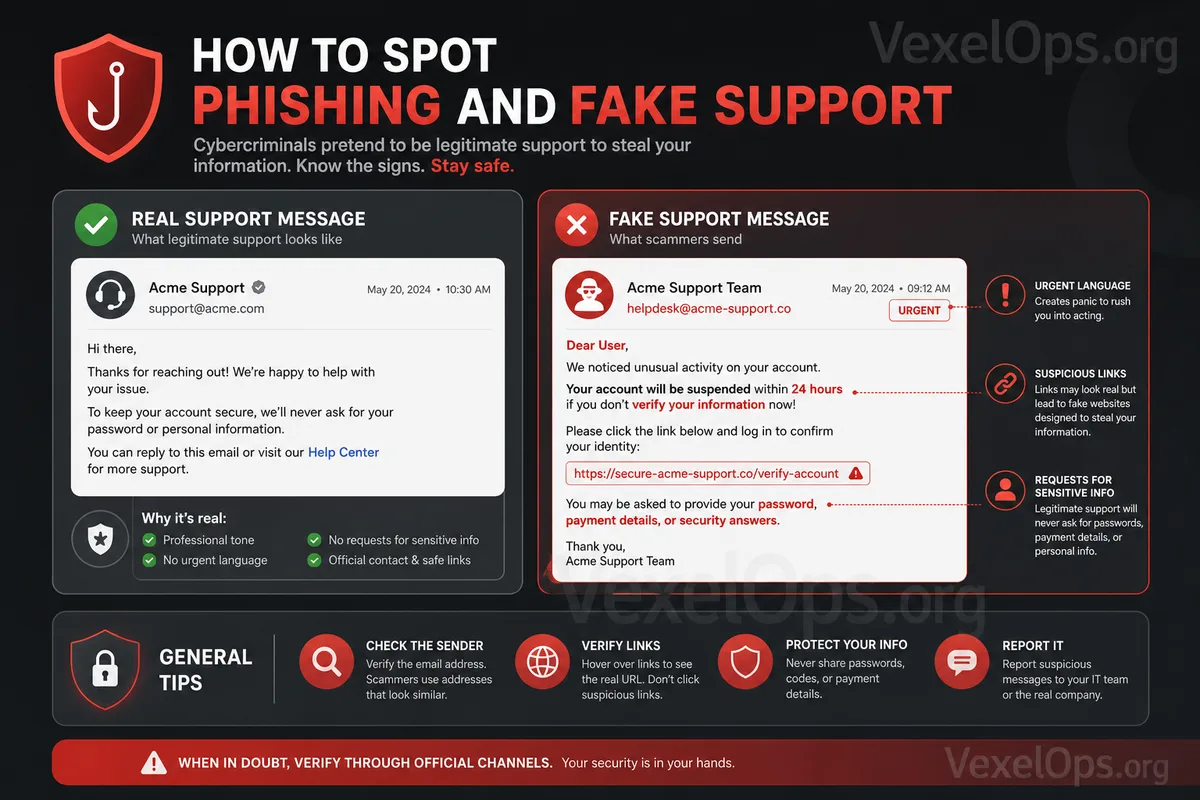
知り合いのアカウントからのメッセージでも確認が必要
友人のアカウントもハッキングされている可能性があります。投票を手伝う、アカウント認証、写真の盗用、イベントの賞品獲得などのリンクが知り合いから来た場合でも、他のチャンネルを使用して確認するべきです。プロフィール写真と名前が見慣れているからといって、直接ログインしたりファイルをダウンロードしたりしないでください。
もしすでに情報を入力してしまったら
まだ情報を入力していない場合は、ページを閉じて公式の入り口から確認すれば大丈夫です。すでにパスワードや認証コードを入力した場合は、すぐに公式のプラットフォームでパスワードを変更し、他のデバイスからログアウトし、二要素認証を有効化またはリセットし、復元用のメールアドレス、電話番号、サードパーティのアクセスが変更されていないか確認してください。
偽のカスタマーサービスは恐怖と信頼を最も利用しています。処理の入り口を公式のアプリまたは公式のウェブサイトに戻し、認証コードを誰にも渡さなければ、大半のフィッシングプロセスを防ぐことができます。