
偽のログインページは必ずしも粗雑には見えない
フィッシングログインページは、なじみのある色やロゴ、ボタン、ヒントのテキストを使用することが多く、アカウント異常やセキュリティチェック、メッセージの未送信などのリマインダーと組み合わせることがあります。危険なのは、パスワードや認証コード、復元情報を誤ったページに送ってしまうことです。
ログインページにたどり着いた経路を確認する
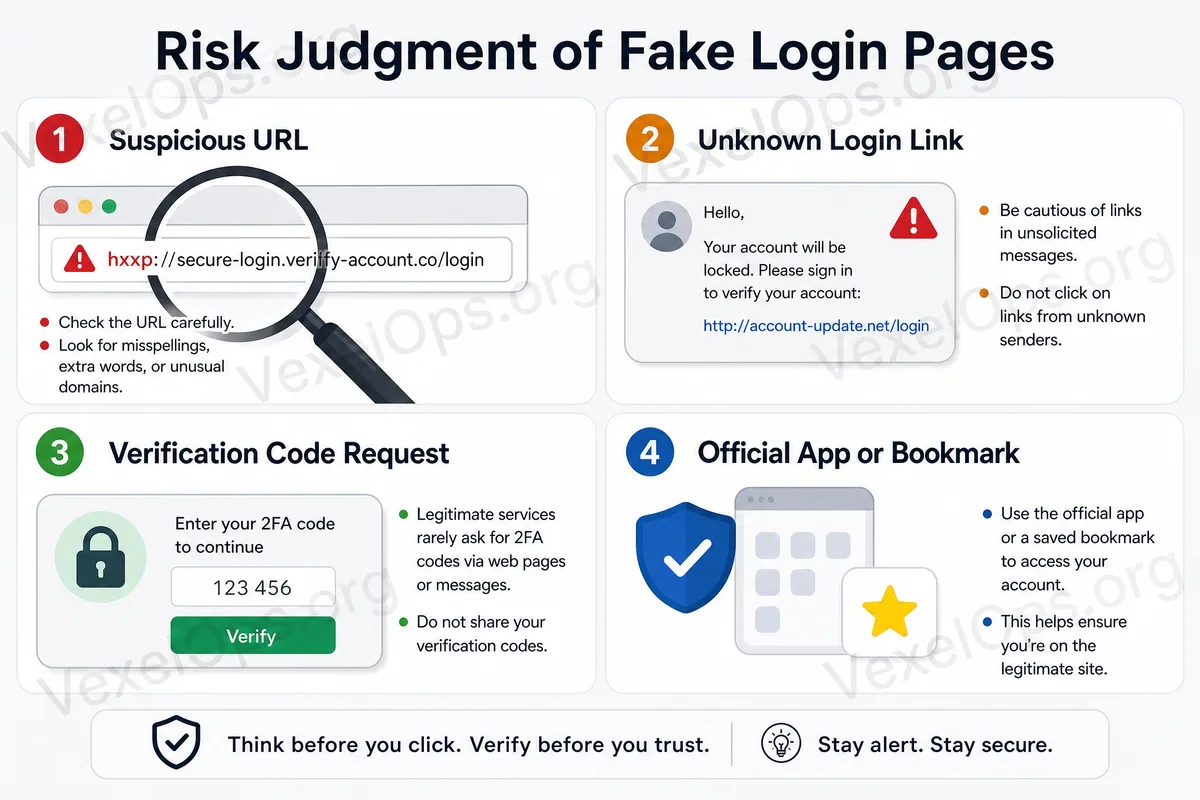
もしログインページが不明なメール、SMS、ダイレクトメッセージ、コメント、広告から来たもので、公式のアプリや公式サイトを自ら開かなかった場合は、情報を入力しないでください。突然現れたり、催促したり、すぐに認証を求めるログインページは、公式の入り口で確認することが重要です。
URLバーは画面デザインよりも重要
本当のドメイン名を確認してください。ブランド名がURLの中に含まれているかにだけ目を向けないでください。長すぎるURL、似たような綴り、不明なドメインの末尾、短いURLのリダイレクト、ブランド名の前後に奇妙な単語が多い場合は、チェックするシグナルです。鍵マークは接続が暗号化されていることを示すだけで、ウェブサイトが公式であることを意味しません。
認証コードとバックアップコードはパスワードよりも乱入力しないべき
偽のページでは、パスワードの後にSMS認証コードやEmail認証コード、バックアップコードを要求することがあります。これらの情報は、相手がログインを完了したり、パスワードを変更したり、セキュリティ設定を変更したりするのに使われる可能性があります。出所が不明な場合は、認証コードを入力しないでください。
重要なアカウントは公式アプリやブックマークを固定使用
Email、ソーシャルメディア、クラウドストレージ、決済ツール、仕事用アカウントには、公式アプリや確認済みのブックマークを使用してアクセスすることができます。これにより、不明なリンクから偽ページに誤ってアクセスする可能性を減少させることができます。定期的に二段階認証、バックアップEmail、携帯電話、ログイン記録、サードパーティの権限を確認してください。
もしページが奇妙に感じた場合は、「とりあえず入力してみる」といった考えを持たないでください。まずはリンクを保存したり、スクリーンショットを撮ったりし、公式の入り口から再確認してください。一度パスワードや認証コードが送信されると、修正するのが非常に難しくなります。