送信者名は最も偽装されやすい
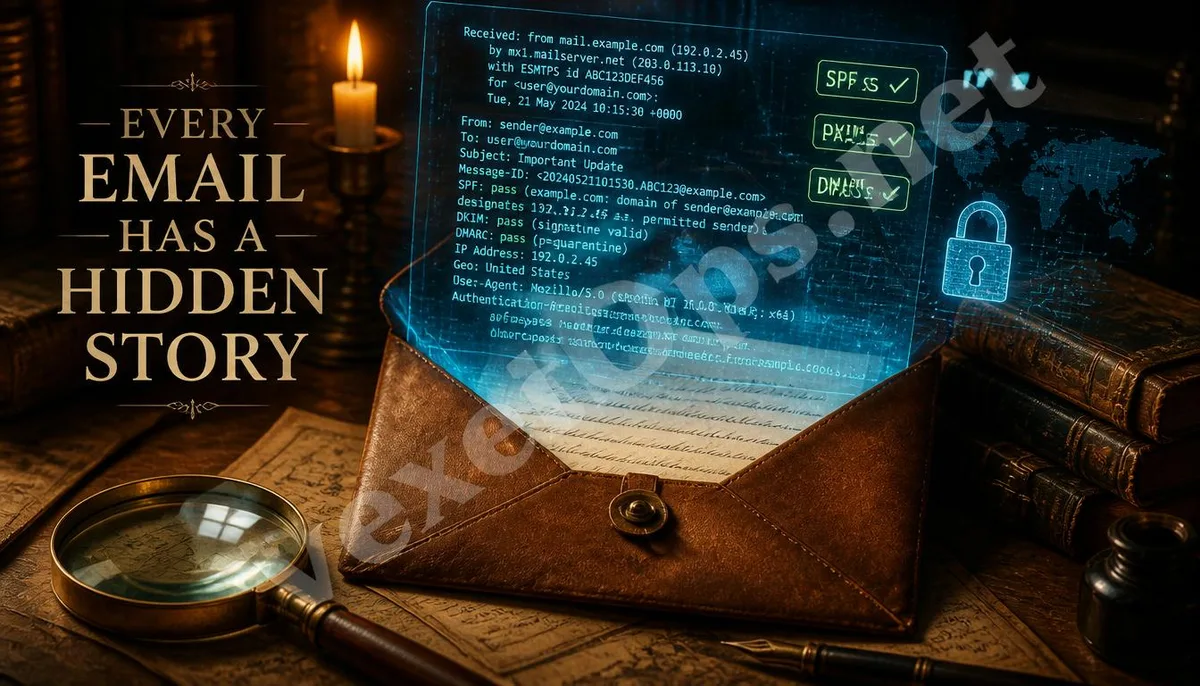
Emailに表示される送信者名は、ブランドや上司、同僚として装うことができ、実際に価値のある手がかりは通常メールヘッダーの中にあります。ヘッダーはすべての技術的な詳細を一度に理解する必要はなく、あなたが送信パスを特定し、検証結果とメッセージの要求が矛盾していないかを確認するために役立ちます。
まずはFrom、Reply-To、Return-Pathを見る
Fromはメッセージに表示される送信者、Reply-Toは返信をクリックした際に送信される場所、Return-Pathは不達用に使用されます。詐欺メールはFromをブランドや上司として装うことがありますが、返信先が不審なドメインである場合があります。これらの項目間に不合理な点があれば、警戒を高めるべきです。
Received経路でメールの通過点を確認する
Receivedフィールドは、メールが経由したサーバーに関する手がかりを残します。これは一般の人が行単位で追跡するのには適していないかもしれませんが、メッセージが期待されるメールサービス、会社のゲートウェイ、またはマーケティングプラットフォームを経由したかを判断するのに役立ちます。
検証結果はデザインよりも信頼性が高い
SPF、DKIM、DMARCは、一般的な送信者検証の手がかりです。検証に合格したからといって内容が安全であるとは限りませんが、失敗したりドメインとの整合性が欠けたりしている場合は、警戒を高めるべきです。ブランド、銀行、プラットフォーム通知、または内部の上司からのメッセージについては、検証結果とドメインの一貫性が、メッセージのデザインよりも信頼性が高いです。
不明なIPだけでは詐欺の証拠にならない
メールはクラウドメールサービス、マーケティングプラットフォーム、カスタマーサポートシステム、または会社ゲートウェイを経由することがあるため、不明なIPを見ても必ずしも詐欺であるとは限りません。判断する際には、送信ドメイン、検証結果、返信先アドレス、リンクURL、および要求内容の整合性を確認する必要があります。
支払い、認証コード、パスワード変更要求には注意する
最初にメール内のリンクをクリックしないでください。元のメールを開くかヘッダーを確認し、送信ドメインと返信先アドレスを確認した後、SPF、DKIM、DMARCの結果をチェックし、最後にメール内のリンクが公式本体のドメインに向かっているか確認してください。もし、メッセージが支払い、認証コードの提供、またはパスワード変更を要求している場合、公式サイトや内部システムに戻って確認するべきです。
Emailヘッダーだけではすべてを証明することはできませんが、多くの表面的な偽装を見破ることができます。実際の目的は、メールの出所を確認し、検証結果とメッセージ要求の一貫性を確認することです。