
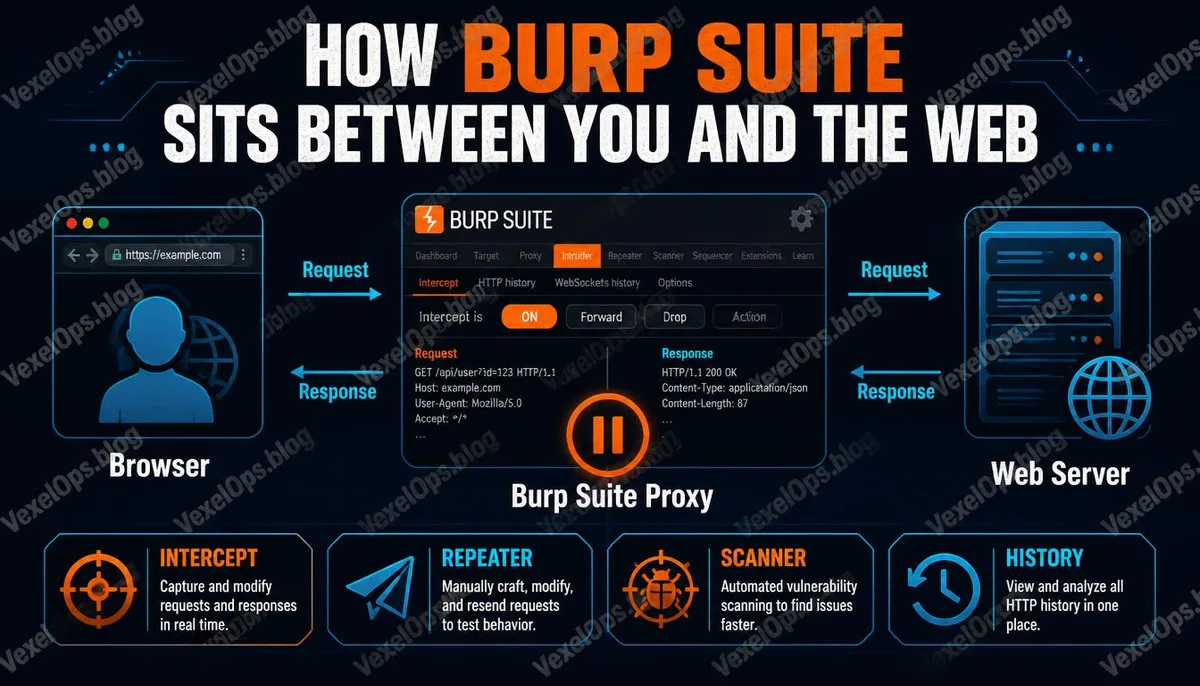
Burp Suiteはウェブリクエストを明瞭に表示するツール
Burp Suiteはウェブセキュリティテストにおける一般的なツールで、主な用途はブラウザとウェブサイト間のHTTP/HTTPSリクエストを傍受、観察、テストすることです。これは自動的にウェブサイトを侵害するボタンではなく、許可されたテスターがフォーム、クッキー、パラメータ、レスポンスがどのように相互作用するかをより明確に見ることができるようにします。
その背後のプロセスを露わにする
制御されたテスト環境下では、Burp Suiteはログインプロセス、フォームパラメータ、APIリクエスト、クッキー属性、リダイレクト、エラーメッセージ、およびアクセス制御を検査するのに役立ちます。これらの情報は、テスターがウェブサイトに入力検証の不足、権限チェックの不完全さ、または機密データの露出が存在するかを判断するのに役立ちます。
ツールの結果には人間の判断が必要
Burp Suiteは許可、テストの範囲、および人間の判断を置き換えることはできません。スキャン結果には誤報や、ビジネスロジックの理解が必要な脆弱性を見逃す可能性があります。ツールは手がかりを提供することしかできず、最終的にはシステムプロセスを理解している人によってリスクが実際かどうか確認されなければなりません。
合法的なテストは境界を定義することから始まる
テストの前には、テストの対象、時間、アカウント、データ処理方法、許可されているテスト方法を確認する必要があります。その後、テストアカウントとテストデータを使用してリクエストを観察し、リスクを段階的に検証します。許可されていないウェブサイトでリクエストを傍受、変更、または再送信したり、テスト範囲に属さないデータに触れたりしないでください。
一般読者が理解できるポイント
ウェブサイトのセキュリティは見た目だけの問題ではありません。ブラウザの背後にはリクエスト、クッキー、トークン、API、および権限の判断があります。多くの脆弱性はボタンの形状が奇妙なわけではなく、サーバーがユーザーが特定のアクションを行えるかを正しく確認していないことによって生じます。
Burp Suiteの価値は、リクエストとレスポンスを明確に見ることであり、許可されたテストとウェブセキュリティロジックの学習に適しており、無許可の侵入ツールとして包装されるべきではありません。