
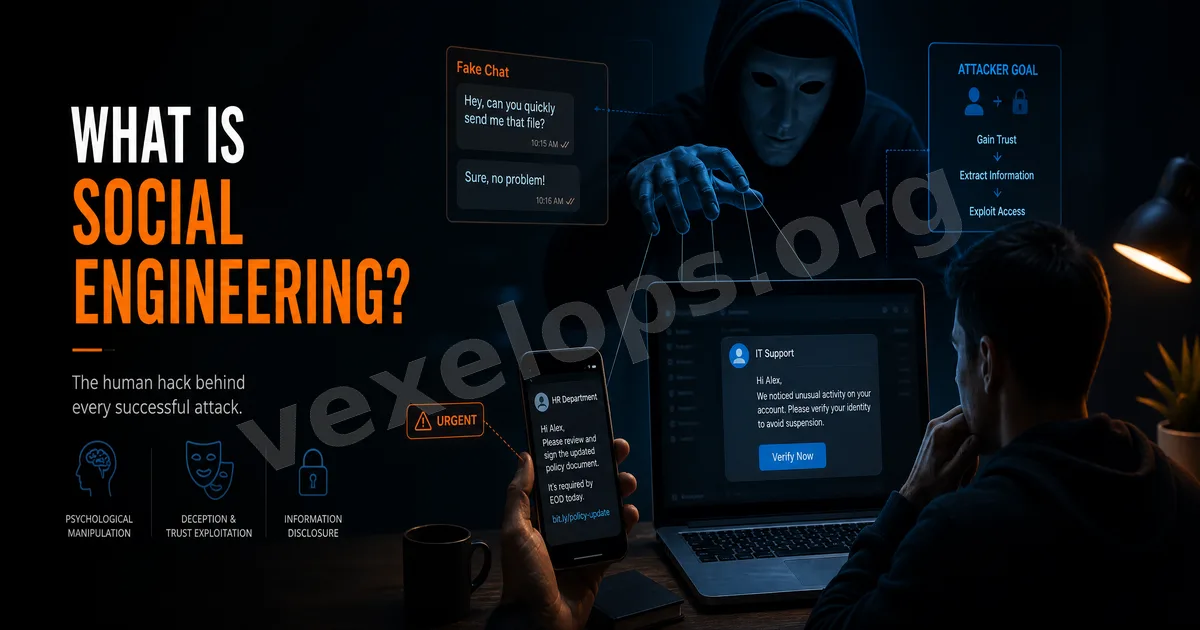
ソーシャルエンジニアリングはまず人を攻撃する
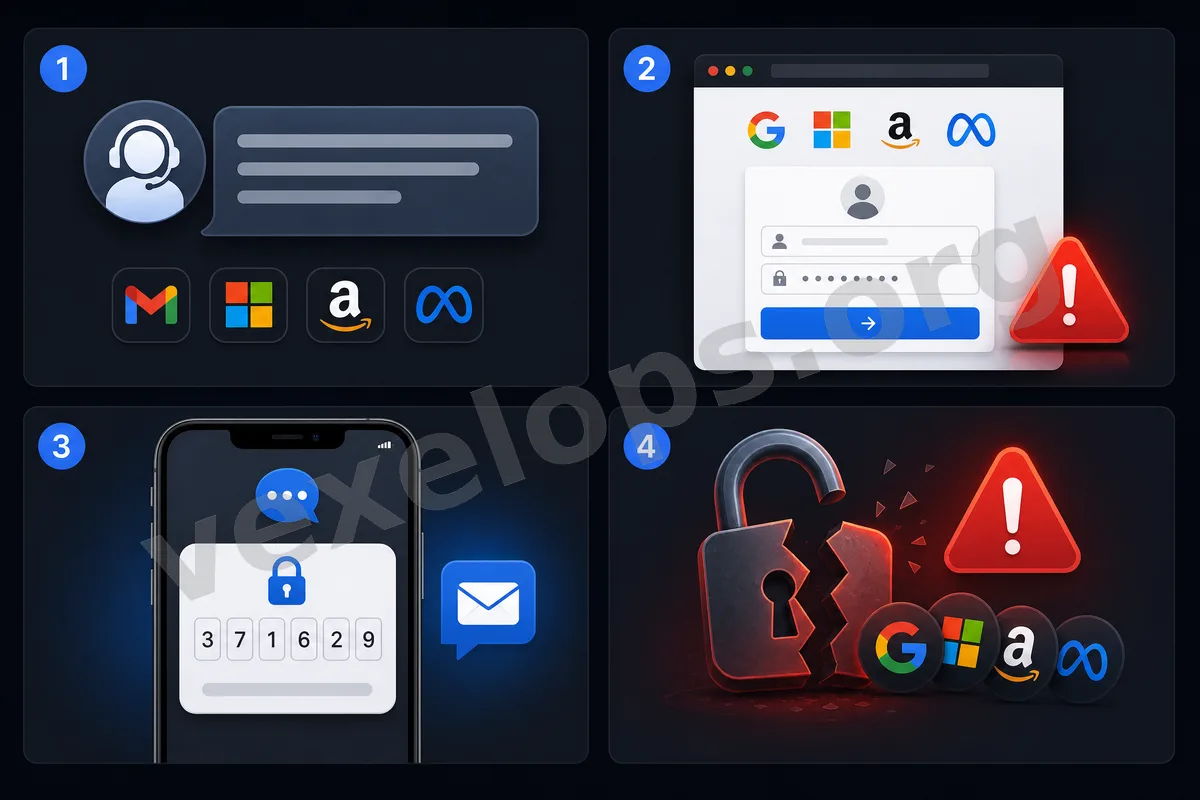
多くのアカウントが盗まれるのは、プラットフォームがハッキングされたからではなく、ユーザーがパスワード、認証コード、支払い情報、またはログイン権限を提供するよう誘導されるからです。偽のカスタマーサービス、友人のアカウント、プラットフォームの管理者、銀行の担当者、投資アドバイザー、ブランドからの通知などが、このような誘導に使われることがあります。
偽のログインページが最も一般的な入口
相手がアカウントの違反、ページの検証、Gmailの異常ログイン、Telegramのセキュリティ確認、またはWhatsAppの再認証メッセージを送信することがあります。ページは公式のように見え、HTTPSも使用されていますが、公式の主ドメインでない限り、入力したアカウント、パスワード、認証コードは相手に取得される可能性があります。
偽のカスタマーサービスはプレッシャーをかけて速やかに操作させる
アカウントの凍結、資金の凍結、注文のキャンセル、データの漏洩、リスク管理のレビューは、一般的なプレッシャーシナリオです。本物のプラットフォームのカスタマーサービスは通常、あなたにパスワード、二段階認証コード、バックアップコード、またはリモートコントロール権を提供するように要求しません。
認証コードはカスタマーサービスが借用できる情報ではない
SMS認証コード、Email認証コード、認証用アプリの動的コード、バックアップコードは、あなたが操作していることを確認するための情報です。コードを他の人に提供すると、相手はログイン、パスワード変更、またはアカウントの移転を行うことができる可能性があります。
電話や対面の状況もソーシャルエンジニアリングの可能性がある
誰かが銀行、物流、プラットフォームのセキュリティ部門、または技術サポートを名乗り、取引の確認、情報の提供、リモート支援ツールのインストール、または画面の共有を要求することがあります。本質的には、身分を利用してあなたに行動させています。敏感な情報、支払い、リモートツール、または認証コードに関連する場合は、公式のチャネルを通じて確認するべきです。
ソーシャルエンジニアリングを防ぐための核心は、より多くの技術を知ることではなく、操作を急かされないことです。知らないリンクからログインせず、認証コードを提供せず、不審なリモートツールをインストールせず、友人のアカウントからの不審な要求も別のチャネルで確認すべきです。