
SS7とは?なぜ現代の電気通信ネットワークに影響を与え続けるのか?
SS7(Signaling System No. 7、七号信令システム)は、電気通信制御情報を伝送するためのプロトコルの集合です。通話内容を主に運搬するのではなく、ネットワークが通話を確立し、ユーザーの現在のネットワークの位置を見つけ、SMSを送信し、ローミングを処理し、他の電気通信サービスを有効にする方法を指示する役割を担っています。 国際電気通信連合ITU-Tによれば、SS7は1970年代に初めて形成され、その後公共交換電話ネットワークで広く使用される信令プロトコルスタックとなりました。モバイル通信の発展に伴い、MAPやCAPなどのアプリケーションプロトコルが追加され、SS7は2Gや3Gモバイルネットワークのユーザー管理、ローミング、サービス制御をサポートします。参照:ITU-T Q.3062七号信令関連の推奨 SS7の設計背景は現在とは異なります。初期の電気通信ネットワークは信頼されたオペレーター同士で接続され、信令ソースは信頼されていると仮定されていました。現代のネットワークはより多くの異なるネットワークの相互接続、IP伝送、ローミングパートナー、および第三者サービスを含んでいるため、過去の信頼モデルはもはや十分ではありません。これがSS7のセキュリティ問題が長い間存在する主な理由のひとつです。
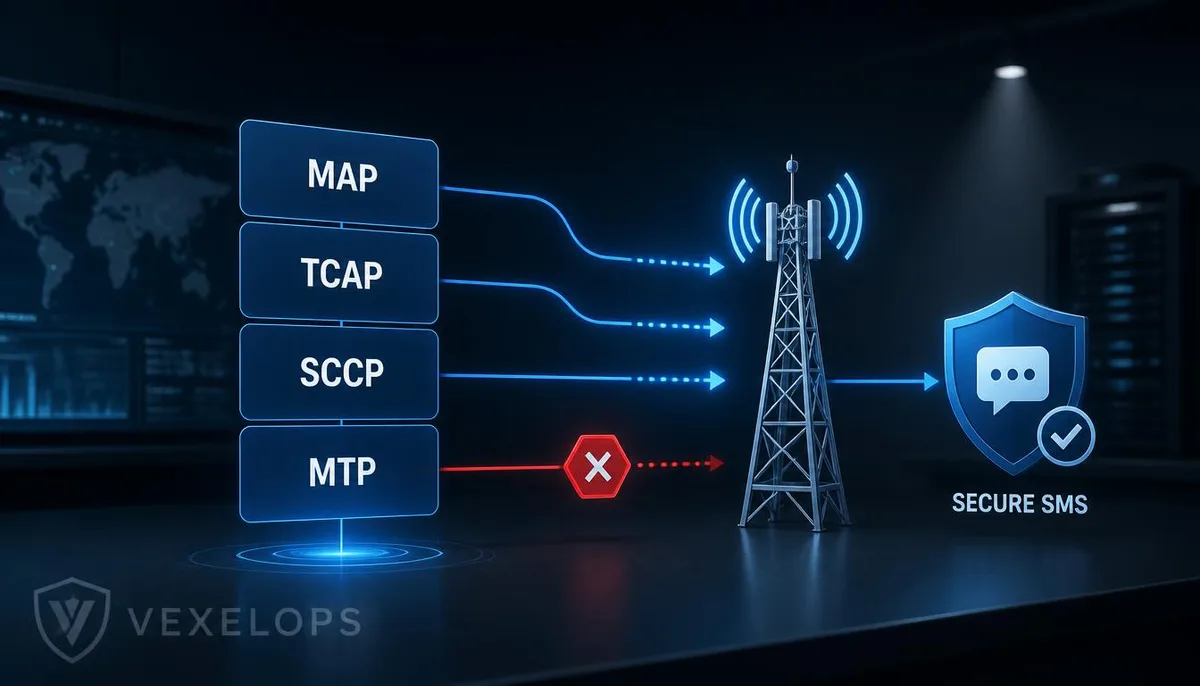
SS7のコア層:MTP、SCCP、TCAP、MAP
SS7のセキュリティ問題を理解するためには、各層が何を担当しているかを理解する必要があります。異なる電気通信規格やネットワークの実装には細部に違いがあるかもしれませんが、基本的な概念は以下のように構築できます:
- MTP(Message Transfer Part)は、信令メッセージの伝送、ルーティング、ネットワーク管理を担当します。SS7ネットワーク内でメッセージ送信を処理する基盤となる層と考えられています。
- SCCP(Signalling Connection Control Part)は、より詳細なアドレス指定およびコネクションなしまたはコネクション指向の信令伝送機能を提供し、上層サービスが特定のネットワークノードを見つけることができるようにします。
- TCAP(Transaction Capabilities Application Part)は、異なるノード間でのトランザクション型のクエリと応答をサポートし、モバイルネットワークサービスに必要なアプリケーションデータを運ぶのに使用されます。
- MAP(Mobile Application Part)は、モバイルネットワーク内のユーザーの位置、ローミング、SMS、およびサブスクリプションデータなどのサービスに使用されます。
- ISUP(ISDN User Part)は、主に電話呼び出しの確立、維持、および解放などの呼び出し制御プロセスを処理します。
これらのプロトコルは、独立して動作しているわけではありません。一般的に、上層のMAPまたはISUPサービスは、TCAP、SCCP、およびMTPによってメッセージを伝達することに依存します。SS7がIPネットワーク経由で運用される場合、通常はSIGTRANプロトコルスタックを使用して、従来の信令伝送をIP環境に移植します。SIGTRANは伝送方法を変更しますが、SS7本来の信頼と認証の問題を自動的に解消するわけではありません。
SMSとローミングはどのようにSS7信令を使用するのか?
SMSの送信は、携帯電話が別の携帯電話に直接文字を送るだけではありません。モバイルネットワークは、まず受信者のサブスクリプションデータ、現在の登録位置、利用可能なサービスを確認し、その後、メッセージを正しいネットワークノードに渡します。SS7のMAP関連の手続きが、この制御作業をネットワークが完了するのを支援します。 高レベルのプロセスでは、SMSサービスセンターがメッセージをモバイルネットワークの信令システムに渡し、システムが受信者のサブスクリプションおよび位置情報を照会し、最終的にメッセージをサービス内のモバイルネットワークにルーティングします。これらのプロセスは一般的なユーザーには見えないことが多いですが、SMS認証コード、ログイン通知、および取引確認はこれと同じ電気通信基盤に依存している可能性があります。 ローミングも大量の信令の交換を必要とします。ユーザーが元の電気通信ネットワークを離れると、訪問先のネットワークは元のネットワークに対し、ユーザーの身分、サービス資格、位置、および利用可能な機能を確認する必要があります。SS7はMAPなどのプロトコルを通じてこれらのクエリをサポートしているため、信令の安全性はクロスネットワークのユーザー管理とサービス制御に影響を与えます。 注意すべきなのは、SS7は携帯電話に見えるアプリではなく、一般の人がブラウザに入力できるツールでもありません。これは電気通信事業者と相互接続されたネットワークのバックエンドに位置しています。一般のユーザーは、携帯電話の設定だけでSS7のネットワーク層のリスクを修正することはできません。実際の保護は主に電気通信事業者の信令ファイアウォール、ソース認証、異常検出、およびオペレーター間の協力に依存しています。
SS7にはどんなセキュリティリスクがあるか?
SS7の初期設計は相互接続ノードが信頼できると仮定していたため、オリジナルのプロトコルは現代のインターネットセキュリティ基準に従った完全なエンドツーエンドの身分認証や暗号化が設計されていませんでした。GSMAとENISAは、現代の相互接続環境において不適切な信令リクエストがより高いリスクをもたらし、その影響範囲はSMSのルーティング、ユーザーの位置、通話制御、サービスの可用性を含むと指摘しています。 一般的なリスクは大きく分けていくつかのカテゴリに分けることができます。第一のカテゴリはユーザーの位置とサブスクリプションデータの漏洩であり、不適切なクエリによって未承認の者がユーザーの位置やサービス状況に関連する情報を取得する可能性があります。第二のカテゴリは、SMSや通話のルーティングの異常であり、SMS送信、電話転送、サービス通知に影響を与える可能性があります。第三のカテゴリはユーザーサービスの詐欺であり、信令とサブスクリプションデータの隙間を利用して料金詐欺や異常サービスが有効にされることがあります。第四のカテゴリはサービス拒否であり、特定のユーザーやサービスが一時的に正常に使用できなくなることを指します。 SMS認証コードのリスクは特に理解が必要です。SS7のリスクは、すべてのSMSが任意に読み取れることを意味するものではなく、すべての携帯電話が同じ影響を受けるわけでもありません。実際のリスクは、電気通信事業者の相互接続構造、信令フィルタリング、監視能力、攻撃者が取得したネットワーク権限、および対象サービスの認証設計によって決まります。 したがって、この記事で言及されているハッカーは、正当な研究を行い、電気通信事業者がリスクを分析するのを支援する技術者と区別する必要があります;未承認の信令を照会し、SMSを盗んだり他者の位置を追跡したりする人は、攻撃者や犯罪者に該当します。
電気通信事業者とユーザーはどのようにSS7リスクを軽減できるか?
電気通信事業者の防護の重点は、多層の信令セキュリティコントロールを構築することです。第一層は相互接続管理であり、どのコラボレーションネットワーク、ノード、およびサービスが本当に信令を交換する必要があるかを確認します。第二層は信令ファイアウォールとルールフィルタリングであり、ソース、目的地、メッセージの種類、ユーザー関係、サービス情況に基づいてリクエストが合理的かどうかを判断します。第三層は異常検出であり、短時間に大量のクエリ、異常な位置の変化、正常でないルーティング、およびユーザー状況に合わないメッセージを分析します。 第四層はイベント処理とインテリジェンス共有です。GSMAのSS7セキュリティおよび情報共有に関する声明によると、オペレーターはSS7の遺留設計によるセキュリティ問題を継続的に処理し、業界の協力と情報共有を通じて防護を改善する必要があります。ENISAの電気通信相互接続セキュリティ評価は、信令の相互接続を継続的に管理する必要がある重要な基盤リスクと見なしています。 一般のユーザーは直接SS7を修正できませんが、SMSが単独で頼られている影響を軽減することはできます。重要なアカウントには認証アプリ、ハードウェアセキュリティキー、または電話番号にあまり依存しない他の多要素認証手法を有効にするべきです。電気通信アカウントには独立したPIN、番号転出保護、SIM変更通知を設定できます。電子メール、銀行、および取引所アカウントは、それぞれログイン通知、回復メール、信頼されたデバイス、および引き出し保護を確認する必要があります。 携帯電話が突然サービス無効になり、同時にパスワードリセットや不審なログイン、SIM変更、金融取引通知が表示される場合は、別の信頼できるデバイスを使用して電気通信事業者や関連プラットフォームに連絡してください。自称カスタマーサポートに一時的な認証コード、パスワード、メモリ補助キー、またはプライベートキーを提供しないようにし、SS7という言葉を使用されたからといって信頼しないでください。番号やアカウントのセキュリティ問題を明確にしたい場合は、VexelOpsに助けを求めることができますが、実際のアカウント処理は電気通信業者やサービスプラットフォームの公式プロセスを通じて行うべきです。
SS7技術とセキュリティに関するよくある質問
SS7は誰でも私のSMSを直接読むことを可能にしますか?
それを単純化することはできません。SS7は電気通信ネットワークが使用する信令プロトコルの集合であり、セキュリティリスクはネットワークの相互接続やオペレーターの管理、信令フィルタリング、サービス設計に関連しています。SS7には歴史的な信頼モデルの問題が存在しますが、だからといって誰でも携帯電話や普通のコンピュータを通じて他人のSMSを直接読むことができるわけではありません。 SMSが重要なアカウントの唯一の二段階認証方法である場合でも、番号転送、SIMスワップ、ソーシャルエンジニアリング、および電気通信アカウントの管理に関する他のリスクを考慮する必要があります。高価値アカウントの場合、認証アプリやハードウェアセキュリティキーを使用することで、SMSへの依存を軽減できることが一般的です。
SS7、SIMスワップ、そしてSMSハイジャックは同じことですか?
そうではありません。SS7は主に電気通信ネットワークのバックエンドでの信令プロトコルと相互接続のセキュリティ問題であり、SIMスワップは電話番号が別のSIMまたはeSIMに転移することを指し、SMSハイジャックは一般のユーザーがSMSまたは認証コードを未承認で受信、転送、または制御される現象の総称です。 これらは似たような結果を引き起こす可能性があり、たとえばSMSを受信できなくなったりアカウント認証に影響が出ることがありますが、技術的な理由は異なります。処理の際、SS7に関連する問題は主に電気通信事業者とオペレーターが扱います;SIMスワップでは番号、SIM、eSIM、および電気通信アカウントの変更履歴の確認が必要です。
一般のユーザーは自分でSS7の脆弱性を修正できますか?
電気通信事業者のコアネットワーク内のSS7プロトコルを直接修正することはできませんが、アカウントが連鎖的影響を受ける可能性を低減することはできます。ユーザーは電気通信アカウントにPINや番号転出保護を設定し、SMS認証への依存を減らし、電子メール、金融、取引所アカウントのためにより強力な多要素認証を有効にすることができます。 携帯電話が無効になったりアカウントに異常が発生した場合は、まず公式の手段で電気通信事業者や関連プラットフォームに連絡し、通知、時間、アカウントの変更、取引記録を保存してください。いわゆるSS7攻撃ツールを自ら探すべきではなく、知らない人に「セキュリティチェック」を理由に認証コードやログイン情報を要求させてはいけません。
重要な要点:SS7は電気通信のバックエンドリスクであり、アカウントはSMS認証だけに依存しないべきです。