
二要素認証はパスワードの失敗後の隙間を埋める
二要素認証、つまり2FAは、パスワードに加えて第二の確認を要求します。ログイン時、パスワードに加えて、認証アプリのダイナミックコード、SMS認証コード、バックアップコード、またはセキュリティキーが必要になる場合があります。その価値はアカウントを永遠に安全にすることではなく、パスワードが漏えいした後もすぐにはアカウントが乗っ取られることを防ぐことです。
パスワードだけに頼る最大の問題は再利用されること
普通ユーザーは、Email、SNS、ショッピングサイトなどで同じまたは類似のパスワードを使用することがよくあります。どれかのプラットフォームが漏えいすれば、攻撃者は同じパスワードを使って他のサービスにログインを試みることができます。フィッシングページ、データ漏えい、弱いパスワードは、単一のパスワード防線を非常に脆弱にします。
異なる認証方法のリスクは異なる
SMS認証は理解が簡単で、2FAがないよりは良いですが、電話番号が失われた場合、SIMスワップやSMSが誘導されて交付された場合にリスクが増加します。認証アプリは主な方法としてより適しており、電話番号に完全に依存しません。セキュリティキーはより強力ですが、追加のハードウェアと保管の習慣が必要です。
バックアップコードは二次的な設定ではありません。携帯電話を失ったり、認証アプリが壊れたり、機種変更に失敗した場合、バックアップコードはアカウントを守るための最後の手段になることがあります。公開アルバムや暗号化されていないメモ、他の人に見える場所に保存してはいけません。
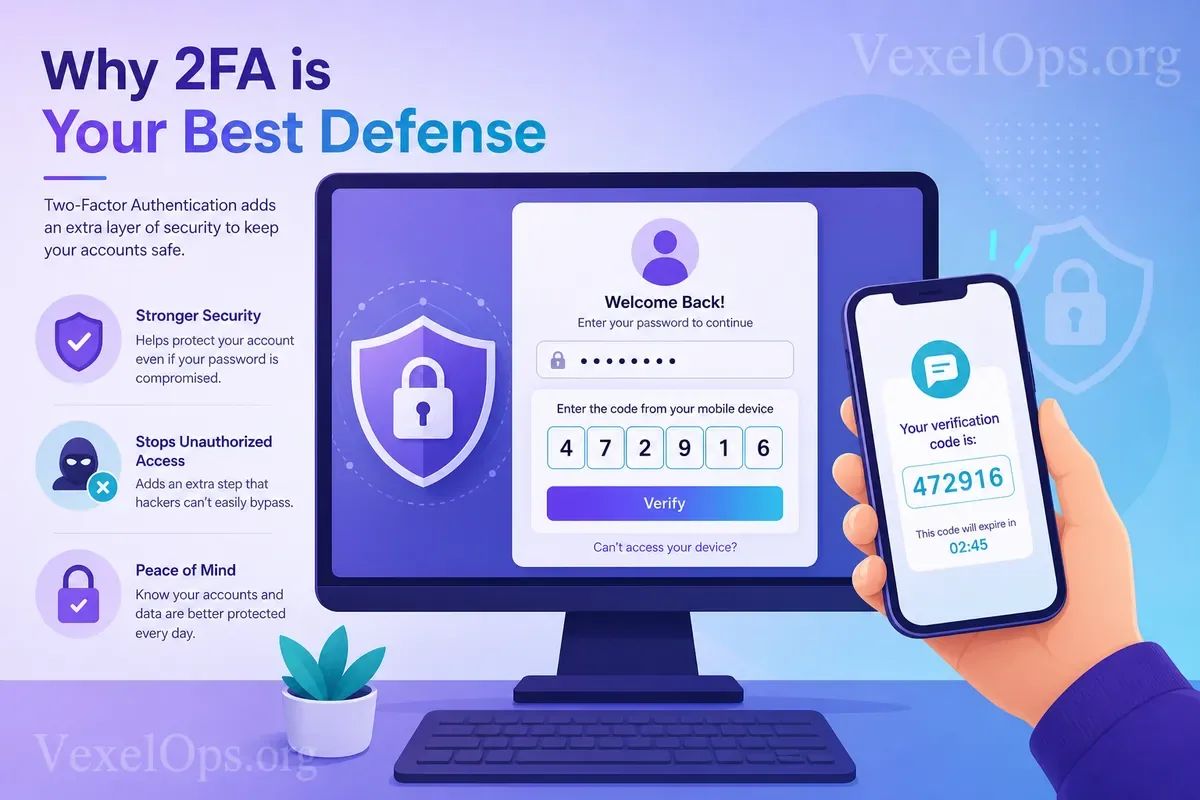
認証コードは誰にも渡してはいけない
2FAを有効にした後、最も一般的なミスは、認証コードを偽のカスタマーサービスや偽の友達、フィッシングページに提供することです。本物のプラットフォームのカスタマーサポートは通常、ログイン認証コード、バックアップコード、またはパスワードの提供を求めません。相手が認証コードを読む、スクリーンショットを撮る、または転送するように要求した場合は、やめるべきです。
優先的に設定すべきアカウント
第一優先は主なEmailです。多くのプラットフォームのパスワードリセットがここに送信されるためです。次に、Instagram、Facebook、TikTok、X、Telegram、YouTubeなどの主要なSNSアカウントがあります。第三は、金融、ショッピング、クラウドストレージ、業務アカウントで、これらは支払い情報、文書、または企業システムに関与しています。
2FAを設定した後も、復元用のメールアドレス、電話番号、ログインデバイス、バックアップコードの保管場所を定期的に確認する必要があります。二要素認証は非常に実用的な防線ですが、パスワード管理、フィッシングの判断、アカウント復元情報と共に維持する必要があります。