
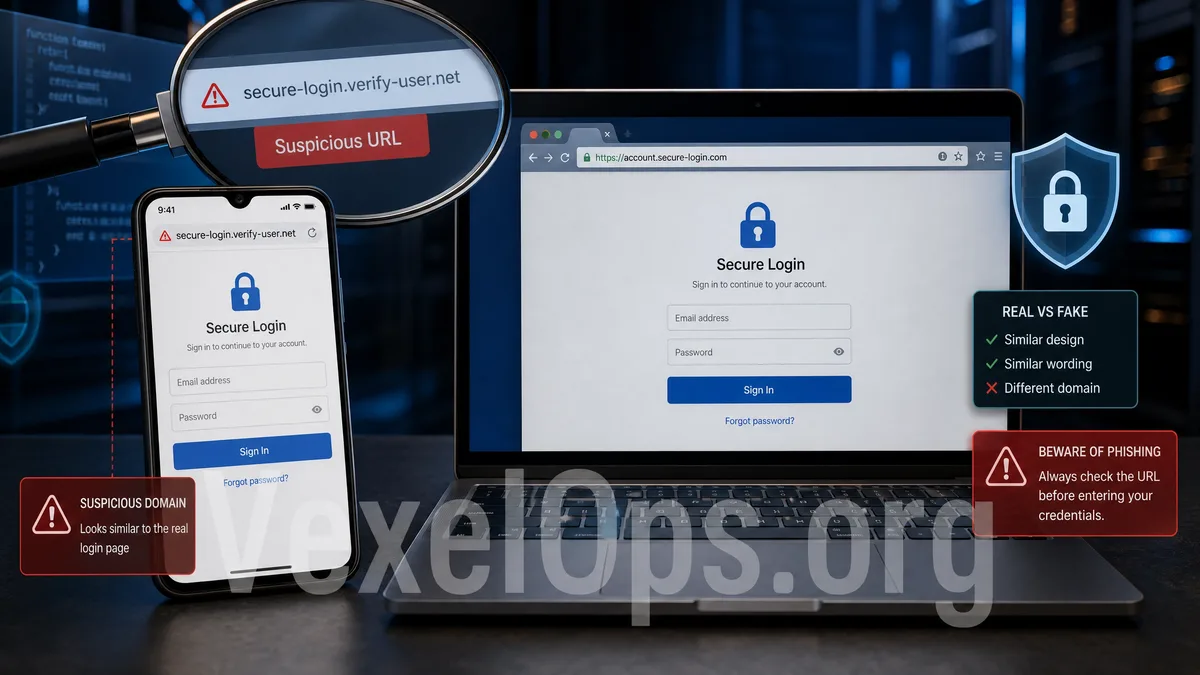
가짜 로그인 페이지는 외관이 아니라 URL에서 실패하는 경우가 많다
피싱 로그인 페이지는 브랜드 색상, 로고 및 양식을 모방하여 사용자가 Google, Facebook 또는 Instagram에 로그인하고 있다고 믿게 만듭니다. 페이지의 겉모습은 가장 신뢰할 수 있는 판단 기준이 아니며, URL, 출처 및 로그인 프로세스가 더 중요합니다.
브랜드 이름 출현 횟수가 아닌 주요 도메인을 확인하세요
가짜 페이지는 종종 브랜드 이름을 하위 도메인이나 경로에 삽입합니다. 판단 시 진정으로 등록 가능한 주요 도메인을 살펴보아야 하며, 단순히 URL에 google, facebook 또는 instagram이라는 단어가 포함되어 있는지 보는 것만으로는 충분하지 않습니다.
로그인 과정에서 갑자기 추가 정보를 요구하면 중단해야 한다
정상 로그인에서는 다른 플랫폼 비밀번호, 은행 정보, 전체 신용카드 정보, 백업 코드 또는 문자 메시지 인증 코드를 입력하도록 갑자기 요구하지 않습니다. 페이지가 로그인 후 추가 인증 정보를 요청하는 경우 특히 백업 코드나 일회용 인증 코드를 요구할 경우 즉시 중단해야 합니다.
안전 알림도 직접 클릭하여 로그인하지 마세요
문자 메시지, 낯선 개인 메시지, 소셜 광고 또는 이메일의 링크를 통해 중요한 계정에 로그인하지 마세요. 더 안전한 방법은 공식 URL을 직접 입력하거나 공식 앱을 사용하거나 저장된 즐겨찾기를 통해 접근하는 것입니다. 안전 알림을 받은 경우에도 공식 계정 센터에서 확인하는 것이 좋습니다.
자료를 입력한 후에는 공식 경로를 통해 처리하세요
즉시 공식 경로를 통해 비밀번호를 변경하고 로그인된 장치, 백업 이메일, 전화번호, 제3자 권한 및 이중 인증 방법을 확인해야 합니다. 만약 인증 코드나 백업 코드를 입력했다면 상대방이 로그인 시도를 했을 가능성이 있으므로 낯선 장치에서 우선 로그아웃하고 백업 코드를 재생성해야 합니다.
로그인 경로가 직접 공식 앱, 공식 URL 또는 믿을 수 있는 즐겨찾기를 통해 접근하지 않은 경우 페이지에 비밀번호, 인증 코드 또는 백업 코드를 입력해서는 안 됩니다.