
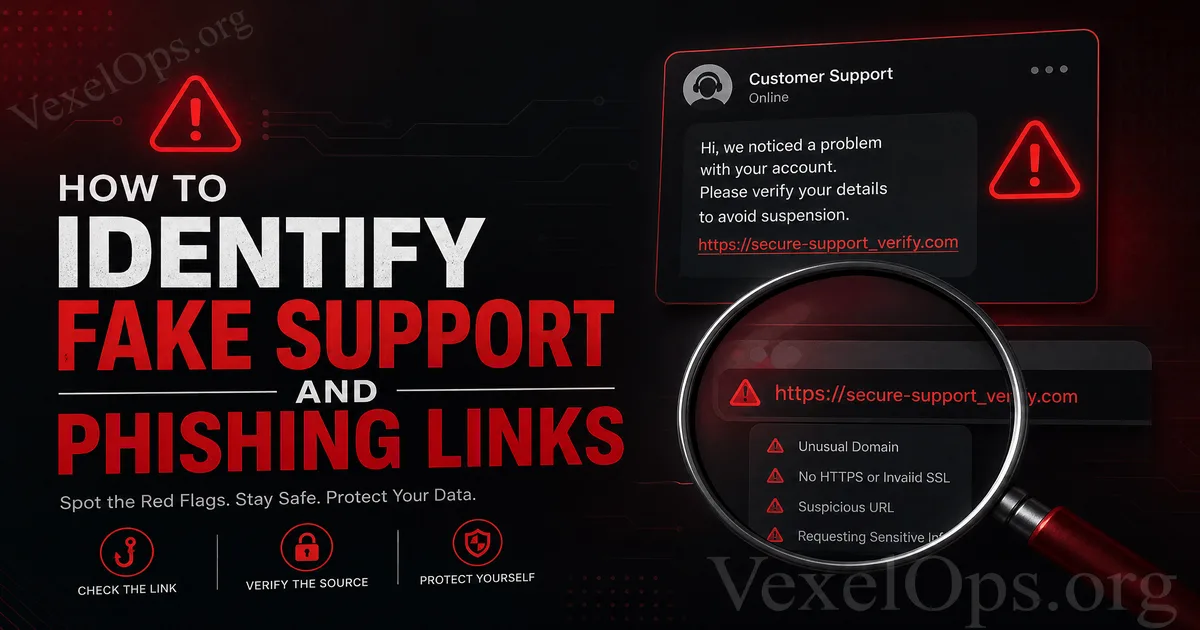
가짜 고객 서비스는 긴급감으로 데이터를 전달하게 합니다
가짜 고객 서비스와 피싱 링크는 일반적으로 장치를 직접 공격하지 않고, 당신이 계정에 문제가 있거나, 기간 한정으로 조치가 필요하다거나, 고객 서비스에서 지원하고 있다고 믿게 만듭니다. 가짜 페이지에 비밀번호, 인증 코드 또는 백업 코드를 입력하기만 하면, 상대방이 계정을 장악할 수 있습니다.
즉시 조치를 요구할 때는 원 메시지를 떠나세요
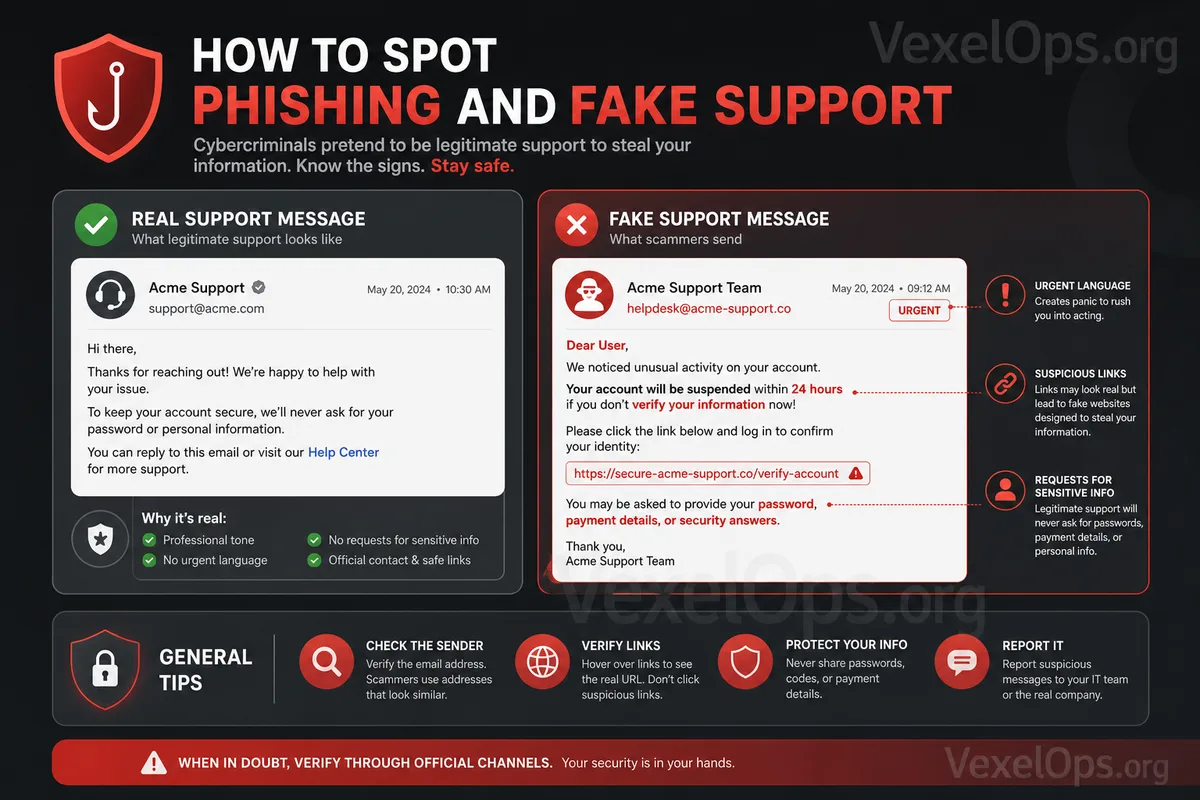
"24시간 이내에 인증 완료", "계정이 곧 정지됩니다", "플랫폼 규칙 위반", "영구 삭제"와 같은 말들은 일반적으로 당신의 판단 시간을 단축시키기 위한 것입니다. 이러한 상황에서는 메시지 내의 링크를 클릭하지 말고, 공식 앱을 통해 또는 수동으로 공식 웹사이트를 입력하여 진짜 통지가 있는지 확인하세요.
인증 코드를 요구하는 고객 서비스는 신뢰할 수 없습니다
비밀번호, 문자 인증 코드, 이중 인증 코드 및 백업 코드는 모두 당신이 직접 로그인하거나 계정을 복구하는 데 사용하는 정보입니다. 진짜 플랫폼 고객 서비스는 일반적으로 개인 메시지를 통해 당신에게 요청하지 않습니다. 상대방이 이를 신원 확인, 제한 해제 또는 보안 코드라고 말하더라도 여전히 높은 위험으로 간주해야 합니다.
URL이 페이지 외관보다 더 중요합니다
피싱 페이지는 공식 색상, 로고 및 로그인 양식을 모방할 수 있으며, HTTPS 잠금 아이콘도 있을 수 있습니다. 정보를 입력하기 전에 진짜 주 도메인을 확인하고, 철자 변형, 지나치게 긴 하위 도메인, 단축 URL 및 겉보기는 공식적이지만 공식이 아닌 도메인에 주의하세요.
친구 계정에서도 확인이 필요합니다
친구의 계정도 도용되었을 가능성이 있습니다. 투표 요청, 계정 인증, 사진 도용, 이벤트 상품 수령 링크 등은 친구로부터 온 것이라고 하더라도 다른 경로를 통해 확인해야 합니다. 프로필 사진과 이름이 익숙하다는 이유로 즉시 로그인하거나 파일을 다운로드하지 마세요.
정보를 이미 입력했다면
아직 정보를 입력하지 않았다면 페이지를 닫고 공식 진입점에서 확인하면 됩니다. 만약 비밀번호나 인증 코드를 이미 입력했다면, 즉시 공식 플랫폼에서 비밀번호를 변경하고, 다른 장치에서 로그아웃하고, 이중 인증을 켜거나 재설정하고, 복구 이메일, 핸드폰 번호 및 제3자 권한이 변경된 것은 없는지 확인해야 합니다.
가짜 고객 서비스가 가장 많이 이용하는 것은 두려움과 신뢰입니다. 처리 경로를 공식 앱이나 공식 웹사이트로 되돌리고 누구에게도 인증 코드를 제공하지 않음으로써 대부분의 피싱 프로세스를 차단할 수 있습니다.