
가짜 로그인 페이지는 반드시 조악하게 보이지 않는다
피싱 로그인 페이지는 익숙한 색상, 로고, 버튼 및 힌트 텍스트를 사용하며, 계정 이상, 보안 점검, 메시지 전송 실패 등의 알림을 함께 사용할 수 있습니다. 위험한 점은 비밀번호, 인증 코드 또는 복구 정보를 틀린 페이지에 보내는 것입니다.
로그인 페이지에 접근한 방법을 먼저 확인하라
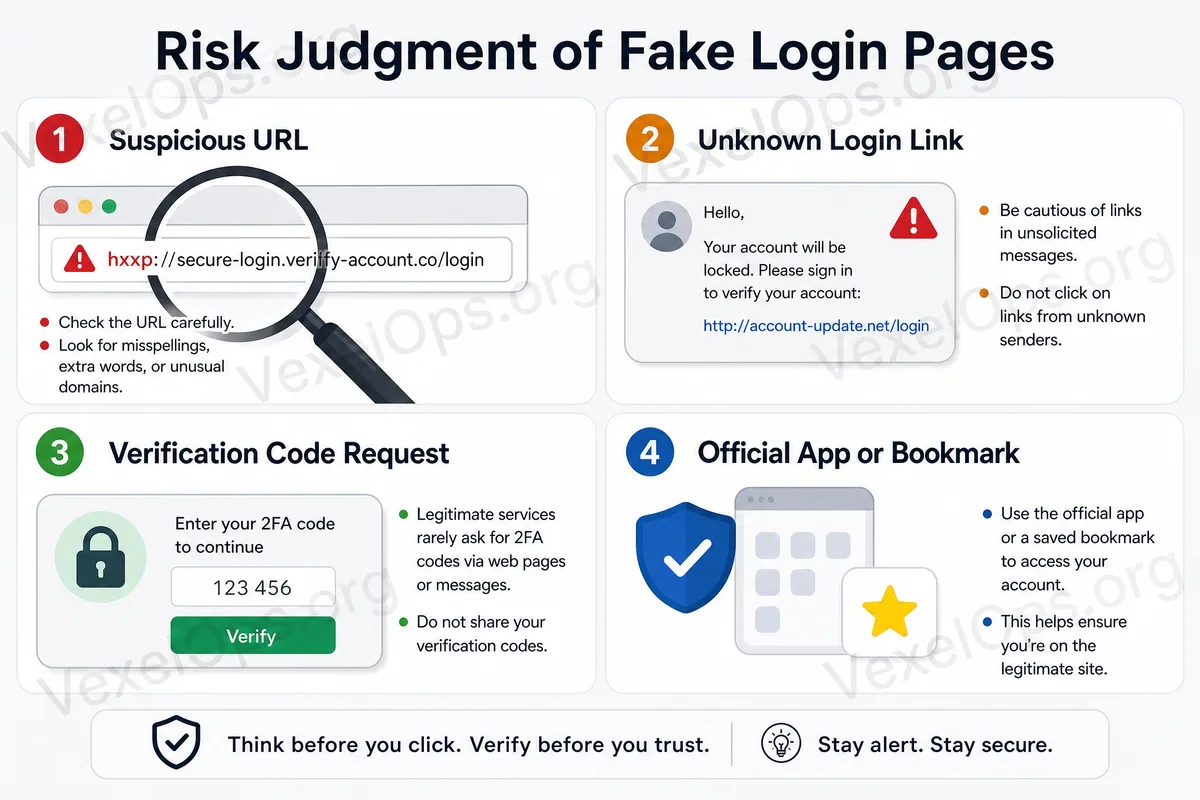
로그인 페이지가 낯선 이메일, 문자, 개인 메시지, 댓글 또는 광고에서 왔다면, 공식 앱이나 공식 웹사이트를 통해 접근한 것이 아니라면, 데이터 입력을 자제하십시오. 갑자기 나타나거나 지속적으로 촉구하며 즉시 인증을 요구하는 로그인 페이지는 공식 경로에서 확인해야 합니다.
주소창이 화면 디자인보다 더 중요하다
진정한 주 도메인을 확인하라. 브랜드 단어가 URL에 포함되어 있는지 여부만 볼 것이 아니다. 지나치게 긴 URL, 유사한 철자, 낯선 도메인 끝, 단축 URL 리다이렉션 또는 브랜드 이름 앞뒤에 비정상적인 단어들이 있다면 중단하고 확인해야 할 신호이다. 자물쇠는 연결이 암호화되었음을 나타내기만 할 뿐, 웹사이트가 공식이라는 것을 의미하지는 않는다.
인증 코드와 백업 코드는 비밀번호보다 더 함부로 입력하지 말라
일부 가짜 페이지는 비밀번호 뒤에 문자 संदेश 인증 코드, 이메일 인증 코드 또는 백업 코드를 요구할 수 있습니다. 이러한 데이터는 상대방이 로그인, 비밀번호 변경 또는 보안 설정 변경을 완료할 수 있게 할 수 있습니다. 출처가 불분명할 경우, 인증 코드를 입력하지 마십시오.
중요 계정은 공식 앱 또는 즐겨찾기를 통해 고정적으로 사용하라
이메일, 소셜 플랫폼, 클라우드 공간, 결제 도구 및 업무 계정은 공식 앱이나 확인된 즐겨찾기를 통해 접근해야 합니다. 이는 낯선 링크에서 가짜 페이지에 잘못 들어갈 확률을 줄여줍니다. 정기적으로 이중 인증, 백업 이메일, 휴대폰, 로그인 기록 및 제3자 권한을 점검하십시오.
페이지가 이상하게 느껴지면 '먼저 입력해 보자'는 마음가짐을 가지지 마십시오. 먼저 링크를 저장하거나 스크린샷을 찍은 후, 공식 경로에서 다시 점검하십시오; 비밀번호와 인증 코드를 한 번 제출하면, 복구하기가 훨씬 더 어렵습니다.