
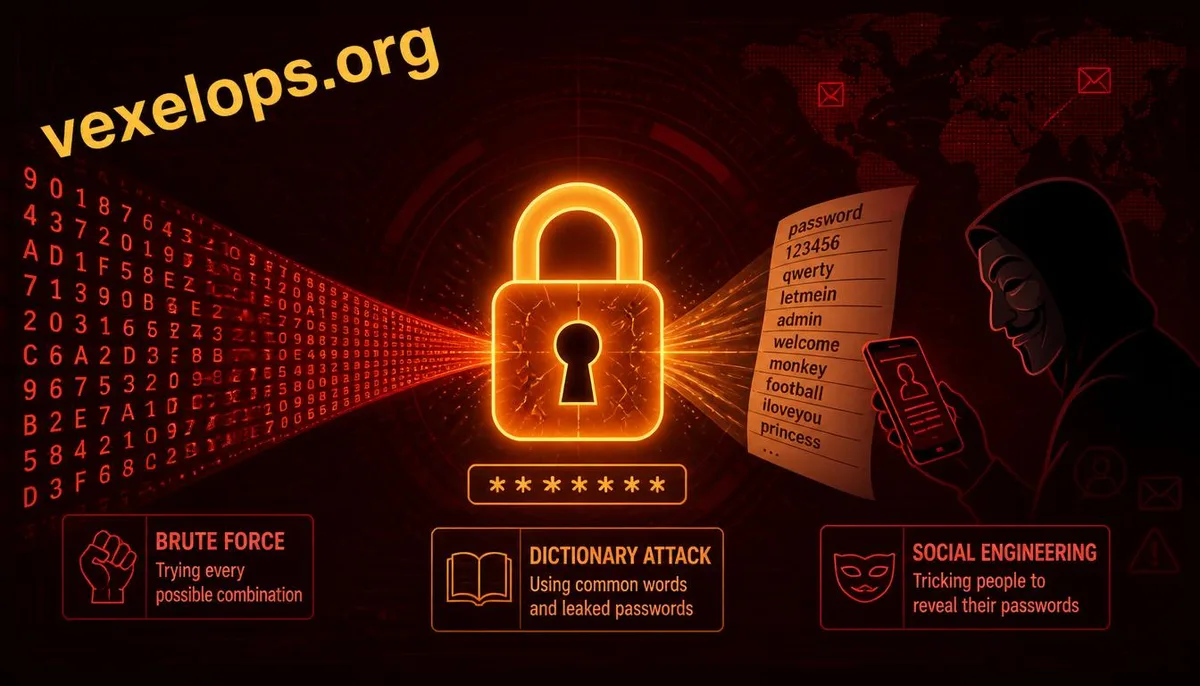
비밀번호 공격은 여러 가지 있으며, 위험 지점도 다릅니다.
비밀번호가 뚫리는 것이 꼭 맞춰서 공격받는 것은 아닙니다. 일반적으로 생각할 수 있는 방법은 무차별 대입, 사전 공격 및 사회 공학으로 나눌 수 있습니다: 전자는 비밀번호를 추측하거나 대조하는 방식이고, 후자는 스스로 비밀번호나 인증 코드를 제공하도록 유도하는 방식입니다.
무차별 대입은 짧은 비밀번호가 위험합니다.
무차별 대입은 많은 문자 조합을 시도합니다. 비밀번호가 짧고 문자 종류가 적을수록, 모두 시도하는 것이 더욱 쉬워집니다. 길이가 하나 늘어날 때마다 시도할 수 있는 공간이 크게 증가하므로, 긴 비밀번호가 보기에 복잡해 보이지만 짧은 비밀번호보다 훨씬 더 신뢰할 수 있습니다.
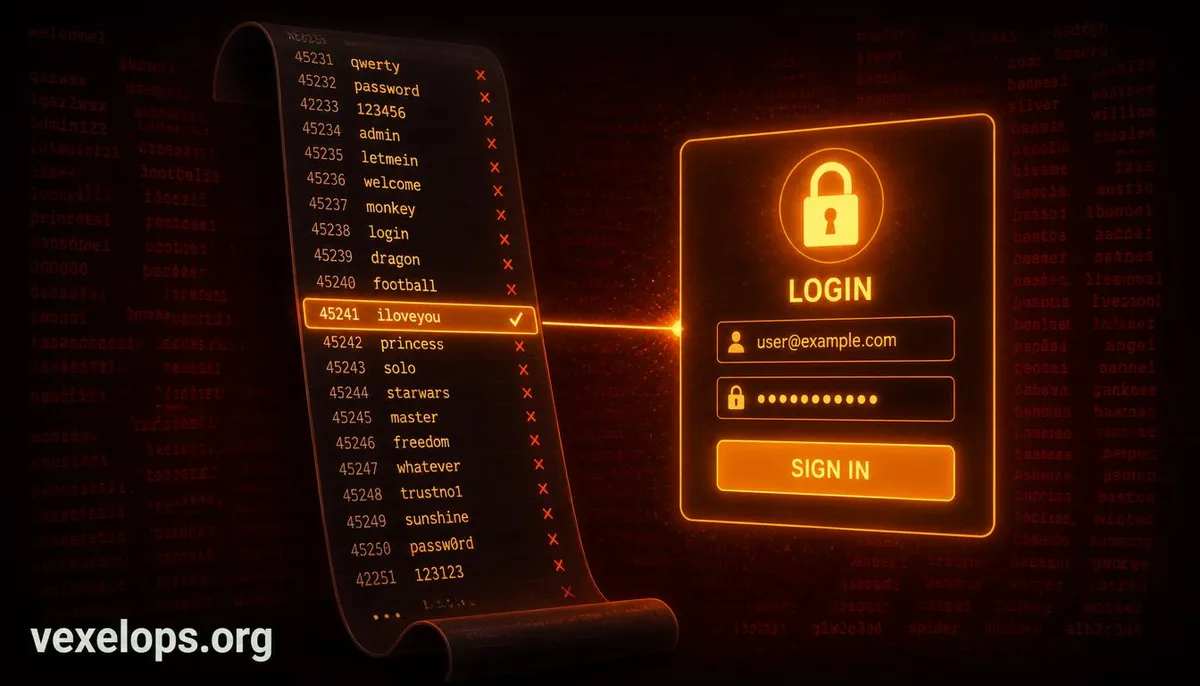
사전 공격은 인간의 이름 짓는 습관을 이용합니다.
사전 공격은 일반적인 비밀번호, 유출된 비밀번호, 이름, 생일, 애완동물 이름, 브랜드 이름에 숫자나 년도를 추가하는 규칙 등을 사용하여 로그인을 시도합니다. 개인화된 비밀번호처럼 보이더라도, 만약 일반적인 패턴에 맞는다면 리스트에 포함될 수 있습니다.
사회 공학은 비밀번호 강도를 우회합니다.
가짜 고객 서비스, 피싱 로그인 페이지, 가짜 은행 알림 및 아는 사람의 계정 메시지 등은 당신이 직접 비밀번호나 인증 코드를 입력하도록 유도할 수 있습니다. 이 공격은 비밀번호를 맞출 필요가 없으며; 상황이 충분히 현실적이면, 복잡한 비밀번호도 스스로 제공할 수 있습니다.
어떤 것이 가장 위험한지는 상황에 따라 다릅니다.
단일 고가치 계정에 대해서는 사회 공학이 가장 위험할 수 있습니다, 왜냐하면 이는 사람의 판단을 직접 겨냥하고 있기 때문입니다. 많은 계정을 대상으로 할 경우, 사전 공격과 크리딧 카드 해킹이 더 효과적이며, 특히 많이 반복되는 비밀번호가 있을 때 그렇습니다. 무차별 대입은 로그인 제한과 긴 비밀번호가 있는 경우 비용이 많이 들지만, 짧은 비밀번호에 대해서는 여전히 위협이 됩니다.
대응 방어는 계층적으로 이루어져야 합니다.
긴 비밀번호와 고유한 비밀번호로 무차별 대입과 사전 공격에 대응하고; 비밀번호 관리자를 사용하여 중복 방지; 중요한 계정에 대해서는 이중 인증을 활성화합니다; 전화, 문자 또는 이메일로 비밀번호 및 인증 코드 요청을 받을 경우 항상 공식 경로를 통해 확인합니다.
비밀번호 보안은 단순히 복잡한 문자열 한 가지에 의존하는 것이 아니라, 비밀번호의 길이, 고유성, 다중 요소 인증, 사회 공학적 판단력의 종합적 작용입니다.