
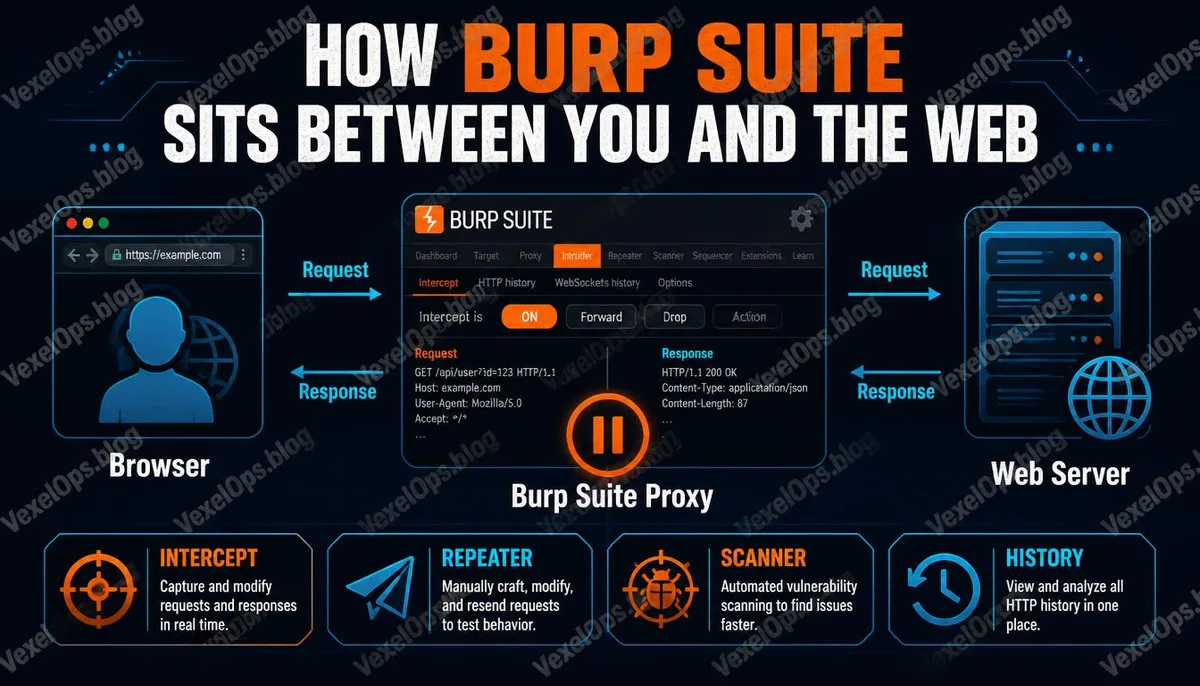
Burp Suite는 웹 요청을 명확하게 볼 수 있는 도구입니다.
Burp Suite는 웹 보안 테스트에 자주 사용되는 도구로, 기본적인 용도는 브라우저와 웹사이트 간의 HTTP/HTTPS 요청을 가로채고 관찰하며 테스트하는 것입니다. 이는 자동으로 웹사이트를 해킹하는 버튼이 아니라, 권한이 있는 테스트자가 양식, 쿠키, 파라미터 및 응답이 어떻게 상호작용하는지를 더 명확히 볼 수 있게 해줍니다.
화면 뒤의 프로세스를 드러냅니다.
통제된 테스트 환경에서 Burp Suite는 로그인 프로세스, 양식 파라미터, API 요청, 쿠키 속성, 리다이렉션, 오류 메시지 및 접근 제어를 검사하는 데 도움을 줄 수 있습니다. 이 정보들은 테스트자가 웹사이트에 입력 검증 부족, 권한 검사 미비 또는 민감한 데이터 노출이 있는지를 판단하는 데 도움이 됩니다.
도구의 결과는 여전히 사람의 판단이 필요합니다.
Burp Suite는 권한, 테스트 범위 및 인간의 판단을 대체할 수 없습니다. 스캔 결과는 잘못된 보고가 있을 수 있으며, 비즈니스 논리를 이해해야 하는 취약점을 놓칠 수도 있습니다. 도구는 단지 단서를 제공할 뿐이며, 최종적으로 시스템 프로세스를 이해하는 사람이 위험이 실제인지 확인해야 합니다.
합법적인 테스트는 경계를 정의해야 합니다.
시작 전에 테스트 목표, 시간, 계정, 데이터 처리 방법 및 허용된 테스트 방법을 확인해야 합니다. 이후 테스트 계정과 테스트 데이터를 사용하여 요청을 관찰하고 위험을 단계적으로 검증합니다. 무단 웹사이트에서 요청을 가로채거나 수정하거나 재전송하지 말고, 테스트 범위에 속하지 않는 데이터에 손대지 마십시오.
일반 독자가 이해할 수 있는 포인트입니다.
웹사이트 보안은 단순히 화면 문제만은 아닙니다. 브라우저 뒤에는 요청, 쿠키, 토큰, API 및 권한 판단이 있습니다. 많은 취약점은 버튼의 모양이 이상한 것이 아니라 서버가 사용자가 특정 작업을 수행할 수 있는지를 올바르게 검사하지 않는 것이 원인입니다.
Burp Suite의 가치는 요청과 응답을 명확하게 보는 데 있으며, 권한 테스트와 웹 보안 논리를 학습하는 데 적합하고, 무단 침입 도구로 포장되어서는 안 됩니다.