
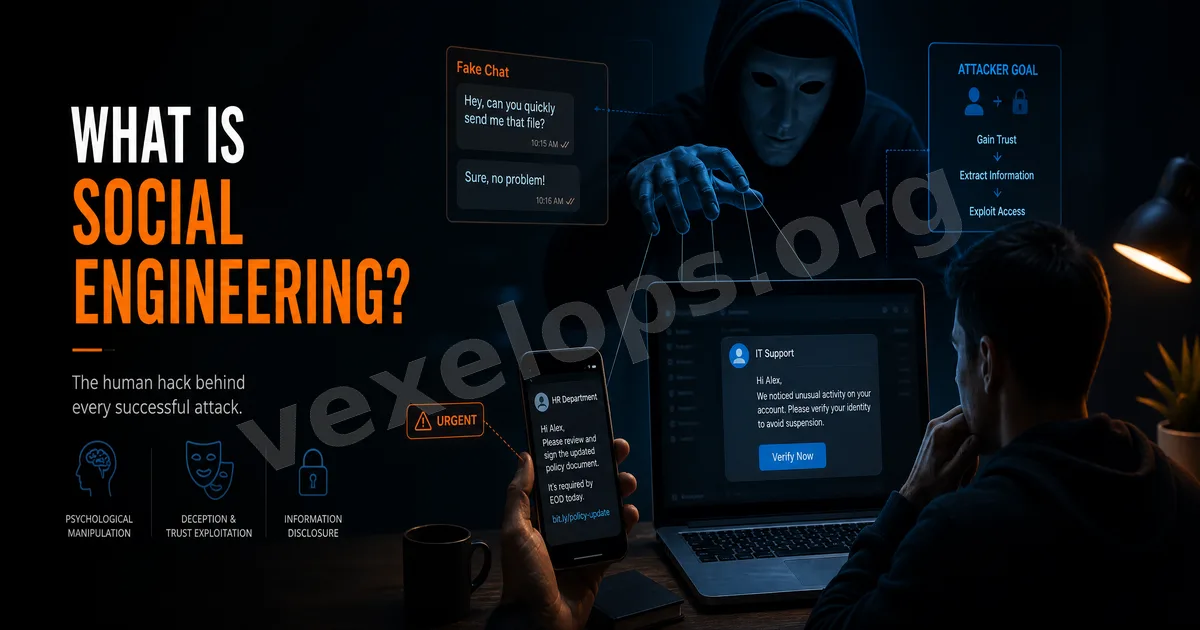
소셜 엔지니어링은 시스템이 아닌 사람을 먼저 공격한다
많은 계정이 해킹되는 이유는 플랫폼이 해킹된 것이 아니라, 사용자가 비밀번호, 인증 코드, 결제 정보 또는 로그인 권한을 유도하여 내주는 것이다. 가짜 고객 서비스, 친구 계정, 플랫폼 관리자, 은행 직원, 투자 상담가 및 브랜드 알림 등이 이러한 유도 수단으로 사용될 수 있다.
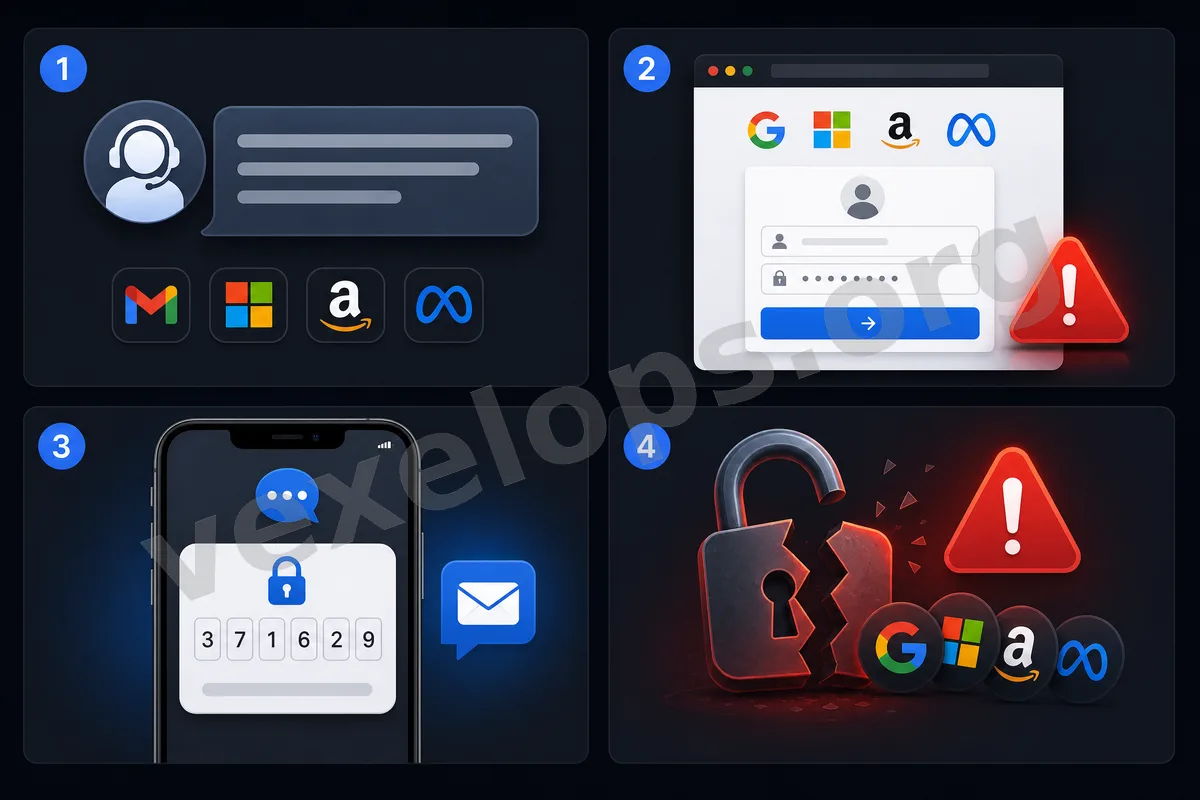
가짜 로그인 페이지는 가장 흔한 진입 점
상대방이 계정 위반, 팬 페이지 인증, Gmail 비정상 로그인, Telegram 보안 확인 또는 WhatsApp 재인증 메시지를 보낼 수 있다. 페이지는 공식처럼 보이고 심지어 HTTPS가 있을 수 있지만, URL이 공식 주 도메인이 아니라면 입력한 계정, 비밀번호 및 인증 코드가 상대방에게 유출될 수 있다.
가짜 고객 서비스는 압력으로 빠른 작업을 유도한다
계정 정지, 자금 동결, 주문 취소, 데이터 유출, 리스크 관리 심사 등은 흔히 발생하는 압박 상황이다. 실제 플랫폼의 고객 서비스는 보통 비밀번호, 이중 인증 코드, 백업 코드 또는 원격 제어 권한을 요구하지 않는다.
인증 코드는 고객 서비스가 사용할 수 있는 정보가 아니다
SMS 인증 코드, 이메일 인증 코드, 인증기 앱의 동적 코드 및 백업 코드는 본인이 작업하고 있음을 확인하는 정보이다. 코드를 다른 사람에게 제공하기만 해도 상대방은 로그인, 비밀번호 변경 또는 계정 전송을 완성할 수 있다.
전화와 오프라인 상황도 소셜 엔지니어링일 수 있다
누군가가 은행, 물류, 플랫폼 보안 부서 또는 기술 지원을 자처하면서 거래 확인, 자료 보충, 원격 지원 도구 설치 또는 화면 공유를 요구하는 경우, 본질적으로 신분을 이용하여 따르도록 유도하고 있다. 민감한 데이터, 결제, 원격 도구 또는 인증 코드와 관련될 때에는 반드시 공식 경로를 통해 확인해야 한다.
소셜 엔지니어링을 방지하는 핵심은 더 많은 기술을 아는 것이 아니라, 조급하게 행동하지 않는 것이다. 낯선 링크를 통해 로그인하지 말고, 인증 코드를 제공하지 말며, 낯선 원격 도구를 설치하지 말고, 친구의 계정에서 의심스러운 요청이 오더라도 다른 경로로 확인해야 한다.