
이중 인증은 비밀번호가 유출된 후의 공백을 메웁니다
이중 인증, 즉 2FA는 비밀번호 외에 두 번째 확인 단계를 요구합니다. 로그인 시 비밀번호 외에 인증기 앱의 동적 코드, 문자 메시지 인증 코드, 백업 코드 또는 보안 키가 필요할 수 있습니다. 그것의 가치는 계정이 절대 문제가 생기지 않도록 만드는 것이 아니라 비밀번호가 유출된 후 즉시 계정 장악이 되지 않도록 하는 것입니다.
비밀번호만으로는 중복 사용 문제가 가장 큽니다
일반 사용자는 이메일, 소셜 미디어, 쇼핑 웹사이트 및 기타 서비스에서 동일하거나 유사한 비밀번호를 자주 사용합니다. 한 플랫폼이 유출되면 공격자는 동일한 비밀번호를 사용하여 다른 서비스에 로그인 시도할 수 있습니다. 피싱 페이지, 데이터 유출, 약한 비밀번호는 단일 비밀번호 방어선을 매우 취약하게 만듭니다.
다양한 인증 방식의 위험은 다릅니다
문자 메시지 인증은 이해하기 쉬우며 2FA가 없는 것보다는 좋지만, 전화번호 잃어버리기, SIM 스왑 또는 문자 메시지를 유도하여 전달받을 때 위험이 증가합니다. 인증기 앱은 보통 주요 방법으로 더 적합한데, 왜냐하면 완전히 전화 번호에 의존하지 않기 때문입니다. 보안 키는 더 강력하지만 추가 하드웨어 및 보관 습관이 필요합니다.
백업 코드는 부차적인 설정이 아닙니다. 전화기를 잃어버리거나 인증기 앱이 손상되거나 기기 변경 실패 시 백업 코드는 계정을 보호하는 마지막 방법이 될 수 있습니다. 그것은 공개 앨범, 암호화되지 않은 메모 또는 다른 사람이 쉽게 볼 수 있는 위치에 두어서는 안 됩니다.
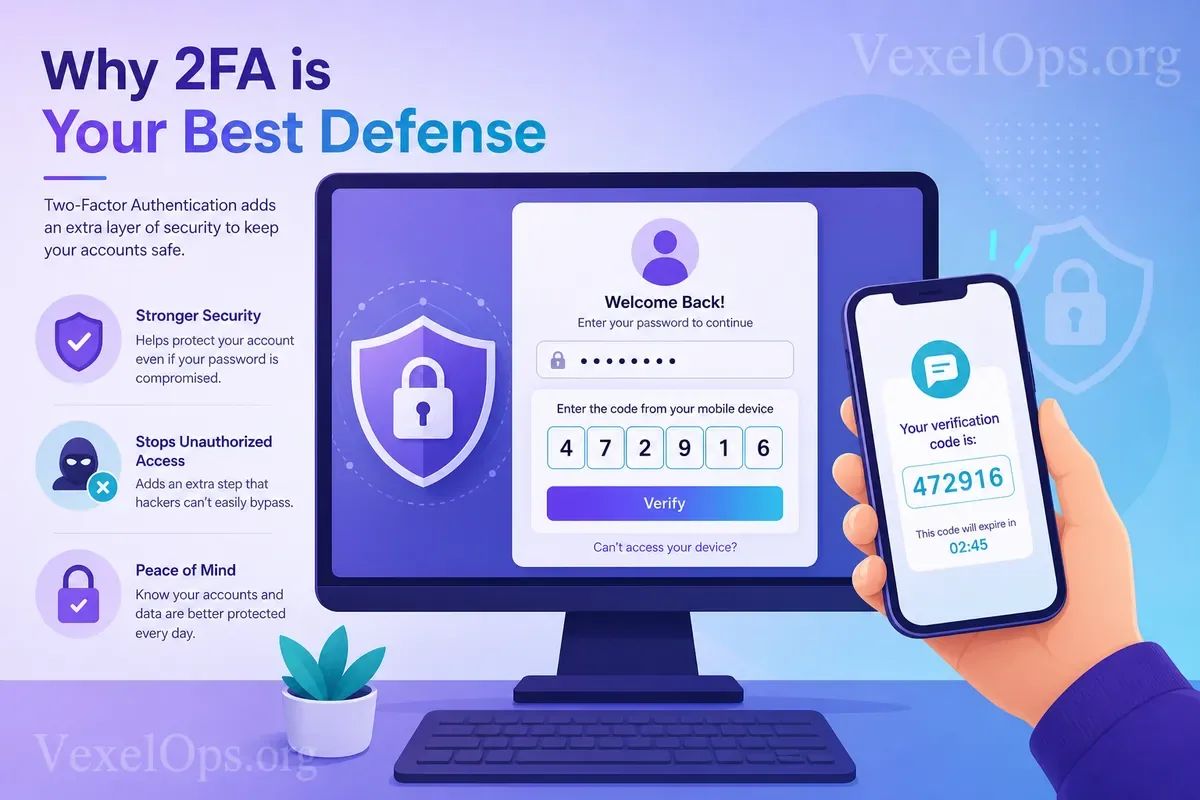
인증 코드를 누구에게도 주지 마십시오
2FA를 활성화 한 후, 가장 흔한 실수는 인증 코드를 가짜 고객 서비스, 가짜 친구 또는 피싱 페이지에 제공하는 것입니다. 실제 플랫폼의 고객 서비스는 일반적으로 로그인 인증 코드, 백업 코드 또는 비밀번호를 요구하지 않습니다. 상대방이 인증 코드를 말해주거나 스크린샷 또는 전송하라고 요구하면 멈춰야 합니다.
어디에 우선적으로 설정해야 하나
첫 번째 우선순위는 주요 이메일입니다. 많은 플랫폼의 비밀번호 재설정은 이곳으로 발송됩니다. 둘째는 소셜 메인 계정입니다. 예: Instagram, Facebook, TikTok, X, Telegram 혹은 YouTube. 셋째는 금융, 쇼핑, 클라우드 저장소 및 업무 계정입니다. 왜냐하면 이들은 결제 정보, 문서 또는 기업 시스템과 관련이 있기 때문입니다.
2FA를 설정한 후에도 복구 이메일, 전화번호, 로그인 기기 및 백업 코드 저장 위치를 정기적으로 점검해야 합니다. 이중 인증은 매우 실용적인 방어선이지만, 비밀번호 관리, 피싱 판단, 계정 복구 정보를 함께 유지해야 합니다.