한국어 글

인사이트 라이브러리

안전한 계정, 명확한 커뮤니케이션, 강한 개인정보 보호 습관을 위한 읽기 쉬운 안내.

83 개 결과 필터 지우기
VEXELOPS 브랜드 스타일의 RAT 원격 트로이 목마 조사 화면.

해커 도구와 기술 · 2026-09-30

RAT란 무엇인가? 원격 트로이 목마가 컴퓨터를 제어하는 방법

RAT 원격 트로이 목마는 허가되지 않은 사용자가 피해 장치를 관찰하거나 조작할 수 있게 합니다. 본 문서는 RAT와 합법적인 원격 지원의 차이점, 흔히 보이는 이상 신호, 데이터 보호 순서와 보안 방어 방법을 설명하며, 트로이 목마를 제작하거나 숨기는 방법에 대한 지침은 제공하지 않습니다.

읽기
루트킷 숨겨진 악성 소프트웨어와 VexelOps 브랜드 스타일의 실사 보안 조사 표지.

해커 도구와 기술 · 2026-09-30

루트킷이란 무엇인가? 가장 발견하기 어려운 악성 소프트웨어의 진실

루트킷이 왜 일반 악성 소프트웨어보다 더 어렵게 감지되는가? 본문에서는 시스템의 은폐성, 사용자 및 커널 계층의 위험, 일반적인 이상 징후 판단 및 안전 처리 방향을 통해 루트킷의 기본 개념을 설명합니다. 이 글은 주입 또는 탐지를 회피하는 방법을 제공하지 않습니다.

읽기
정보 보안 연구원이 Ghidra를 사용해 프로그램 구조와 의심스러운 파일을 분석하는 모습.

해커 도구와 기술 · 2026-09-28

Ghidra는 무엇인가? 해커는 그것으로 프로그램을 어떻게 분석하나?

Ghidra는 악성 코드 연구, 취약점 분석, 소프트웨어 보안 및 프로그램 행동 조사에 흔히 사용되는 소프트웨어 역공학 프레임워크입니다. 본문에서는 일반 독자가 이해하기 쉽게 Ghidra가 분석할 수 있는 것, 그 용도가 아닌 것, 그리고 사용할 때 지켜야 할 라이선스 경계를 설명합니다.
읽기
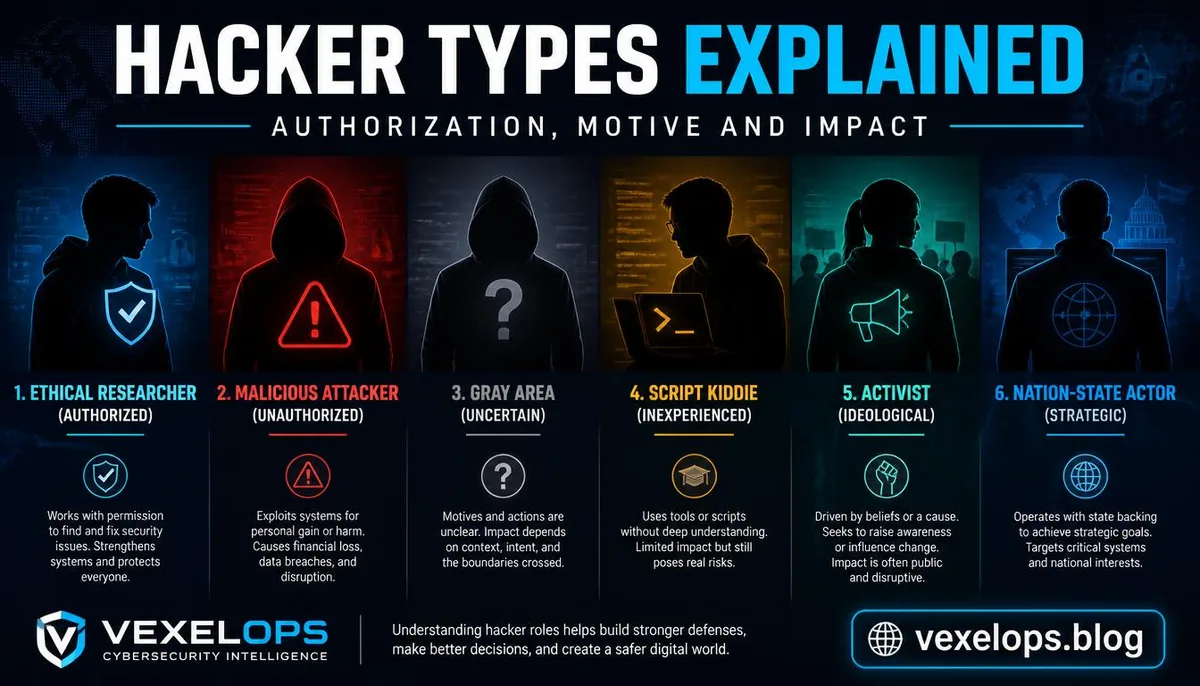
화이트 해커, 블랙 해커, 그레이 해커 및 다른 해커 분류에 대한 보안 교육 이미지.

해커 도구와 기술 · 2026-09-27

해커의 종류: 화이트 해커, 블랙 해커, 그레이 해커와 일반 분류

해커는 반드시 범죄자를 의미하지 않습니다. 화이트 해커, 블랙 해커, 그레이 해커, 스크립트 키드, 해킹 활동가, 국가 지원 해커는 권한, 목적, 능력 및 행위 결과에서 차이가 있습니다. 본 문서는 일반 독자가 이해하기 쉽게 다양한 해커의 특징과 보안 경계를 정리하였습니다.

읽기
정보 보안 담당자가 암호화된 네트워크 트래픽과 패킷 가시성을 분석하는 모습.

해커 도구와 기술 · 2026-09-26

Wireshark는 비밀번호를 볼 수 있나요? 패킷 분석과 암호화된 트래픽의 진실

Wireshark가 웹사이트 비밀번호와 채팅 내용을 볼 수 있을까요? 답은 전송이 암호화되었는지, 분석자가 어떤 패킷을 확보했는지, 데이터 자체가 종단 간 보호를 받는지에 달려 있습니다. 본문은 기본 기능 소개를 반복하지 않고 패킷 가시성, 암호화된 트래픽 단서 및 합법적인 분석 경계를 전문적으로 분석합니다.
읽기
RAR ZIP 압축 파일 비밀번호 오류 및 파일 복구 경고.

해커 도구와 기술 · 2026-09-21

RAR ZIP 비밀번호 복구가 정말 가능한가? 비밀번호를 잊었을 때의 안전한 복구 방법

RAR 또는 ZIP 압축 파일의 비밀번호를 잊었을 때, 인터넷에서 흔히 접하는 빠른 해제 도구가 더 큰 위험을 초래할 수 있습니다. 이 글에서는 암호화 원리, 합법적인 복구 방향, 파일 손상 및 가짜 해제 서비스에 대해 설명하며 독자가 다음 조치를 판단하는 데 도움을 줍니다.

읽기