
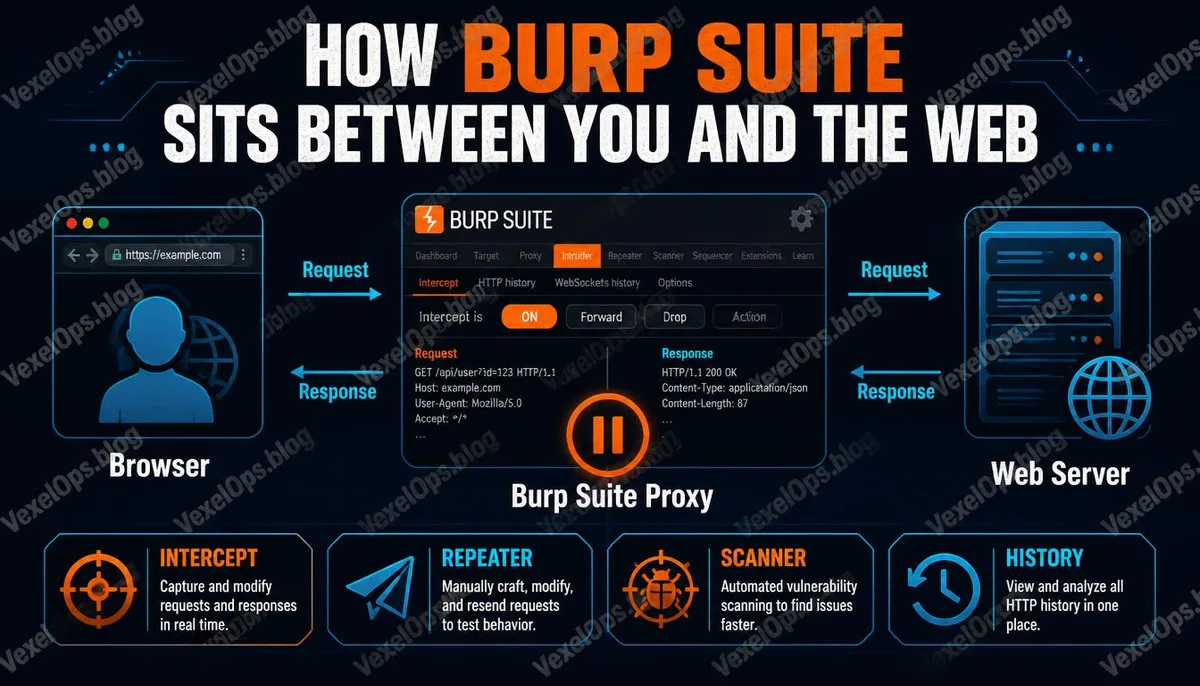
Burp Suite 是用來看清網站請求的工具
Burp Suite 是網頁安全測試常用工具,核心用途是攔截、觀察與測試瀏覽器和網站之間的 HTTP/HTTPS 請求。它不是自動駭入網站的按鈕,而是讓授權測試者更清楚看見表單、Cookie、參數和回應如何互動。
它把畫面背後的流程攤開
在受控測試環境中,Burp Suite 可以協助檢查登入流程、表單參數、API 請求、Cookie 屬性、重新導向、錯誤訊息和存取控制。這些資訊能幫助測試者判斷網站是否存在輸入驗證不足、權限檢查不完整或敏感資料暴露。
工具結果仍然需要人判斷
Burp Suite 不能取代授權、測試範圍和人工判斷。掃描結果可能有誤報,也可能漏掉需要業務邏輯理解的漏洞。工具只能提供線索,最後仍要由懂系統流程的人確認風險是否真實。
合法測試要先定義邊界
開始前應確認測試目標、時間、帳號、資料處理方式和允許的測試方法。接著使用測試帳號和測試資料觀察請求,再逐步驗證風險。不要在未授權網站上攔截、修改或重送請求,也不要碰不屬於測試範圍的資料。
普通讀者能理解的重點
網站安全不是只有畫面問題。瀏覽器背後有請求、Cookie、Token、API 和權限判斷。很多漏洞不是按鈕長得奇怪,而是伺服器沒有正確檢查使用者能不能做某件事。
Burp Suite 的價值在於看清請求與回應,適合授權測試與學習網頁安全邏輯,不應被包裝成未授權入侵工具。