
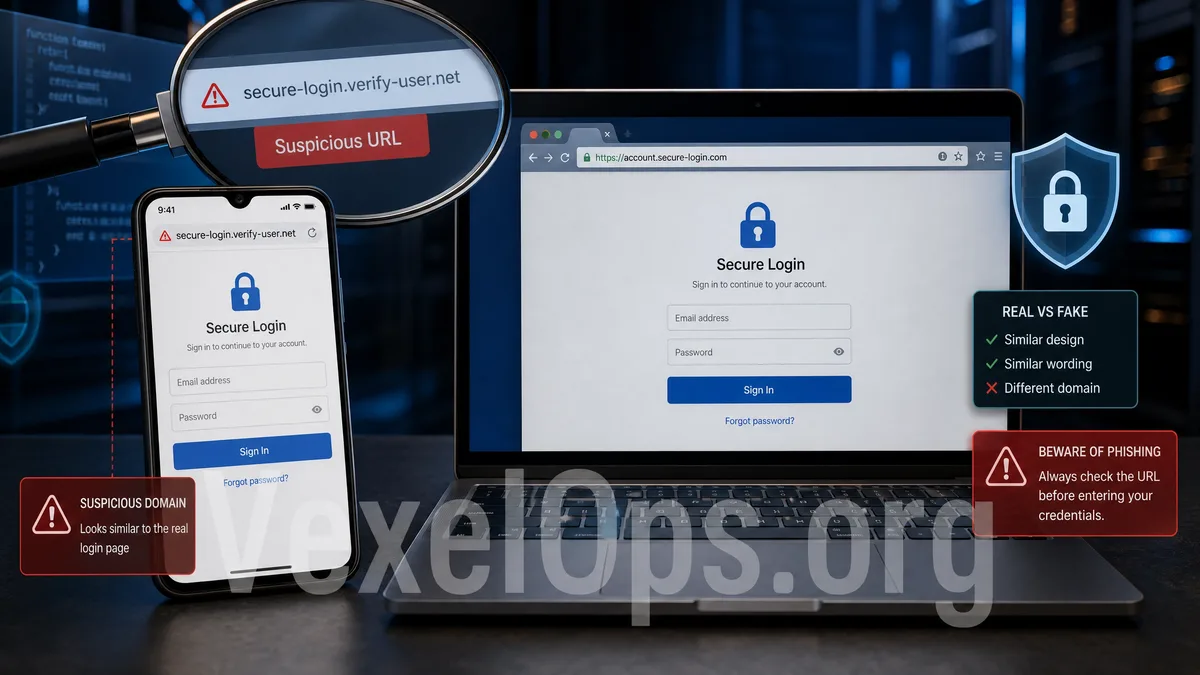
假登入頁常輸在網址,而不是外觀
釣魚登入頁會模仿品牌顏色、Logo 和表單,讓人以為自己正在登入 Google、Facebook 或 Instagram。頁面像不像不是最可靠的判斷點,網址、來源和登入流程更重要。
看主域名,不看品牌字樣出現幾次
假頁面常把品牌名稱放進子網域或路徑。判斷時要看真正可註冊的主域名,而不是只看網址裡有沒有 google、facebook 或 instagram 字樣。
登入流程突然要求更多資料時要停下來
正常登入通常不會突然要求你輸入其他平台密碼、銀行資料、完整信用卡、備用碼或簡訊驗證碼。若頁面在登入後要求更多驗證資訊,尤其是備用碼或一次性驗證碼,應立即停止。
安全通知也不要直接點進去登入
不要從簡訊、陌生私訊、社群廣告或 Email 裡的連結登入重要帳號。比較安全的方式,是自行輸入官方網址、使用官方 App,或從已儲存的書籤進入。若收到安全通知,也應回到官方帳號中心確認。
已經輸入資料後先從官方入口處理
立即從官方入口更改密碼,檢查登入裝置、備援信箱、手機號碼、第三方授權與雙重驗證方式。若輸入了驗證碼或備用碼,要假設對方可能已嘗試登入,優先登出陌生裝置並重新產生備用碼。
只要登入入口不是你主動從官方 App、官方網址或可信書籤進入,就不要在頁面上輸入密碼、驗證碼或備用碼。