
寄件人名稱最容易被偽裝
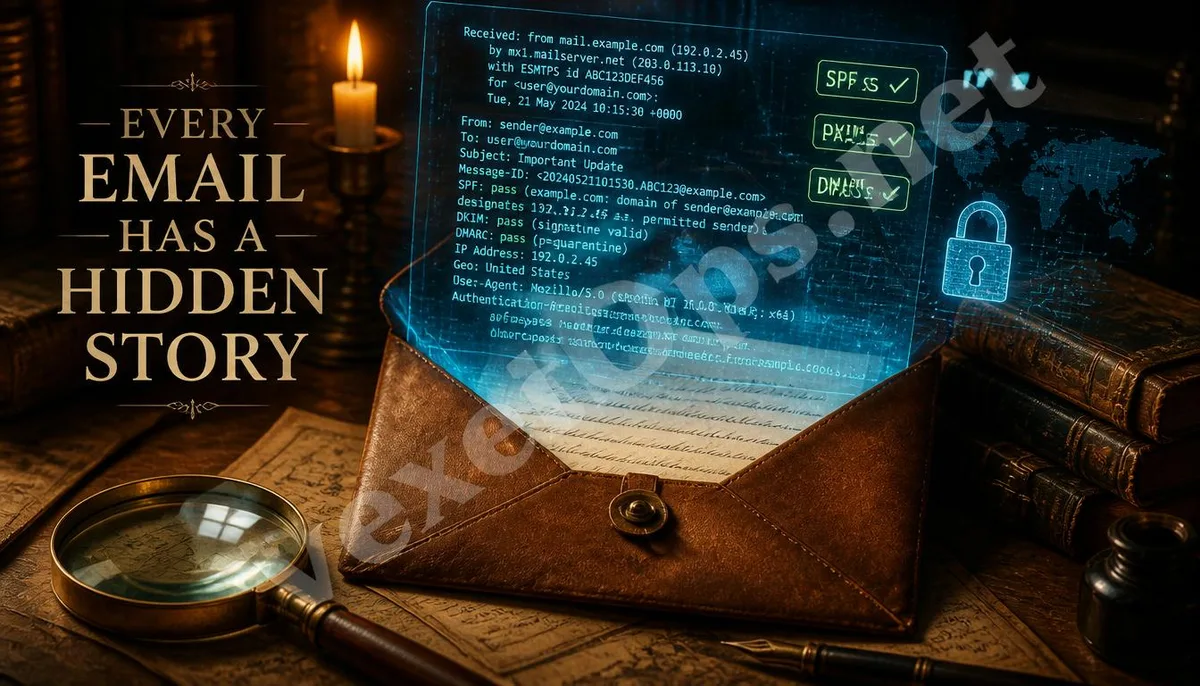
Email 顯示的寄件人名稱可以被包裝成品牌、主管或同事,真正有價值的線索通常在郵件標頭中。標頭不需要一次看懂所有技術細節;它的用途是幫你找出寄件路徑、驗證結果和信件要求之間是否矛盾。
先看 From、Reply-To 和 Return-Path
From 是信件顯示的寄件人,Reply-To 是你按回覆後會寄到的位置,Return-Path 則常用於退信。詐騙信可能把 From 包裝成品牌或主管,但回覆地址卻是陌生網域;如果這幾個欄位彼此不合理,就要提高警覺。
Received 路徑可以看出郵件經過哪裡
Received 欄位會留下郵件經過伺服器的線索。它不一定適合一般人逐行追查,但能幫助判斷信件是否經過預期的郵件服務、公司閘道或行銷平台。
驗證結果比設計更可靠
SPF、DKIM、DMARC 是常見的寄件驗證線索。通過驗證不代表內容一定安全,但失敗或與網域不一致時,應提高警覺。對品牌、銀行、平台通知或內部主管信,驗證結果和網域一致性比信件版面更值得相信。
陌生 IP 不能單獨當成詐騙證據
郵件可能經過雲端郵件服務、行銷平台、客服系統或公司閘道,因此看到陌生 IP 不一定等於詐騙。判斷時要看寄件網域、驗證結果、回覆地址、連結網址和要求內容是否互相一致。
遇到付款、驗證碼或改密碼要求時
先不要點信中連結。打開原始郵件或查看標頭,確認寄件網域與回覆地址,再看 SPF、DKIM、DMARC 結果,最後檢查信中連結是否導向官方主網域。若信件要求付款、提供驗證碼或改密碼,應回到官方網站或內部系統確認。
Email 標頭不能單獨證明一切,但能揭穿很多表面偽裝。實際目的不是成為郵件鑑識專家,而是確認來源、驗證結果與信件要求是否一致。