
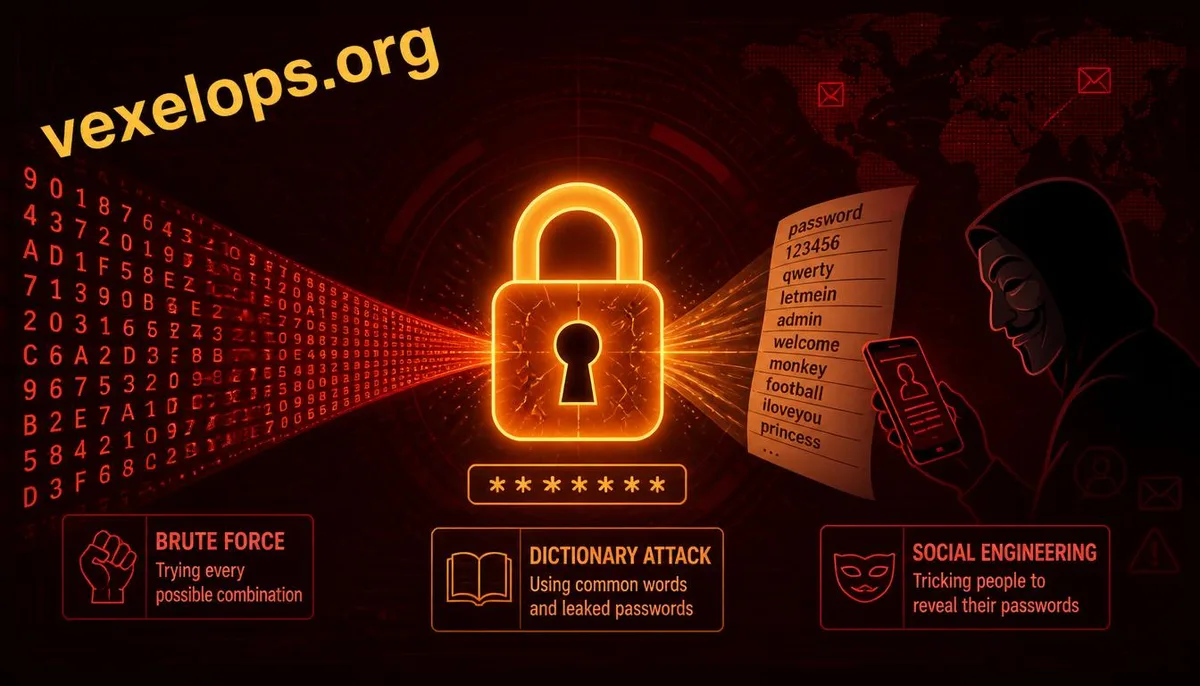
密碼攻擊不只一種,危險點也不同
密碼被攻破不一定是被算出來。常見思路可以分成暴力破解、字典攻擊和社交工程:前兩者偏向猜測或比對密碼,社交工程則是讓你自己交出密碼或驗證碼。
暴力破解怕的是短密碼
暴力破解會嘗試大量字元組合。密碼越短、字元種類越少,越容易被窮舉。長度每增加一位,嘗試空間就會大幅增加;因此長密碼通常比看似複雜但很短的密碼更可靠。
字典攻擊利用人類命名習慣
字典攻擊會使用常見密碼、外洩密碼、姓名、生日、寵物名、品牌名加數字、年份結尾等規則嘗試登入。看似個人化的密碼,如果符合常見模式,仍可能被清單命中。
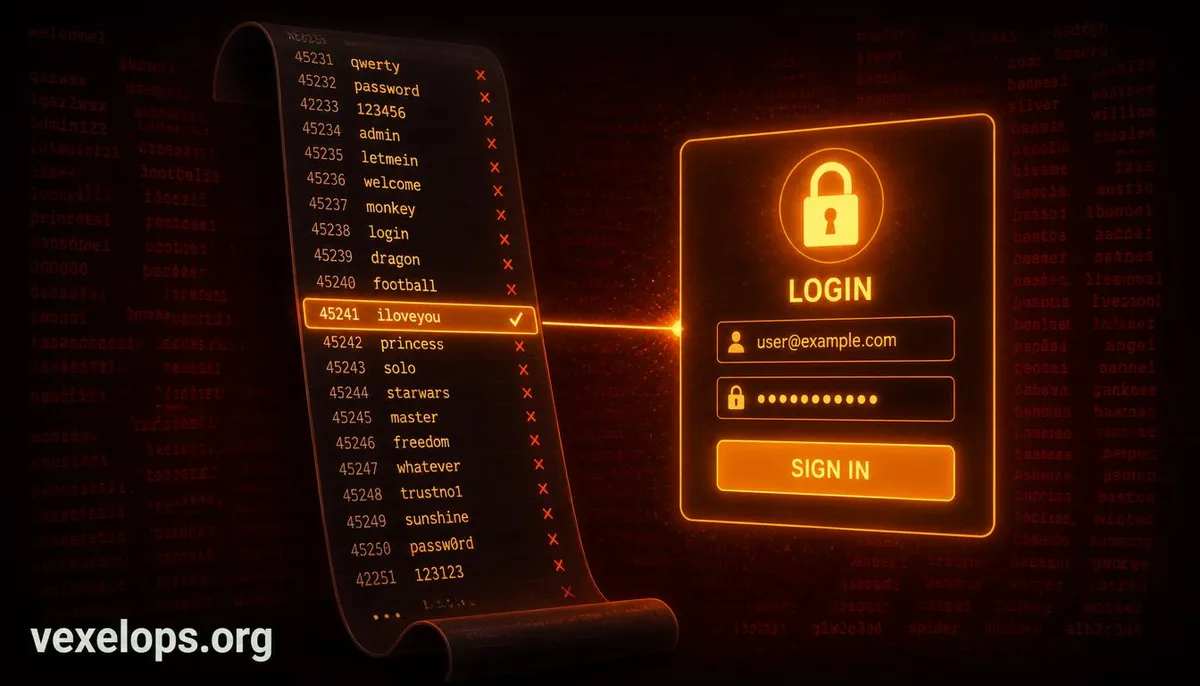
社交工程繞過密碼強度
假客服、釣魚登入頁、假銀行通知和熟人帳號私訊,都可能讓你自己輸入密碼或提供驗證碼。這種攻擊不需要猜中密碼;只要情境夠逼真,複雜密碼也會被你親手交出去。
哪一種最危險要看情境
對單一高價值帳號,社交工程往往最危險,因為它直接針對人的判斷。對大量帳號,字典攻擊和撞庫更有效,尤其是重複密碼很多時。暴力破解在有登入限制和長密碼時成本較高,但對短密碼仍有威脅。
對應防護要分層
用長且唯一的密碼抵抗暴力破解和字典攻擊;用密碼管理器避免重複;為重要帳號開啟雙重驗證;遇到電話、簡訊或郵件要求密碼與驗證碼時,一律回官方入口確認。
密碼安全不是只靠一組複雜字串,而是密碼長度、唯一性、多因素驗證和社交工程判斷力一起作用。