
RDP 是什麼?為什麼開放後容易成為攻擊目標?
RDP,也就是 Remote Desktop Protocol,讓使用者從另一台裝置操作 Windows 電腦,常用於遠端管理、企業維運和技術支援。它會提供登入服務、建立遠端工作階段,並可能允許剪貼簿、磁碟機、印表機或其他資源重新導向。 問題不在 RDP 本身一定不安全,而在於服務若直接暴露於網際網路,任何人都可能看見連線入口並持續嘗試登入。弱密碼、重複使用的密碼、過時系統、過度寬鬆的防火牆和沒有多因素驗證,會讓風險進一步增加。 RDP 入侵不一定代表攻擊者已經控制整台電腦。可能只是出現失敗登入嘗試,也可能是某個帳戶成功建立遠端工作階段。因此,第一步不是立即刪除所有紀錄,而是先區分失敗嘗試、成功登入、異常工作階段與後續執行活動。
如何確認 RDP 是否正在開放?
在 Windows 中,可以從設定或系統內容查看遠端桌面是否啟用。Windows 版本與介面可能不同,常見路徑是設定中的系統、遠端桌面,或傳統控制台的遠端設定。若使用者根本不需要遠端操作,應關閉 Remote Desktop,並同步檢查路由器、VPN、遠端管理工具和防火牆中是否仍有對外的相關規則。 網站管理者或系統管理員不應只看 Windows 內的開關,還要檢查邊界防火牆、雲端安全群組、路由器 Port Forwarding 和主機本身的入站規則。即使 RDP 服務正在執行,只要沒有對不受信任網路開放,暴露程度也可能不同。 不要把更換預設連接埠當成完整防護。改變連接埠可以減少部分自動化掃描,但無法取代來源限制、VPN、強驗證、更新和事件監控。防護的核心是讓未授權來源無法直接接觸登入服務,並讓每次遠端存取都可被識別和追蹤。
RDP 登入事件怎麼檢查?
如果懷疑遠端桌面被入侵,可以先在事件檢視器查看 Windows Logs、Security 中與登入和遠端工作階段相關的事件。常見檢查方向包括登入成功、登入失敗、帳戶登出、特殊權限指派和新服務建立。事件編號和記錄內容會依 Windows 版本、稽核政策與環境而不同,因此不要只用單一事件判斷整起事件。 檢查時應記錄時間、帳戶名稱、來源位置、登入類型、工作階段持續時間和同一時間出現的其他異常活動。來源 IP 的地理位置不是絕對證據,因為雲端主機、VPN、代理服務和企業網路都可能讓位置判斷失準。真正需要關注的是來源是否與平時管理行為一致,以及登入後是否出現新的帳戶、排程工作、服務或防毒關閉記錄。 可以依照以下順序進行初步檢查:
- 先保存事件記錄、可疑 IP、帳戶名稱和時間範圍,不要先清除紀錄。
- 比對成功登入與失敗登入是否集中在同一帳戶或同一來源。
- 查看是否有陌生的遠端工作階段、管理員帳戶、服務、排程工作或軟體。
- 檢查防毒、EDR、Windows Update 和防火牆是否曾被停用或修改。
- 若確認有未授權成功登入,立即隔離主機並使用可信任裝置處理帳戶。
RDP 防護設定有哪些重點?
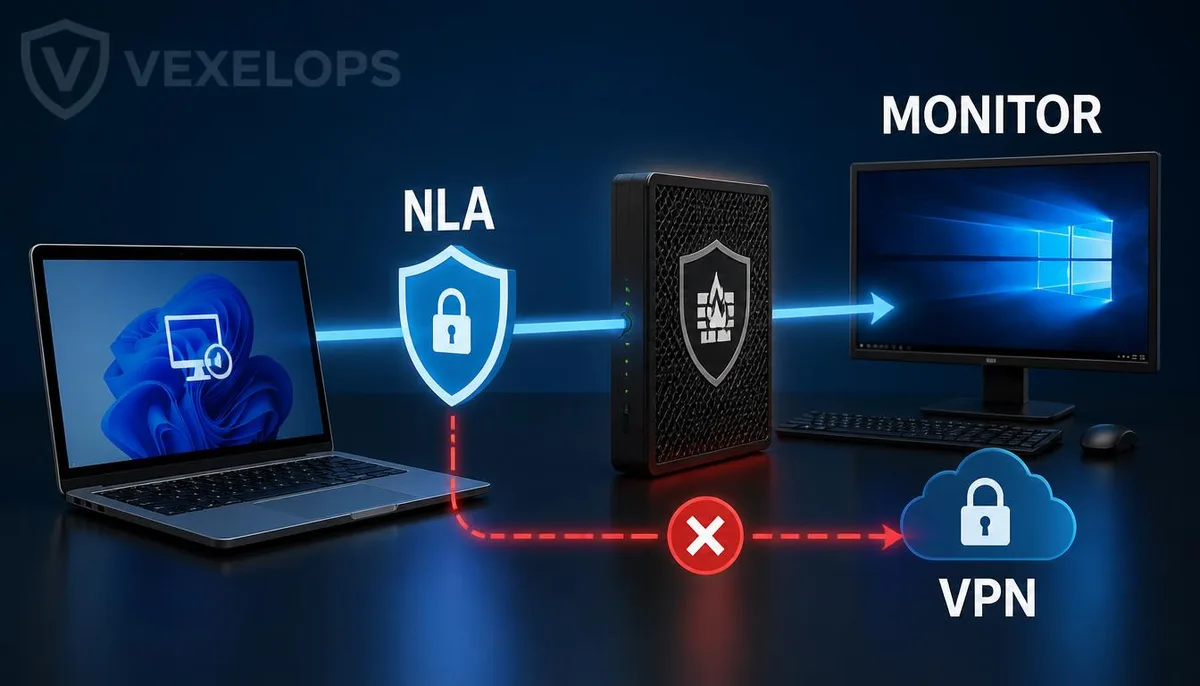
第一層是降低網路暴露。如果只需在公司或家庭網路使用,應透過防火牆限制來源網段,不要讓整個網際網路直接連線。遠端工作者可以使用經過管理的 VPN、零信任網路存取或其他受控閘道,再由內部政策決定誰能連接哪台主機。 第二層是啟用 Network Level Authentication,簡稱 NLA。NLA 會在建立完整遠端桌面工作階段前先完成驗證,可減少未驗證連線直接進入工作階段的風險。Microsoft 的 遠端桌面官方說明也將 NLA 列為遠端連線的額外安全層。啟用前要確認所有需要連線的用戶端和作業系統都支援,避免先改設定後造成合法管理者無法登入。 第三層是帳戶與權限管理。不要讓所有人共用同一組管理員帳戶,也不要讓不需要管理權限的使用者直接使用高權限帳戶登入。為遠端存取建立專用帳戶、設定不重複的長密碼、限制登入時間和來源,並啟用帳戶鎖定或風險式條件,可以減少單一帳戶外洩造成的影響。 第四層是多因素驗證與更新。若環境支援,應在 VPN、遠端閘道、身分提供者或管理平台加入 MFA。Windows 主機、遠端桌面服務、VPN、路由器和安全工具都應維持更新。CISA 將 RDP 列為常見的勒索軟體初始入侵途徑之一,並建議透過 MFA、限制網路暴露和修補系統降低風險;可參考其 弱安全控制與常被利用的做法。
疑似 RDP 被入侵後怎麼辦?
如果只看到大量失敗登入,先保存記錄並加強來源限制、密碼和 MFA,不要因為幾次失敗就直接判定主機已被控制。如果出現陌生成功登入、管理員權限變更、檔案異常、遠端工具安裝、防毒停用或勒索通知,應把事件視為可能的安全事故。 處理時可以先從網路上隔離受影響主機,但不要在未保存必要證據前急著格式化或刪除所有檔案。使用另一台可信任裝置修改可能受影響的帳戶密碼,撤銷可疑工作階段和遠端存取權限,再通知組織的 IT 或資安人員。若涉及公司資料、客戶資料、金融服務或法律義務,應依照組織的事件通報程序處理。 如果攻擊者可能取得管理員權限,不要只刪除一個可疑檔案就當成完成。需要檢查持久化機制、服務、排程工作、啟動項目、其他帳戶、網路連線、端點警示和備份完整性。沒有事件回應能力的個人使用者,可以保留時間線和畫面,並透過 Microsoft、裝置製造商、公司 IT 或可信任的資安服務尋求協助。VexelOps 可以提供一般性協助,但帳戶重設、系統重建和通報仍應透過正式官方或組織管道完成。
RDP 遠端桌面常見問題
把 RDP 連接埠改掉,就能防止入侵嗎?
不能。更換連接埠只能降低部分自動化掃描的可見度,不能修復弱密碼、過時系統、帳戶外洩、錯誤防火牆規則或已存在的惡意工作階段。攻擊者仍可能透過掃描或其他線索找到新的連接入口。 比較完整的做法是先關閉不需要的 RDP,或限制只有 VPN、受控閘道和指定來源能夠連線,再啟用 NLA、MFA、強密碼、帳戶鎖定、更新和登入監控。連接埠變更只能作為輔助設定,不能當作主要防線。
看到很多 RDP 失敗登入,代表電腦已經被入侵嗎?
不一定。網際網路上的自動化掃描和登入嘗試很常見,失敗事件本身只能表示有人嘗試登入,不能證明已經成功控制主機。仍然應檢查是否有成功登入、異常帳戶、陌生服務和檔案活動。 如果 RDP 直接暴露在網際網路上,建議先限制入站來源或關閉服務,再檢查帳戶是否重複使用密碼、是否有 MFA,以及系統和遠端桌面元件是否已更新。保存事件時間和來源資料,有助於後續判斷與通報。
家用電腦需要遠端桌面,怎麼設定比較安全?
先確認是否真的需要從外部網路連回家中電腦。如果只是偶爾使用,可以在不需要時關閉 RDP;如果必須使用,應避免直接把 RDP 連接埠轉發到整個網際網路,改用具備 MFA 的 VPN 或受控遠端存取方案,並只允許自己的裝置和必要帳戶連線。 同時啟用 NLA、設定唯一的長密碼、開啟自動更新、限制防火牆來源、關閉不必要的磁碟機和剪貼簿重新導向,並定期查看登入事件。若發現陌生成功登入或帳戶設定被修改,先隔離電腦,再使用可信任裝置更換密碼和檢查其他帳戶。
One Key Takeaway:RDP 防護先減少暴露,再強化驗證與監控。