
SS7 是什麼?為什麼仍然影響現代電信網路?
SS7(Signaling System No. 7,七號信令系統) 是一組用來傳遞電信控制資訊的協定集合。它不主要承載通話內容,而是負責告訴網路如何建立通話、尋找用戶目前所在的網路、傳送簡訊、處理漫遊和啟用其他電信服務。 國際電信聯盟 ITU-T 說明,SS7 最初在 1970 年代形成,後來成為廣泛使用於公共交換電話網路的信令協定堆疊。隨著行動通訊發展,MAP 和 CAP 等應用協定被加入,使 SS7 可以支援 2G、3G 行動網路的用戶管理、漫遊和服務控制。可參考 。ITU-T Q.3062 七號信令相關建議 SS7 的設計背景與今天不同。早期電信網路由少數受信任的營運商互相連接,信令來源被假設為可信。現代網路則包含更多跨網路互連、IP 傳輸、漫遊夥伴和第三方服務,因此過去的信任模型不再足夠。這也是 SS7 安全問題長期存在的主要原因之一。
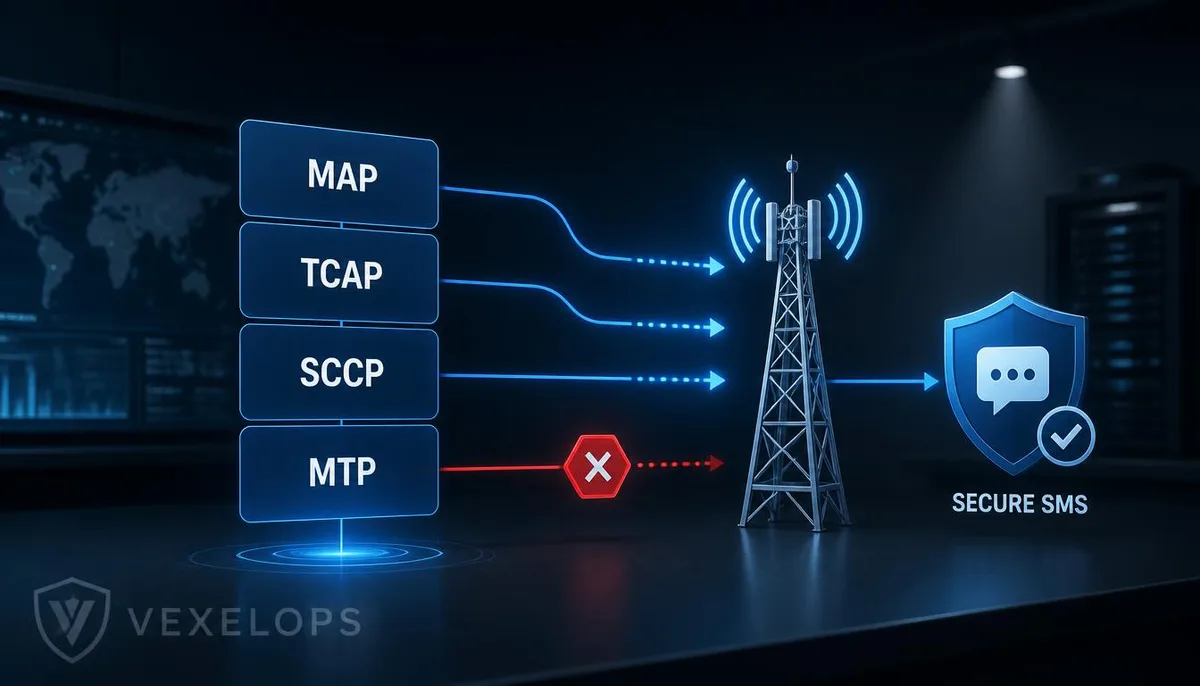
SS7 的核心分層:MTP、SCCP、TCAP 與 MAP
理解 SS7 安全問題,先要知道各層負責什麼。不同電信標準和網路實作可能有細節差異,但可以用以下方式建立基本概念:
- MTP(Message Transfer Part) 負責信令訊息的傳輸、路由和網路管理。它可被理解為 SS7 網路中處理訊息傳送的基礎層。
- SCCP(Signalling Connection Control Part) 提供更細緻的尋址和無連線或面向連線的信令傳輸能力,讓上層服務能找到特定網路節點。
- TCAP(Transaction Capabilities Application Part) 支援不同節點之間的交易式查詢和回應,常用來承載行動網路服務所需的應用資料。
- MAP(Mobile Application Part) 用於行動網路中的用戶位置、漫遊、簡訊和訂閱資料等服務。
- ISUP(ISDN User Part) 主要處理電話呼叫建立、維持和釋放等呼叫控制流程。
這些協定不是各自獨立運作。一般來說,較上層的 MAP 或 ISUP 服務會依賴 TCAP、SCCP 和 MTP 傳遞訊息。當 SS7 透過 IP 網路承載時,常會使用 SIGTRAN 協定堆疊,把傳統信令傳輸到 IP 環境中。SIGTRAN 改變了傳輸方式,但不會自動消除 SS7 原本的信任和驗證問題。
SMS 與漫遊如何使用 SS7 信令?
簡訊傳送不只是手機直接把文字送到另一支手機。行動網路需要先判斷收件人的訂閱資料、目前註冊位置和可用服務,再把訊息交給正確的網路節點。SS7 中的 MAP 相關程序會協助網路完成這些控制工作。 在高層次流程中,簡訊服務中心會把訊息交給行動網路的信令系統,系統再查詢收件人的訂閱和位置資訊,最後將訊息路由到服務中的行動網路。這些流程通常不會讓一般使用者看到,但 SMS 驗證碼、登入通知和交易確認都可能依賴相同的電信基礎設施。 漫遊也需要大量信令交換。當使用者離開原本的電信網路,訪問網路需要與原始網路確認用戶身分、服務資格、位置和可用功能。SS7 透過 MAP 等協定支援這些查詢,因此信令安全會影響跨網路的用戶管理和服務控制。 要注意的是,SS7 不是手機中的一個可見 App,也不是一般人可以在瀏覽器輸入的工具。它位於電信商和互連網路的後端。一般使用者無法單靠手機設定修補 SS7 的網路層風險,實際防護主要依賴電信商的信令防火牆、來源驗證、異常偵測和跨營運商協作。
SS7 有哪些安全風險?
SS7 早期設計假設互連節點值得信任,因此原始協定並未按照今天的網際網路安全標準設計完整的端到端身分驗證和加密。GSMA 與 ENISA 都指出,現代互連環境讓不當信令請求可能造成更高風險,影響範圍包括簡訊路由、用戶位置、通話控制和服務可用性。 常見風險可以分成幾類。第一類是用戶位置和訂閱資料暴露,不當查詢可能讓未授權方取得與用戶位置或服務狀態相關的資訊。第二類是簡訊或通話路由異常,可能影響 SMS 傳送、電話轉接或服務通知。第三類是用戶服務詐騙,例如利用信令和訂閱資料缺口進行費用詐騙或異常服務啟用。第四類是拒絕服務,使特定用戶或服務暫時無法正常使用。 SMS 驗證碼風險需要特別理解。SS7 風險不等於每一組簡訊都能被任意讀取,也不等於所有手機都一定受到同樣影響。實際風險取決於電信商互連架構、信令過濾、監控能力、攻擊者取得的網路權限和目標服務的驗證設計。 因此,文章中所說的駭客應區分為進行合法研究、協助電信商分析風險的技術人員;未經授權查詢信令、竊取簡訊或追蹤他人位置的人,則屬於攻擊者或犯罪者。
電信商與使用者如何降低 SS7 風險?
電信商的防護重點是建立多層信令安全控制。第一層是互連管理,確認哪些合作網路、節點和服務真的需要交換信令。第二層是信令防火牆與規則過濾,依照來源、目的地、訊息類型、用戶關係和服務情境判斷請求是否合理。第三層是異常偵測,分析短時間大量查詢、異常位置變化、非正常路由和不符合用戶狀態的訊息。 第四層是事件處理與情報共享。GSMA 的 SS7 安全與資訊共享說明指出,營運商需要持續處理 SS7 遺留設計帶來的安全問題,並透過產業合作和資訊共享改善防護。ENISA 的 電信互連安全評估也把信令互連視為需要持續管理的關鍵基礎設施風險。 一般使用者雖然不能直接修改 SS7,但可以降低 SMS 被單獨依賴的影響。重要帳戶應啟用驗證器 App、硬體安全金鑰或其他較不依賴電話號碼的多因素驗證方式。電信帳戶可以設定獨立 PIN、門號轉出保護和 SIM 變更通知。電子郵件、銀行和交易所帳戶則應分別檢查登入通知、復原信箱、已信任裝置和提領保護。 如果手機突然無服務,同時出現密碼重設、陌生登入、SIM 變更或金融交易通知,應使用另一台可信任裝置聯絡電信商和相關平台。不要向自稱客服的人提供一次性驗證碼、密碼、助記詞或私鑰,也不要因為對方提到 SS7 就相信其具備電信商或安全研究身分。如果你需要釐清門號或帳戶安全問題,可以聯繫 VexelOps 尋求協助,但實際帳戶處理仍應透過電信商和服務平台的官方流程完成。
SS7 技術與安全常見問題
SS7 會直接讓任何人讀取我的簡訊嗎?
不能這樣簡化。SS7 是電信網路使用的信令協定集合,安全風險與網路互連、營運商控制、信令過濾和服務設計有關。SS7 存在歷史信任模型問題,但不表示任何人都能透過手機或普通電腦直接讀取其他人的簡訊。 如果 SMS 是重要帳戶唯一的第二層驗證方式,仍應考慮門號移轉、SIM Swap、社交工程和電信帳戶被控制等其他風險。對高價值帳戶,使用驗證器 App 或硬體安全金鑰通常能降低對 SMS 的依賴。
SS7、SIM Swap 和簡訊劫持是同一件事嗎?
不是。SS7 主要是電信網路後端的信令協定與互連安全問題;SIM Swap 是電話號碼被轉移到另一張 SIM 或 eSIM;簡訊劫持則是一般使用者對簡訊或驗證碼未授權接收、轉送或控制現象的概括說法。 三者可能造成相似結果,例如收不到簡訊或帳戶驗證受到影響,但技術原因不同。處理時,SS7 相關問題主要依賴電信商和營運商處理;SIM Swap 則需要檢查門號、SIM、eSIM 和電信帳戶變更記錄。
一般使用者可以自己修補 SS7 漏洞嗎?
不能直接修補電信商核心網路中的 SS7 協定,但可以降低帳戶受到連鎖影響的機會。使用者可以為電信帳戶設定 PIN 和門號轉出保護,減少對 SMS 驗證的依賴,並為電子郵件、金融和交易所帳戶啟用更強的多因素驗證。 當手機無服務或帳戶出現異常時,應先使用官方管道聯絡電信商和相關平台,保存通知、時間、帳戶變更和交易記錄。不要自行尋找所謂 SS7 攻擊工具,也不要讓陌生人以安全檢查為理由索取驗證碼或登入資料。
One Key Takeaway:SS7 是電信後端風險,帳戶不要只靠簡訊驗證。