
MFA Fatigue 是什麼?為何一直按允許也會被盜帳號
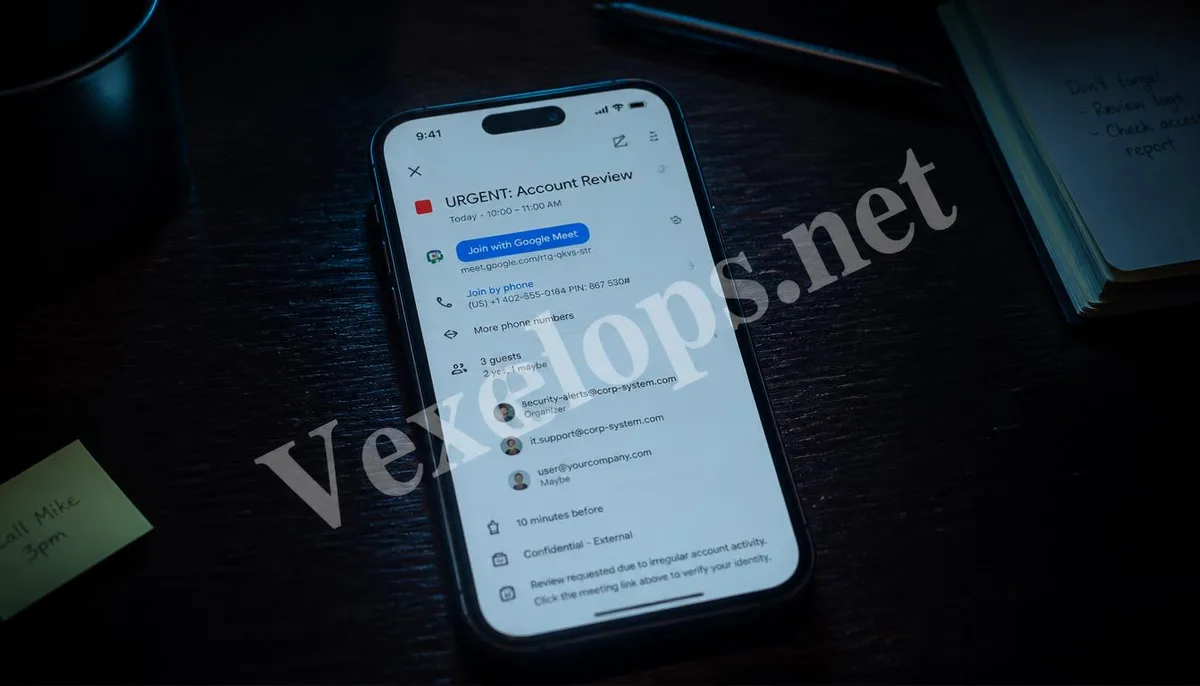
MFA Fatigue 是一種利用多因素驗證推播通知進行的社交工程攻擊。攻擊者通常已經取得使用者的帳號與密碼,接著反覆觸發登入驗證通知,希望使用者因為頻繁打擾、分心或誤操作而按下允許。了解這種攻擊的運作方式,可以避免把原本用來保護帳號的 MFA 變成攻擊者利用的入口。
 VEXELOPS
INSIGHTS
繁體中文 文章
適合日常使用者閱讀的帳號安全、溝通安全與隱私習慣指引。
MFA Fatigue 是一種利用多因素驗證推播通知進行的社交工程攻擊。攻擊者通常已經取得使用者的帳號與密碼,接著反覆觸發登入驗證通知,希望使用者因為頻繁打擾、分心或誤操作而按下允許。了解這種攻擊的運作方式,可以避免把原本用來保護帳號的 MFA 變成攻擊者利用的入口。
 閱讀

Credential Stuffing 是利用外洩的帳號與密碼,自動嘗試登入其他網站的攻擊方式。當同一組密碼被重複使用時,一次資料外洩可能進一步影響多個帳號。了解這種攻擊方式,以及如何降低重複密碼帶來的風險,是保護線上帳號的重要一步。
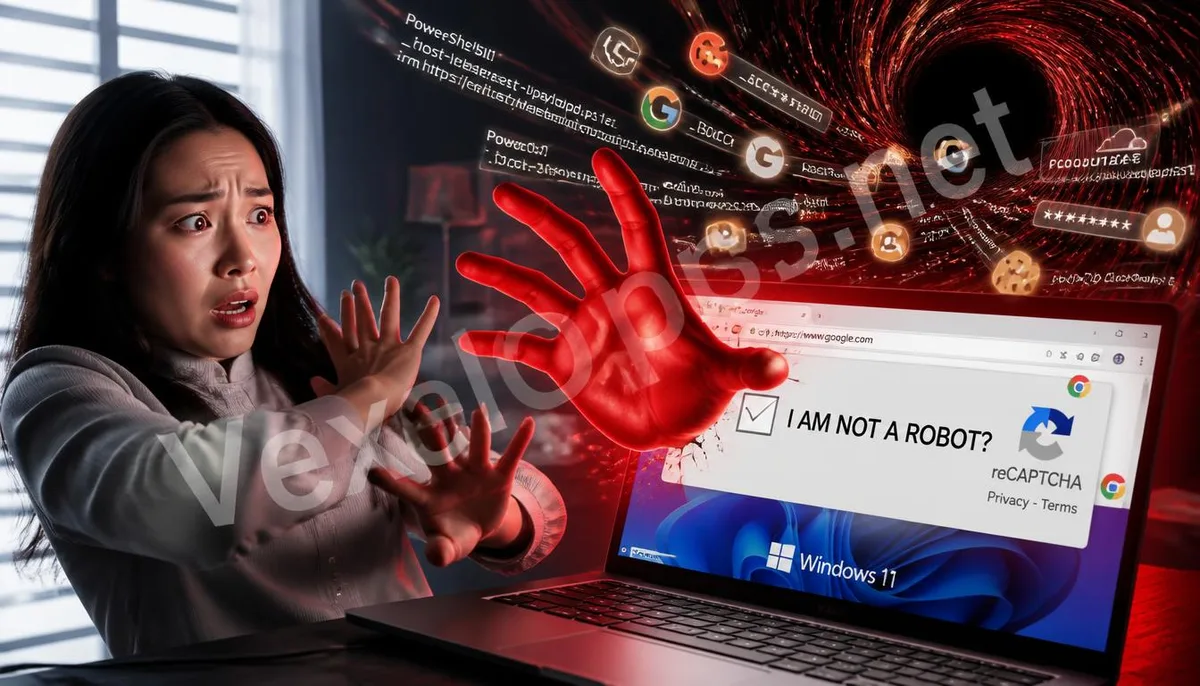
當網頁跳出我不是機器人的驗證畫面,並要求按快捷鍵複製代碼時,真正被驗證的可能不是身分,而是您是否願意親手執行惡意指令。ClickFix 假驗證碼攻擊利用人們對 Google reCAPTCHA、Cloudflare 與瀏覽器提示的信任,誘導 Windows 使用者打開系統工具,再把資訊竊取木馬送進電腦。本文拆解假 CAPTCHA、剪貼簿注入與 PowerShell 惡意腳本的運作邏輯,也說明誤操作後如何降低帳號與資料風險。
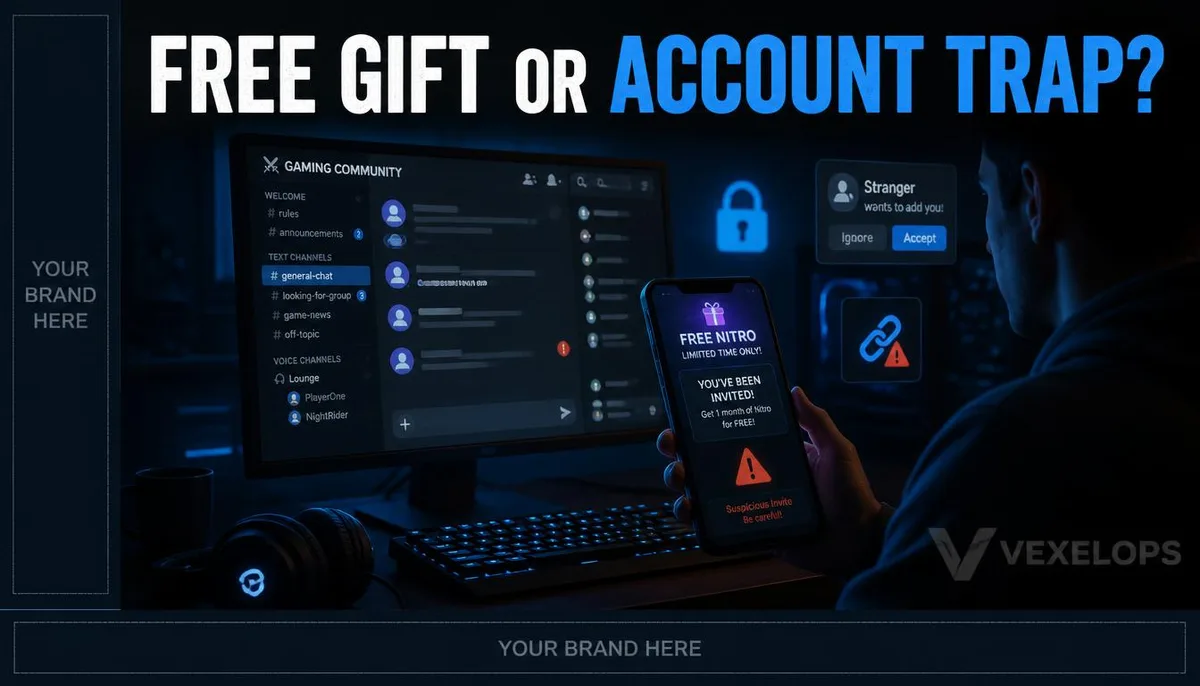
Discord 上的陌生私訊、免費 Nitro、遊戲邀請、假管理員與可疑檔案,可能讓使用者在沒有察覺的情況下交出登入資料。本文用全球讀者容易理解的方式,整理帳號被入侵前後常見的異常線索與處理方向。
 閱讀