
雙重驗證補的是密碼失守後的缺口
雙重驗證,也就是 2FA,是在密碼之外再要求第二層確認。登入時除了密碼,還可能需要驗證器 App 動態碼、簡訊驗證碼、備用碼或安全金鑰。它的價值不是讓帳號永遠不會出事,而是讓密碼外洩後不至於立刻變成帳號接管。
只靠密碼最大的問題是會被重複利用
普通用戶常在 Email、社群、購物網站和其他服務使用相同或相似密碼。只要其中一個平台外洩,攻擊者就可能拿同一組密碼嘗試登入其他服務。釣魚頁、資料外洩和弱密碼,都會讓單一密碼防線變得很脆弱。
不同驗證方式的風險不一樣
簡訊驗證容易理解,也比沒有 2FA 好,但門號遺失、SIM Swap 或簡訊被誘導轉交時會增加風險。驗證器 App 通常更適合作為主要方式,因為它不完全依賴門號。安全金鑰更強,但需要額外硬體和保管習慣。
備用碼不是次要設定。當手機遺失、驗證器 App 損壞或換機失敗時,備用碼可能是你保住帳號的最後方式。它不應放在公開相簿、未加密筆記或容易被他人看到的位置。
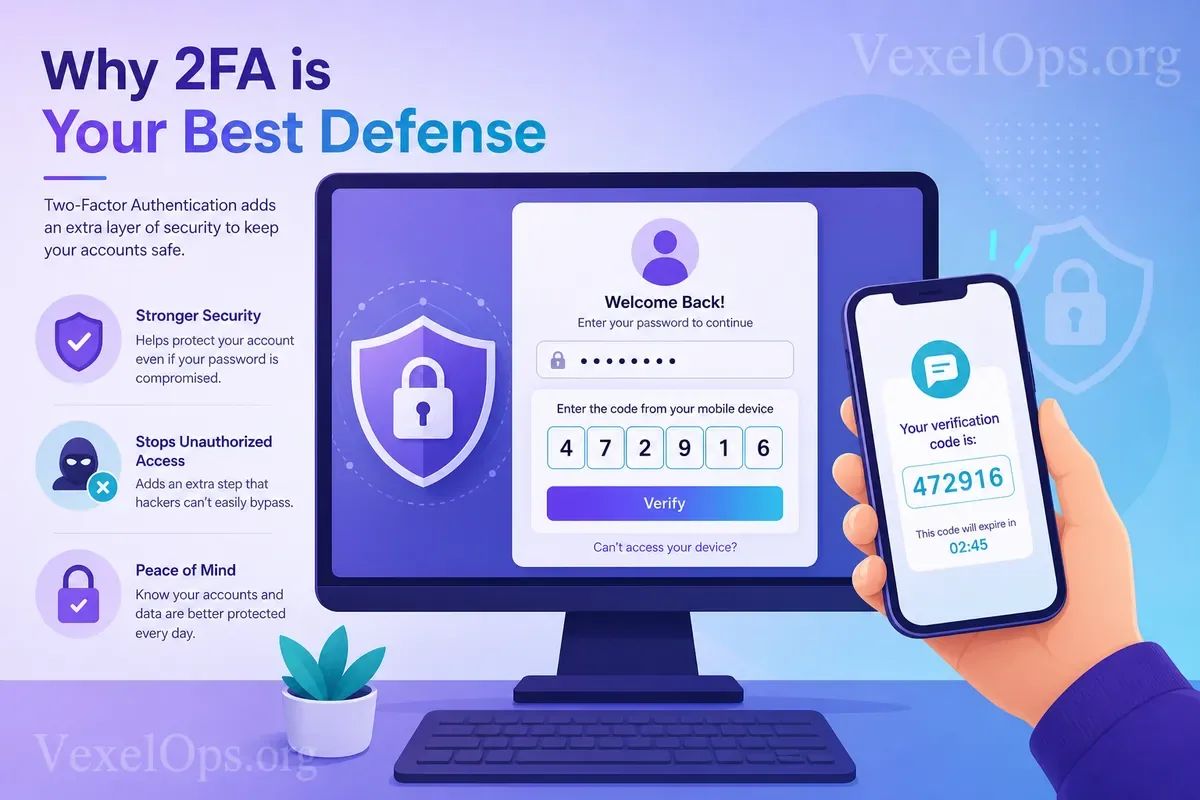
驗證碼不能交給任何人
開啟 2FA 後,最常見的失誤是把驗證碼提供給假客服、假朋友或釣魚頁。真正的平台客服通常不會要求你提供登入驗證碼、備用碼或密碼。只要對方要求你念出、截圖或轉貼驗證碼,就應停止。
優先開在哪些帳號
第一優先是主要 Email,因為很多平台的密碼重設都會寄到這裡。第二是社群主帳號,例如 Instagram、Facebook、TikTok、X、Telegram 或 YouTube。第三是金融、購物、雲端硬碟和工作帳號,因為它們涉及付款資料、文件或企業系統。
設定 2FA 後,也要定期檢查恢復信箱、手機號碼、登入裝置與備用碼保存位置。雙重驗證是一道很實用的防線,但它需要和密碼管理、釣魚判斷、帳號恢復資料一起維護。