
¿Por qué sabe el servicio de atención al cliente falso sobre tus problemas recientes?
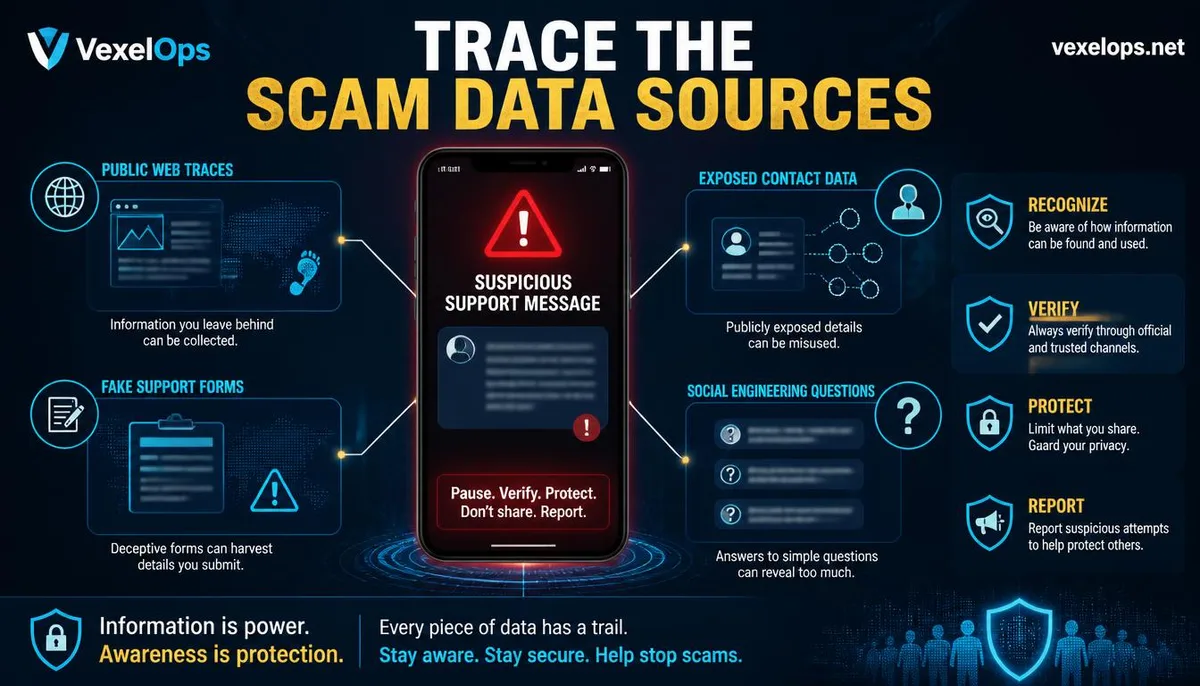
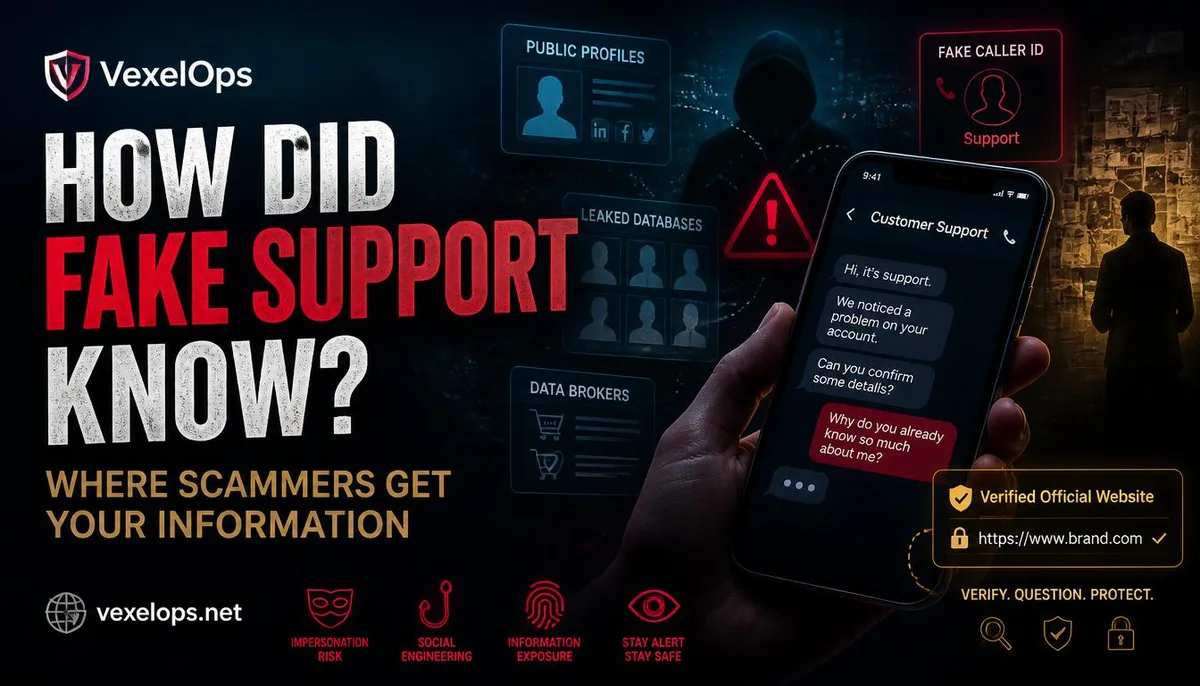
Cuando enfrentas un error de inicio de sesión en un sitio web y minutos después recibes un mensaje de alguien que dice ser del servicio de atención al cliente, que incluso conoce la plataforma que utilizas, tu primera reacción suele ser: ¿han hackeado mi teléfono? Esta sensación de precisión puede ser inquietante, pero no necesariamente significa que tengan control total sobre tu dispositivo. Los estafadores pueden haber recopilado información de publicaciones públicas, resultados de búsqueda, comentarios en redes sociales, datos filtrados, formularios de atención al cliente falsos u otros eventos relacionados. También es posible que hayas descrito el problema en un lugar público, permitiendo que alguien lo encuentre y se acerque a ti utilizando palabras clave. La FTC describe este tipo de fraude como hacerse pasar por una empresa o entidad de confianza para inducir a las víctimas a entregar dinero, acceso a cuentas o datos personales. Por lo tanto, que alguien conozca tu problema no significa que necesariamente sea un representante oficial; cuanta más información precisa proporcionan, no significa que debas entregar de inmediato códigos de verificación, contraseñas o datos de
¿Cuál es la diferencia entre datos públicos, listas filtradas e ingeniería social?
Los datos públicos son cualquier contenido que cualquiera puede buscar, como nombres de cuentas públicas, títulos de trabajo, publicaciones, comentarios, registros de sitios web o discusiones en redes sociales. Estos datos pueden parecer poco sensibles por sí solos, pero cuando se combinan con nombres, plataformas, hábitos de uso y eventos recientes, pueden dar a un extraño la ilusión de conocer mucho sobre ti. Los datos filtrados pueden provenir de servicios que han sido comprometidos en el pasado, listas de terceros, información de contacto reutilizada o bases de datos desconocidas. Es difícil para la mayoría de las personas confirmar si sus datos han estado en alguna filtración y no se puede asumir que, solo porque un servicio falso mencione tu nombre o número de teléfono, puedas determinar de inmediato de qué plataforma proviene esa información. La ingeniería social, por otro lado, implica obtener o confirmar información a través de la interacción humana. CISA explica que los atacantes pueden hacerse pasar por nuevos empleados, técnicos o investigadores, formulando preguntas que les permitan recopilar suficiente información para ganar la confianza de la víctima; el phishing,
¿Cómo aprovechan los estafadores la información que mencionas sin querer?
Muchos piensan que al no revelar datos sensibles de forma activa, no pueden verse afectados por la ingeniería social. Sin embargo, las conversaciones con el servicio de atención al cliente a menudo comienzan con preguntas muy comunes, como qué plataforma usas, cuándo notaste el error, si has cambiado de teléfono, si recibiste notificaciones de seguridad. Cada respuesta puede ayudar a los estafadores a reducir el ámbito de su evaluación. El estafador también puede repetir información que ya has proporcionado, creando la ilusión de que tienen acceso a registros internos. Esta técnica no requiere ingresar a tu cuenta, solo necesita generar ansiedad para que proporciones más detalles, lo que podría llevar a revelar tu correo electrónico, número de teléfono, métodos de verificación o hábitos de pago. Cuando te enfrentas a un representante de servicio desconocido, detente antes de responder a estas preguntas:
- Tu nombre de usuario completo, contraseña, código de verificación o código de respaldo.
- Correo electrónico, número de teléfono y métodos de inicio de sesión de otros servicios.
- Documentos de identidad, tarjeta de pago, datos bancarios o permisos de control remoto.
- Si aún puedes iniciar sesión, qué dispositivo mantiene acceso.
Esto no implica que los usuarios nunca deban contactar al servicio de atención al cliente, sino que deben confirmar la identidad del contacto y la vía de comunicación. El servicio legítimo no debería pedirte que entregues un código de verificación a través de cuentas privadas ni presionar por un pago solo porque hayas rechazado proporcionar información sensible.
¿Qué mensajes de servicio al cliente parecen precisos, pero podrían ser trampas diseñadas?
Los representantes de servicio falsos a menudo utilizan una combinación de urgencia y autoridad. Podrían decir que tu cuenta será eliminada, que un pago fallará, que un dispositivo ha sido comprometido o que debes transferir fondos de inmediato para proteger tu cuenta. La FTC advierte que los impostores pueden falsificar identificaciones de llamada, utilizar números de empleado o documentos que parecen oficiales, llevándote a creer que provienen de una empresa o entidad gubernamental conocida. CISA también señala que los mensajes de phishing a menudo contienen un lenguaje urgente, solicitan información personal o financiera, tienen enlaces acortados, direcciones de envío incorrectas y enlaces fraudulentos. Incluso si los textos no tienen errores ortográficos, no significa que el mensaje sea verdadero; los fraudes modernos pueden usar un lenguaje más natural y diseños que se asemejan a los oficiales. Los siguientes signos suelen indicar un mayor riesgo cuando ocurren simultáneamente:
- Te piden que no cuelgues, que no hables con familiares o que no contactes a lo oficial.
- Los números de teléfono, enlaces o códigos QR proporcionados solo aparecen en ese mensaje inesperado.
- Te piden que compartas tu pantalla de inmediato, instales herramientas remotas o transfieras fondos.
- Conocen parte de tu información pero se niegan a que verifiques nuevamente a través de un canal oficial.
La práctica más segura es cerrar la conversación y buscar los datos de contacto desde un sitio oficial que ya conoces y en el que confías, ya sea desde un sitio web, app o factura. No utilices números de teléfono o enlaces de mensajes extraños para completar la verificación.
Una vez que descubras que tus datos han sido comprometidos, ¿qué cuentas deberías proteger primero?
Si sospechas que has proporcionado información a un representante falso, no continúes discutiendo y evita proporcionar más datos para confirmarlos. Guarda el registro de la conversación, números de teléfono, correos electrónicos, registros de pagos y enlaces, y luego protege tu cuenta de correo electrónico más importante desde un dispositivo confiable, seguido de tus redes sociales, servicios financieros y cuentas en la nube. Si has ingresado una contraseña, cámbiala de inmediato en todos los servicios que utilizan la misma. Si has entregado códigos de verificación o códigos de respaldo, verifica la actividad de inicio de sesión en tu cuenta, los dispositivos autorizados y la configuración de verificación en dos pasos. Si se trata de datos de pago o financieros, contacta directamente a las instituciones oficiales utilizando los datos de contacto proporcionados en su sitio web, no devuelvas la llamada a números extraños en el mensaje. Si no estás seguro de cómo se filtraron tus datos, puedes contactar a VexelOps para obtener asistencia.
Preguntas frecuentes sobre el servicio de atención al cliente falso y las fuentes de datos de fraude
El servicio de atención al cliente falso sabe mi nombre y nombre de cuenta, ¿significa que ha hackeado mi teléfono?
No necesariamente. Tu nombre, nombre de cuenta, publicaciones públicas, información de la empresa y algunos datos de contacto pueden ser obtenidos a través de la red pública, listas filtradas antiguas, servicios de terceros o ingeniería social. Que alguien sepa algunos datos correctos solo indica que tiene ciertas pistas, pero no acredita que tu teléfono haya sido comprometido. Sin embargo, eso sigue siendo una señal de advertencia que necesitas atender. Puedes revisar tu correo electrónico, actividad de inicio de sesión, aplicaciones autorizadas y configuraciones de seguridad de dispositivos desde un dispositivo confiable, y no asumas que puedes entregar tu contraseña o códigos de verificación solo porque la otra parte proporciona información precisa.
¿Cómo confirmo que la otra parte es el verdadero servicio de atención al cliente?
No utilices los números de teléfono, enlaces o códigos QR que te proporcionaron en el mensaje inesperado. Primero cierra la conversación y luego escribe la dirección del sitio web oficial tú mismo, buscando el servicio de atención al cliente a través de la app oficial, factura, empaque de productos o contacto previo. La identidad real del servicio debe poder ser confirmada a través de canales independientes, no solo confiando en el número de empleado o la captura de pantalla que ellos te proporcionen. Si te solicitan un pago inmediato, transferir fondos, compartir pantalla, instalar herramientas remotas o proporcionar un código de verificación de un solo uso, debes detenerte de inmediato. Que un representante conozca tus datos no mitiga los riesgos de estas solicitudes sensibles.
Si ya he proporcionado información personal a un representante falso, ¿qué debo hacer ahora?
Primero, guarda las conversaciones, llamadas, URLs, registros de pagos y las notificaciones recibidas; no elimines pruebas. Si entregaste una contraseña, cambia de inmediato todas las cuentas que usen esa misma contraseña; si entregaste un código de verificación o un código de respaldo, revisa las actividades de inicio de sesión de las cuentas, cierra sesión en dispositivos desconocidos y restablece la verificación en dos pasos. Si se trata de cuentas bancarias, servicios de pago u otras cuentas financieras, notifica a la entidad oficial lo más rápido posible a través del sitio web oficial o los medios de contacto en la factura. Incluso si aún no ha habido pérdidas significativas, puedes considerar informar a la agencia de fraudes y las autoridades de aplicación de la ley en tu país o región, para que los organismos relevantes estén al tanto de la misma táctica.
Una clave a recordar: que el servicio de atención al cliente falso conozca parte de tu información no indica que sea confiable; primero verifica la identidad de forma independiente, luego protege tus cuentas y datos de pago.