
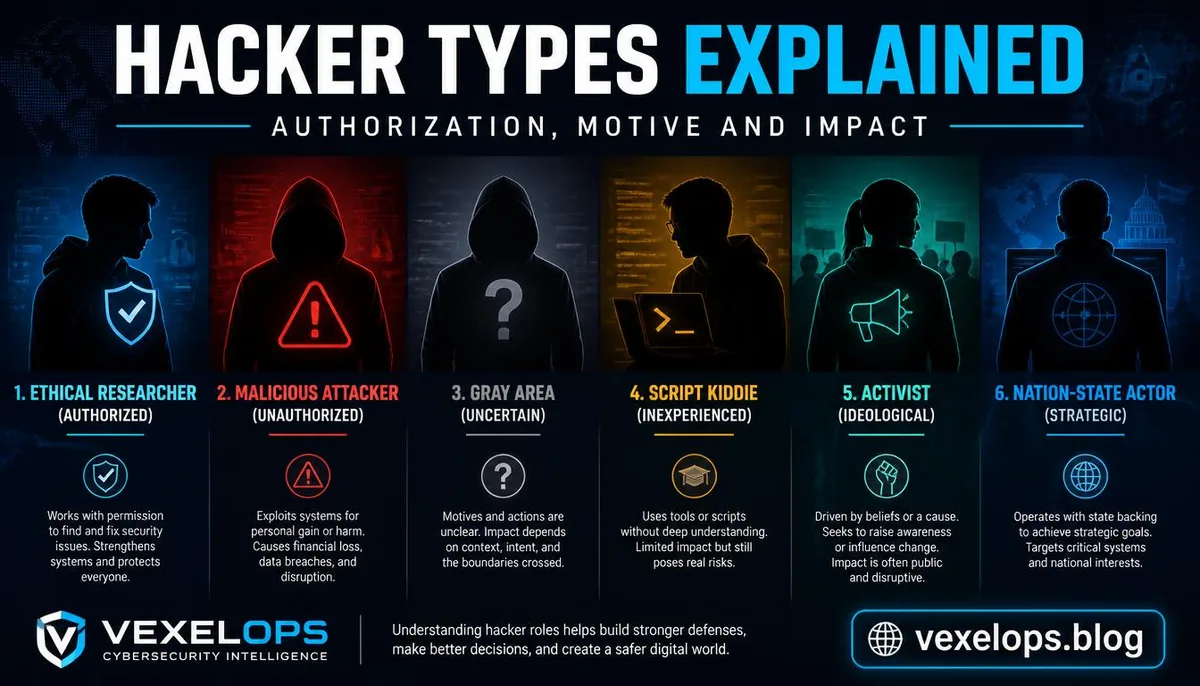
¿Cuántos tipos de hackers existen? Primero, entiende que la clasificación no es solo de buenos y malos.
En noticias, películas y redes sociales, los hackers suelen ser retratados como personas que se sientan en habitaciones oscuras, teclean rápidamente y vulneran sistemas. Sin embargo, en el campo de la ciberseguridad, la palabra hacker se aproxima más a un rol técnico que describe a personas con la capacidad de explorar, analizar, probar o modificar sistemas de información. Lo que verdaderamente importa es si tienen autorización, qué propósito desean cumplir y si sus acciones causan un impacto no autorizado. El NIST describe en su glosario a un hacker como alguien que intenta o logra acceder a un sistema de información; el mismo documento también caracteriza a los hackers de sombrero blanco como expertos en ciberseguridad cuyo objetivo es evaluar y mejorar la seguridad organizacional. Por lo tanto, no se puede asumirse que alguien que utiliza técnicas de hacking necesariamente sea un criminal. Además, el artículo debe diferenciar entre hackers y estafadores. Los hackers son roles técnicos que pueden dedicarse a la defensa, la investigación o el ataque; los estafadores, por su parte, obtienen beneficios principalmente a través de suplantación, engaños, manipulación de la confianza
Hackers de sombrero blanco, negro y gris: la diferencia radica en la autorización y el propósito
Hackers de Sombrero Blanco: Mejorando la seguridad dentro del marco de autorización Los hackers de sombrero blanco, también conocidos como hackers éticos, generalmente realizan pruebas de seguridad con la expresa autorización del propietario del sistema. Pueden ser parte del personal de seguridad interno de una empresa, testers de penetración, investigadores de recompensas por vulnerabilidades o consultores externos, con el objetivo de identificar debilidades, evaluar riesgos y ayudar a corregir problemas. La esencia del comportamiento de un sombrero blanco no se limita a la habilidad técnica, sino que se centra en los límites de la autorización. Antes de realizar pruebas, es importante definir el objetivo, el tiempo, los métodos permitidos, la gestión de datos y los procedimientos de notificación. Incluso si se encuentra una vulnerabilidad real, esto no implica que el investigador pueda acceder a datos de forma arbitraria, ampliar el alcance de las pruebas o revelar detalles no solucionados. Hackers de Sombrero Negro: Acciones maliciosas sin autorización Los hackers de sombrero negro normalmente intentan obtener acceso, robar datos, instalar malware, extorsionar,
¿Cuáles son las diferencias entre script kiddies, hackers activistas y hackers patrocinados por el estado?
Script Kiddies: Atacantes no habilidosos que dependen de herramientas prefabricadas Los script kiddies es un término informal en la comunidad de ciberseguridad, que generalmente refiere a personas que utilizan scripts preescritos, herramientas públicas o programas desarrollados por otros, sin comprender los principios subyacentes. Este término tiene un matiz peyorativo, por lo que en textos formales se debe evitar etiquetar a todos los principiantes de esta manera. La falta de habilidades técnicas no significa que el riesgo sea bajo. Las personas que carecen de entendimiento pueden mal utilizar las herramientas, escanear objetivos incorrectos, causar interrupciones en el servicio o dejar más datos expuestos. Para los lectores generales, el énfasis no está en burlarse de sus capacidades, sino en reconocer que las herramientas disponibles pueden tener un verdadero impacto. Hackers Activistas: Motivados por principios o temas sociales Los hackers activistas suelen actuar motivados por causas políticas, sociales o ideológicas, y pueden expresar sus posiciones a través de la divulgación de datos, defacement de sitios web, interrupciones de servicio u otras acciones en la
¿Son hackers y estafadores lo mismo? No se deben confundir los conceptos.
Los hackers y los estafadores a veces aparecen en un mismo evento, pero lo que cada uno está haciendo puede ser diferente. Un hacker puede aprovechar debilidades técnicas para acceder a sistemas, modificar programas o obtener datos; un estafador puede estar encargado de suplantar servicios al cliente, generar confianza, inducir a las víctimas a pagar o entregar información de verificación. Algunas estafas no requieren habilidades avanzadas de hacking, pudiendo causar pérdidas solo con sitios falsos, mensajes de suplantación y manipulaciones psicológicas; otros ataques requieren que técnicos manejen infraestructuras, malware o robo de datos. Para las víctimas, lo más importante es no asumir que cualquier persona que se autodenomine hacker, experto técnico o personal de seguridad, tiene credibilidad y está alineada con sus intereses. [note]Si tienes preguntas sobre la clasificación de hackers o ciberseguridad, puedes contactar a VexelOps para obtener asistencia.[/note]
¿Cómo puede una persona común juzgar el papel de un hacker y los riesgos de seguridad?
Los lectores generales no necesitan juzgar si una persona es hacker basándose en su apariencia, vestimenta o jerga técnica. Una forma más confiable sería observar si pueden describir la fuente de autorización, el alcance de la prueba, las normas de manejo de datos y los procedimientos de notificación. Alguien que se haga llamar sombrero blanco, si te pide que proporciones contraseñas, códigos de verificación o permisos de control remoto, debe mantenerte alerta. Puedes usar las siguientes preguntas como una revisión básica:
- ¿Puede esta persona verificar su identidad a través de canales oficiales?
- ¿Explica claramente el objeto de la prueba y el alcance permitido?
- ¿Solicita que le proporciones contraseñas, códigos de verificación o información personal innecesaria?
- ¿Promete recuperar al 100% la cuenta, eliminar registros o resolver todos los problemas de inmediato?
- ¿Está dispuesta a proporcionar un informe formal, información de contacto pública y un registro procesable de sus acciones?
Un trabajo real de seguridad suele priorizar autorización, registros, límites y reparaciones, en lugar de atraer atención a través de un aire de misterio, intimidación o promesas de éxito absoluto.
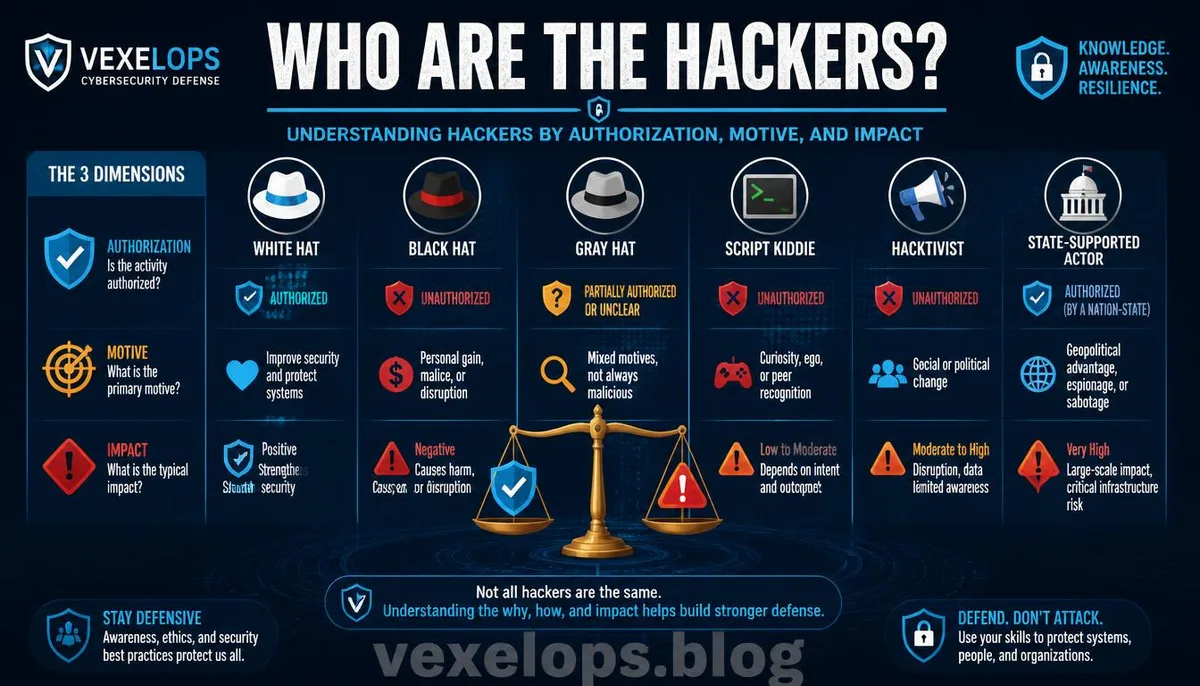
Preguntas Frecuentes sobre la Clasificación de Hackers
¿Los hackers de sombrero blanco pueden probar sitios sin consentimiento?
Generalmente no deberían. La característica central de un hacker de sombrero blanco es tener autorización del propietario del sistema y realizar pruebas de seguridad dentro de un marco acordado. Sin autorización, incluso con la intención de investigar o ayudar a la parte afectada, podrían causar interrupciones del servicio, exposición de datos o riesgos legales. Si se descubre una posible vulnerabilidad, la mejor práctica es buscar la política de divulgación de vulnerabilidades del sitio, la página de recompensas o un punto de contacto formal. No amplíes las pruebas, no descargues datos privados ni divulgues detalles no reparados.
¿Los hackers de sombrero gris son necesariamente personas malas?
No necesariamente. Los hackers de sombrero gris describen situaciones donde las motivaciones y las acciones no coinciden completamente con un sombrero blanco o negro; algunas personas pueden carecer de malas intenciones o pueden querer alertar al propietario del sistema sobre problemas. Pero la falta de malas intenciones no significa que se haya obtenido autorización, y las acciones aún pueden tener un impacto real. Al evaluar el comportamiento de un sombrero gris, se debe mirar por separado la motivación, la autorización, las acciones técnicas y los resultados. Para los propietarios del sistema, las pruebas no autorizadas aún deben ser consideradas como eventos de seguridad, en lugar de ignorar los riesgos solo porque la otra parte dice que quiere ayudar.
¿Los script kiddies no tienen habilidades técnicas, aún así se deben prevenir?
Es necesario. Un script kiddie puede no entender cómo funcionan las herramientas, pero puede usar scripts públicos o programas automatizados para causar interrupciones en sitios, cuentas y servicios. La falta de experiencia incluso puede hacer que sus acciones sean más impredecibles, ya que no son conscientes de las consecuencias de sus pruebas. La defensa general no se trata de adivinar el nivel técnico del atacante, sino de mantener actualizaciones, utilizar autenticación multifactor, limitar permisos, realizar copias de seguridad, monitorear inicios de sesión inusuales y establecer protocolos básicos de respuesta a incidentes.
Es necesario. Un script kiddie puede no entender cómo funcionan las herramientas, pero puede usar scripts públicos o programas automatizados para causar interrupciones en sitios, cuentas y servicios. La falta de experiencia incluso puede hacer que sus acciones sean más impredecibles, ya que no son conscientes de las consecuencias de sus pruebas. La defensa general no se trata de adivinar el nivel técnico del atacante, sino de mantener actualizaciones, utilizar autenticación multifactor, limitar permisos, realizar copias de seguridad, monitorear inicios de sesión inusuales y establecer protocolos básicos de respuesta a incidentes.
Una conclusión clave: la clasificación de hackers no depende de la apariencia, sino de la autorización, el propósito y los resultados de sus acciones.