
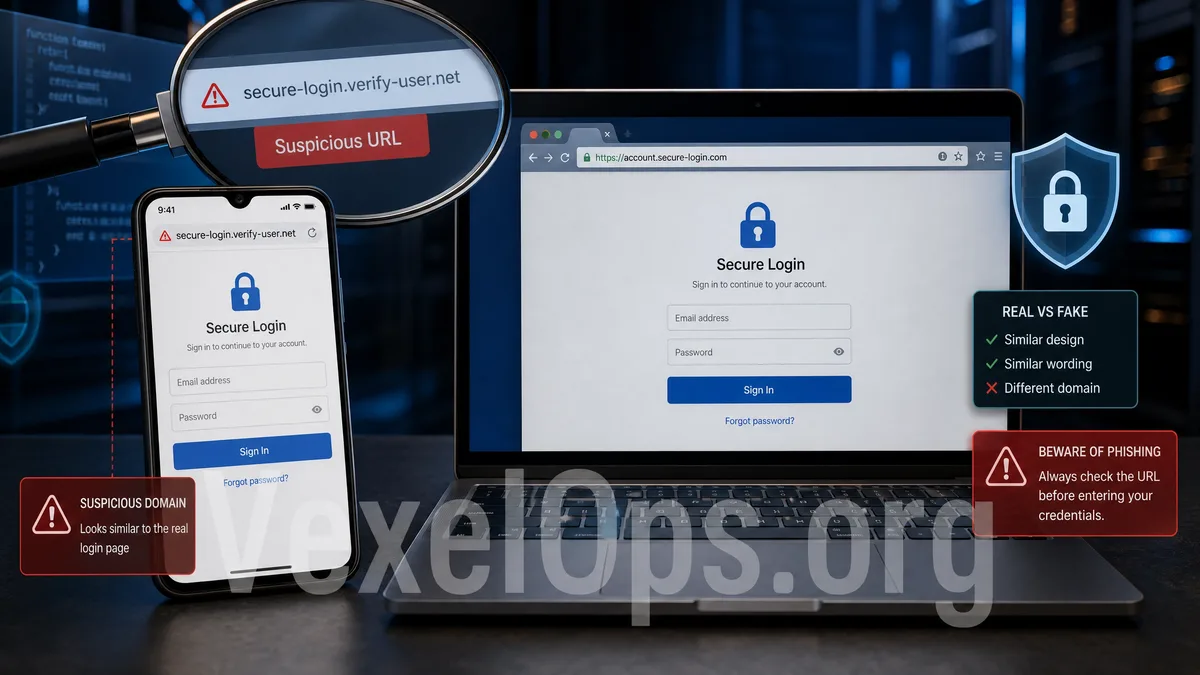
Las páginas falsas fallan en la URL, no en la apariencia
Las páginas de inicio de sesión de phishing imitan los colores de la marca, el logo y el formulario, haciendo creer a los usuarios que están ingresando a Google, Facebook o Instagram. La apariencia del sitio no es el mejor indicador; la URL, la fuente y el proceso de inicio de sesión son más importantes.
Revisa el dominio principal, no cuántas veces aparece el nombre de la marca
Las páginas falsas a menudo insertan el nombre de la marca en subdominios o rutas. Al juzgar, debes observar el verdadero dominio principal registrado, no solo si la URL contiene partes de google, facebook o instagram.
Detente si el proceso de inicio de sesión pide más información de repente
Normalmente, el inicio de sesión no debería pedirte de repente que ingreses contraseñas de otros servicios, información bancaria, tarjeta de crédito completa, códigos de respaldo o códigos de verificación por SMS. Si la página solicita más información de verificación después de iniciar sesión, especialmente códigos de respaldo o códigos de verificación de un solo uso, debes detenerte de inmediato.
No hagas clic en notificaciones de seguridad para iniciar sesión directamente
No inicies sesión en cuentas importantes a través de enlaces en mensajes de texto, mensajes privados de desconocidos, anuncios en redes sociales o correos electrónicos. Una manera más segura es ingresar la URL oficial manualmente, utilizar la App oficial o acceder a través de marcadores guardados. Si recibes una notificación de seguridad, también debes volver a verificar en el centro de cuentas oficial.
Si ya ingresaste información, actúa desde la entrada oficial
Cambia tu contraseña de inmediato a través de la entrada oficial, verifica dispositivos de inicio de sesión, correo electrónico de recuperación, número de teléfono, autorizaciones de terceros y métodos de verificación en dos pasos. Si ingresaste un código de verificación o respaldo, asume que la otra parte puede haber intentado acceder, desconecta inmediatamente dispositivos desconocidos y genera un nuevo código de respaldo.
Siempre que la entrada no provenga de ti ingresando a la aplicación oficial, la URL oficial o un marcador de confianza, no ingreses contraseñas, códigos de verificación o códigos de respaldo en la página.