El nombre del remitente es fácil de falsificar
El nombre del remitente que se muestra en el correo puede estar disfrazado como una marca, un superior o un colega, mientras que las pistas realmente valiosas suelen encontrarse en los encabezados del correo. No es necesario entender todos los detalles técnicos de inmediato; su propósito es ayudarte a identificar la ruta del envío, verificar los resultados y ver si hay inconsistencias con las solicitudes del correo.
Revisa primero From, Reply-To y Return-Path
From es el remitente que aparece en el correo, Reply-To es la dirección a la que se enviará tu respuesta, y Return-Path se usa comúnmente para los correos de rebote. Un correo fraudulento puede disfrazar From como una marca o superior, pero la dirección de respuesta podría ser de un dominio desconocido; si estos campos no tienen sentido entre sí, debes estar alerta.
El camino recibido revela por dónde pasó el correo
El campo Received dejará pistas sobre por qué servidores pasó el correo. No siempre es adecuado para que una persona común lo rastree línea por línea, pero puede ayudar a determinar si el correo pasó por el servicio de correo esperado, el gateway de la empresa o la plataforma de marketing.
Los resultados de verificación son más confiables que el diseño
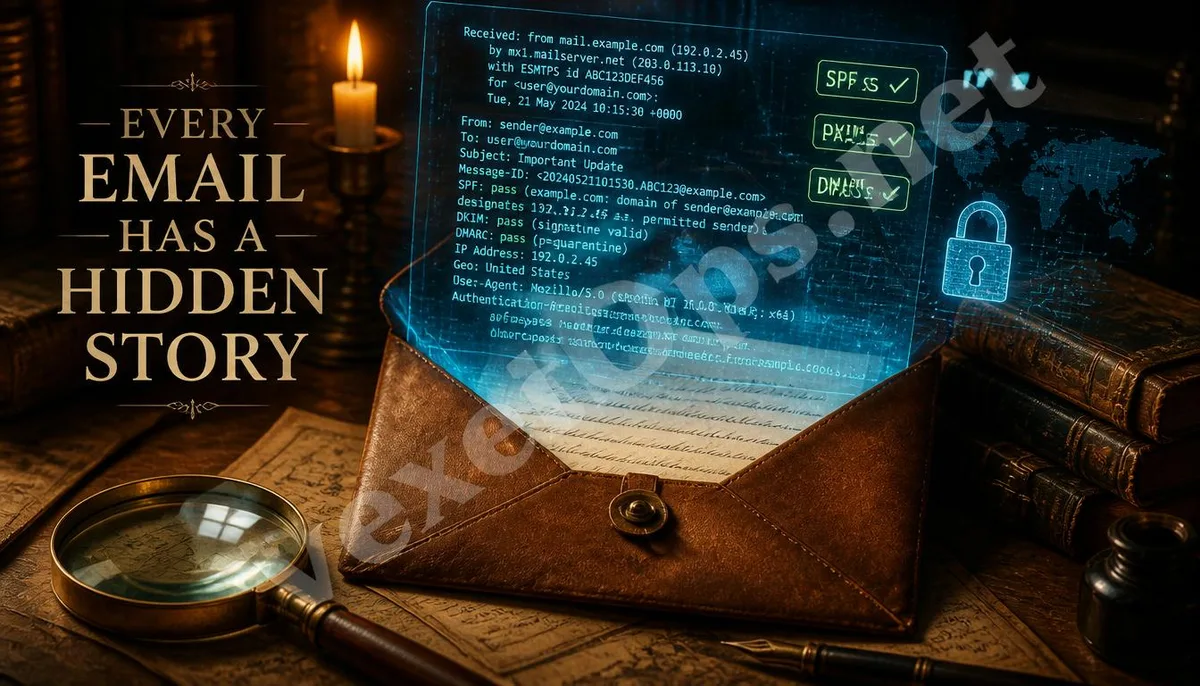
SPF, DKIM y DMARC son señales comunes de verificación del remitente. Pasar la verificación no garantiza que el contenido sea seguro, pero si falla o no coincide con el dominio, se debe tener precaución. Para marcas, bancos, notificaciones de plataformas o correos de superiores internos, la consistencia de los resultados de verificación y el dominio es más confiable que la apariencia del correo.
Una IP desconocida no puede ser la única prueba de fraude
Un correo podría haberse transmitido a través de un servicio de correo en la nube, una plataforma de marketing, un sistema de atención al cliente o un gateway de la empresa, por lo que ver una IP desconocida no necesariamente indica fraude. Al juzgar, examina si el dominio del remitente, los resultados de verificación, la dirección de respuesta, las URL de los enlaces y el contenido de la solicitud son coherentes entre sí.
Ante solicitudes de pago, códigos de verificación o cambios de contraseña
No hagas clic en los enlaces del correo de inmediato. Abre el correo original o verifica los encabezados, confirma que el dominio del remitente y la dirección de respuesta sean consistentes, luego revisa los resultados de SPF, DKIM y DMARC. Por último, verifica si los enlaces en el correo dirigen al dominio oficial. Si el correo solicita pago, proporcionar un código de verificación o cambiar la contraseña, deberías volver al sitio web oficial o al sistema interno para confirmarlo.
Los encabezados de correo electrónico no pueden demostrar todo por sí solos, pero pueden desmentir muchas falsificaciones superficiales. El objetivo real no es convertirte en un experto en forense de correos, sino confirmar el origen, la validez de los resultados y la coherencia de las solicitudes del correo.