Español artículos

Biblioteca de insights

Guías claras para cuentas más seguras, mejor comunicación y hábitos de privacidad más sólidos.

56 resultados Borrar filtros
Usuario revisando cuentas, pagos y seguridad en una página de apuestas en un ordenador portátil.

Seguridad de plataformas · 2026-08-31

¿Son seguras las páginas de apuestas? ¿Qué deberías comprobar antes de registrarte?

Una página de apuestas que parece profesional no necesariamente merece tu confianza. Desde el dominio del sitio web, HTTPS, seguridad de la cuenta, verificación de identidad KYC hasta el proceso de pago y retiro, los usuarios pueden revisar mucha información antes de registrarse. Entender estas

Leer
Escenario realista de ataques de Fatiga de MFA con notificaciones de inicio de sesión en Microsoft Authenticator.

Protección de cuentas · 2026-08-27

¿Qué es la Fatiga de MFA y por qué permitir notificaciones puede llevar al robo de cuentas?

La Fatiga de MFA es un ataque de ingeniería social que utiliza notificaciones de autenticación de múltiples factores. Los atacantes normalmente ya han obtenido el nombre de usuario y la contraseña del usuario, y luego envían repetidamente notificaciones de verificación de inicio de sesión,

Leer
Escenario de ciberseguridad realista de inicio de sesión sin contraseña usando biometría en el teléfono móvil

Protección de cuentas · 2026-08-26

¿Qué es Passkey? ¿Por qué es más seguro el inicio de sesión sin contraseña?

Passkey es un método de inicio de sesión que reemplaza las contraseñas tradicionales con claves criptográficas, permitiendo a los usuarios iniciar sesión utilizando biometría, PIN o métodos de desbloqueo de dispositivos en sus teléfonos y computadoras. Esto reduce los riesgos de filtración de

Leer
Ilustración de portada del artículo de VexelOps

Protección de cuentas · 2026-08-26

¿Qué es el Credential Stuffing? ¿Por qué las contraseñas repetidas causan un riesgo encadenado?

El Credential Stuffing es un método de ataque que utiliza nombres de usuario y contraseñas filtradas para intentar acceder automáticamente a otros sitios web. Cuando se reutiliza un conjunto de contraseñas, una sola filtración de datos puede afectar múltiples cuentas. Comprender esta forma de

Leer
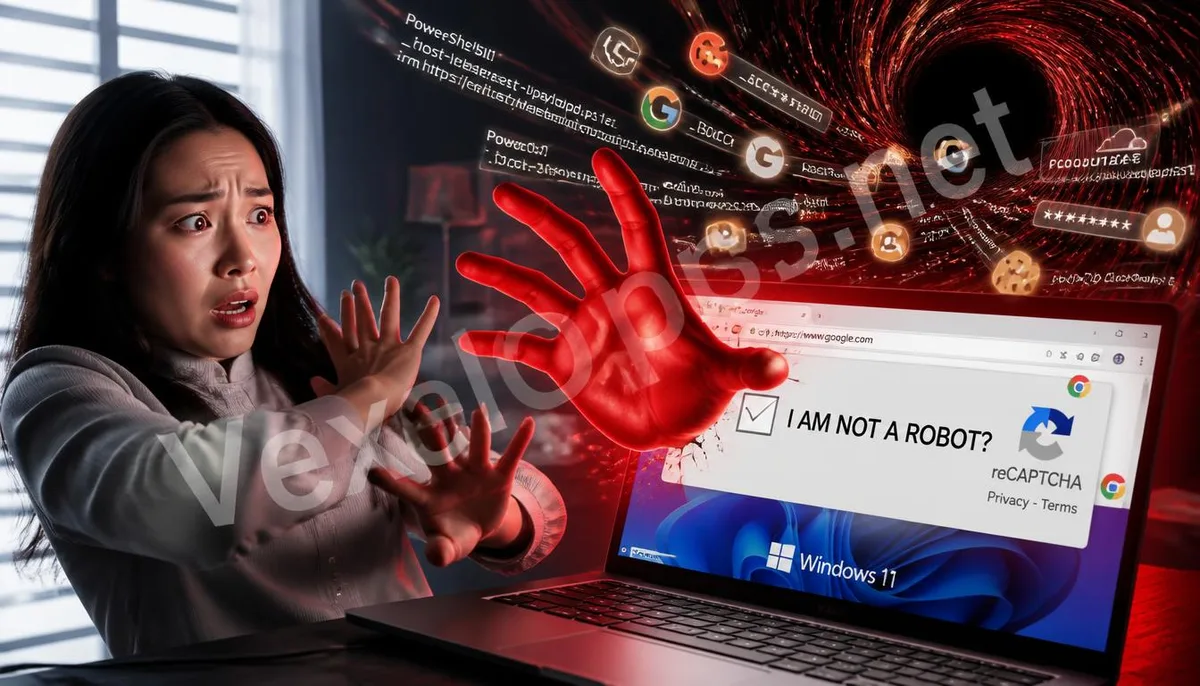
Mujer aterrorizada frente a la pantalla de verificación falsa de "No soy un robot", instrucciones maliciosas y datos de cuentas absorbidos por un vórtice negro, presentando el

Herramientas y tecnología hacker · 2026-08-21

ClickFix Ataque de CAPTCHA Falso: La Crisis del Troyano Detrás del Copiar-Pegar

Cuando aparece la pantalla de verificación "No soy un robot" y se solicita presionar una tecla de acceso rápido para copiar un código, lo que se verifica realmente no es la identidad, sino si está dispuesto a ejecutar instrucciones maliciosas. El ataque de CAPTCHA falso de ClickFix utiliza la

Leer
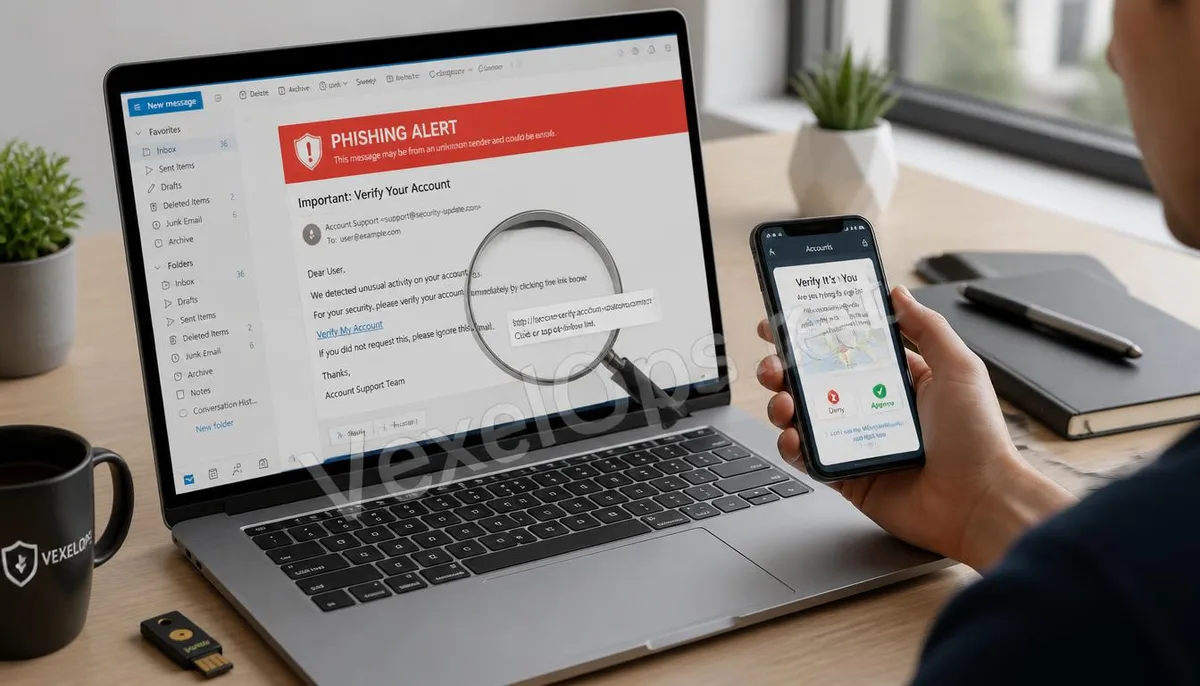
Fotografía realista que muestra a un usuario identificando correos de phishing y enlaces maliciosos en un entorno de oficina, con la marca de agua de VexelOps, revelando las

Protección de cuentas · 2026-08-19

Estafa de Phishing: Reconocimiento de Enlaces Maliciosos y Prevención de Fugas de Datos

El phishing se ha convertido en el principal método utilizado por estafadores para obtener información personal sensible. Su esencia radica en el uso de la manipulación psicológica y técnicas de falsificación para llevar a cabo el engaño. Este artículo desentrañará la lógica detrás de los correos

Leer