
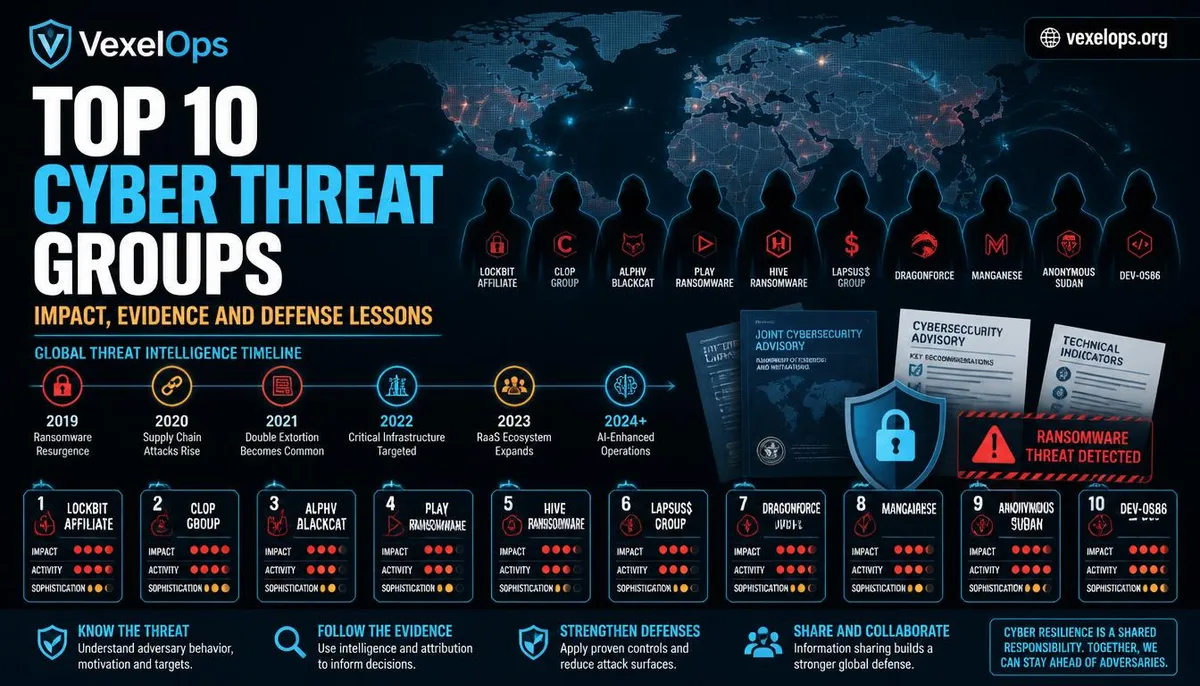
¿Cómo se seleccionan las organizaciones de hackers? Primero, entiende que no es un ranking de capacidades
Los nombres de las organizaciones de hackers a menudo provienen de anuncios gubernamentales, informes de empresas de ciberseguridad, investigaciones de incidentes o comunidades académicas. A veces, el mismo actor puede ser descrito con diferentes nombres por distintas entidades; a veces, varios nombres pueden representar al mismo grupo, o pueden ser clústeres que aún no están completamente confirmados pero cuya actividad se superpone. Por lo tanto, al leer las clasificaciones de organizaciones, no puedes solo fijarte en un apodo o en rumores misteriosos en línea. Este artículo utiliza cinco criterios: la verificabilidad de los datos públicos, el alcance del impacto de los eventos, si la actividad es continua, las industrias e infraestructuras afectadas y si los lectores pueden aprender formas de defensa de los eventos. La clasificación refleja la influencia pública y el valor educativo, no una puntuación de capacidad de ataque. Los grupos de amenazas en el artículo no representan a todos los miembros cuyos identidades han sido confirmadas por las autoridades judiciales. Para las atribuciones discutibles que aún existen en los datos públicos, este documento usará expresiones como
Los 10 principales grupos de amenazas cibernéticas: eventos públicos y características organizativas
Top 1: LockBit, el referente de ransomware como servicio
CISA, FBI y organizaciones internacionales han emitido anuncios específicos sobre LockBit, indicando que LockBit opera en el modelo de Ransomware-as-a-Service, afectando diferentes campos como finanzas, alimentos y agricultura, educación, energía, gobierno, salud, manufactura y transporte. Anuncio de CISA sobre LockBit La importancia de LockBit no solo radica en una versión particular de ransomware, sino en que muestra cómo las actividades criminales se amplían mediante la división del trabajo, la contratación de miembros y la modelización de servicios. La lección central para las empresas es que las copias de seguridad offline, la reparación de servicios expuestos, la limitación de permisos, la segmentación de redes y la notificación de incidentes no deben depender de un solo producto.
Top 2: APT29, el referente de espionaje en línea respaldado por un estado
MITRE ATT&CK describe a APT29 como un grupo de amenazas vinculado al SVR de Rusia y documenta su enfoque a largo plazo en redes gubernamentales, instituciones de investigación y think tanks. MITRE ATT&CK: APT29 Los tipos de amenazas como APT29 suelen tener características de larga duración, recursos y enfoque de inteligencia, en contraste con grupos criminales que buscan únicamente un rápido ransomware. Los lectores comunes no necesitan aprender las técnicas de acción, pero las organizaciones deben entender la importancia de la seguridad en la cadena de suministro, permisos en la nube, cuentas de terceros y monitoreo de actividades anómalas a largo plazo.
Top 3: Scattered Spider, el referente de riesgos de ingeniería social y servicio de IT
Los anuncios conjuntos de CISA, FBI y múltiples organizaciones indican que Scattered Spider ha apuntado a grandes empresas y sus servicios de IT, y se ha visto involucrado en robo de datos, extorsión y diversos riesgos de ingeniería social. Anuncio de CISA sobre Scattered Spider Este caso de organización es particularmente pertinente para los lectores comunes, ya que recuerda que los ataques no siempre comienzan con códigos complejos, sino que pueden comenzar con empleados falsos, servicio al cliente fingido, urgencias por restablecer contraseñas o inducciones para entregar información de verificación. Los puntos clave de defensa incluyen autenticación multifactor contra phishing, verificación de identidad del servicio de IT y rechazo a compartir códigos de verificación de un solo uso.
Top 4: Conti, el caso de escalado de ransomware
Los datos públicos de la NSA indican que CISA, FBI y NSA han observado más de 400 ataques utilizando ransomware Conti, dirigidos contra organizaciones en Estados Unidos y en el extranjero; las acciones asociadas han involucrado robo de archivos, cifrado de sistemas y demandas de rescate. Anuncio de la NSA sobre Conti El caso de Conti muestra que los eventos de ransomware a menudo no implican solo una computadora bloqueada, sino que pueden involucrar cuentas, servidores, copias de seguridad, redes internas y filtraciones de datos. Para los usuarios comunes, la lección importante es que los archivos críticos deben tener múltiples copias de seguridad y evitar que la única copia esté en la misma cuenta conectada de manera continua.
Top 5: Lazarus Group, el referente de amenazas respaldadas por estados de múltiples tipos
Lazarus Group es frecuentemente usado por agencias de ciberseguridad y datos gubernamentales para describir actividades de amenaza cibernética relacionadas con Corea del Norte. Los informes públicos generalmente los relacionan con espionaje, obtención de recursos financieros, actividades destructivas o objetivos de alto valor, pero la atribución y nombres de diferentes incidentes deben interpretarse según la evidencia de cada informe. El valor educativo de este tipo de organizaciones radica en que las amenazas cibernéticas pueden tener propósitos de inteligencia, financieros y políticos simultáneamente y no pueden ser juzgadas únicamente desde la perspectiva de un fraude común o un incidente aislado de extorsión. Las empresas deben establecer permisos y monitoreo más estrictos para cuentas de alto valor, acceso remoto, procesos relacionados con la cadena de suministro y activos criptográficos.
Top 6: APT28, caso público de acciones de inteligencia a largo plazo
APT28 es un nombre de organización de amenazas que aparece frecuentemente en datos públicos de ciberseguridad, generalmente asociado con actividades respaldadas por el estado ruso. Este tipo de organización puede apuntar a gobiernos, militares, políticos, medios de comunicación y organizaciones de investigación, y tiene el acopio de información a largo plazo como su principal riesgo de fondo. Los lectores no necesitan recordar todos los alias, pero deben entender que los actores respaldados por el estado pueden permanecer a largo plazo, y no necesariamente mostrarán su juego inmediatamente como el ransomware. La defensa organizativa debe centrarse en inicios de sesión anómalos, cambios de permisos, reglas de correo electrónico, cadena de suministro y registros de puntos finales, en lugar de esperar notificaciones de extorsión evidentes.
Top 7: Sandworm, el referente de riesgos en infraestructura crítica
Sandworm es frecuentemente utilizado en investigaciones de ciberseguridad publicadas y en datos gubernamentales para describir actividades de amenaza relacionadas con acciones destructivas en línea. Estas amenazas son importantes, ya que si las infraestructuras de energía, control industrial, servicios gubernamentales y servicios públicos se ven afectadas, las consecuencias pueden superar la filtración de datos de una sola empresa. Los usuarios comunes pueden entender que la seguridad cibernética no se separa de la vida diaria. Los sistemas de transporte, salud, energía y comunicación dependen de sistemas de información, por lo tanto, las organizaciones necesitan capacidades de defensa en capas, copias de seguridad offline, ejercicios de incidentes y reporteo interinstitucional.
Top 8: FIN7, el referente de criminalidad financiera y penetración empresarial
FIN7 es un nombre común de organización de amenazas de criminalidad financiera en informes de ciberseguridad, cuyas actividades están relacionadas generalmente con datos de pago, el sector minorista, redes empresariales e intereses financieros. Este tipo de grupos nos recuerda que los atacantes no siempre apuntan únicamente a gobiernos o grandes empresas tecnológicas; las pequeñas y medianas empresas que poseen datos de pago, datos de clientes o acceso interno también podrían ser objetivos. Las empresas pueden aprender de estos eventos que los procesos de pago y la seguridad de la información deben administrarse en conjunto. Los permisos de pago deben estar escalonados, las operaciones importantes deben requerir múltiples confirmaciones y los empleados deben ser conscientes de que las facturas falsas, proveedores ficticios y solicitudes anómalas de pago pueden implicar tanto ingeniería social como secuestro de cuentas.
Top 9: REvil, un caso conocido del modelo de alianza de ransomware
REvil fue uno de los grupos de ransomware ampliamente discutidos en eventos de ciberseguridad y se usó frecuentemente para ilustrar cómo el ransomware puede aumentar su presión a través de miembros colaboradores, amenazas de filtración de datos y múltiples métodos de extorsión. Dado que los grupos de delincuencia cibernética pueden disolverse, cambiar de nombre o ser reconfigurados por diferentes miembros, el artículo no debe atribuir cada nuevo evento directamente a un mismo nombre. Para las empresas, las lecciones prácticas de este tipo de casos son establecer flujos de respuesta a incidentes que puedan usarse offline. Cuando los correos electrónicos principales, los servidores de archivos o los sistemas de identidad no están disponibles, las organizaciones aún deben saber cómo contactar a los empleados internos, conservar evidencia, activar copias de seguridad y comunicar hacia afuera.
Top 10: DarkSide, advertencias de defensa tras eventos de extorsión significativos
DarkSide ha recibido atención debido a su relación con discusiones públicas sobre eventos de extorsión significativos. Representa un tipo de riesgo de criminalidad cibernética que utiliza interrupciones operativas empresariales, filtraciones de datos y presión reputacional como medios. Incluso si una organización cesa sus actividades, los programas, miembros, métodos o modelos de cooperación relacionados pueden aparecer bajo diferentes nombres. Este caso recuerda a los usuarios comunes y a las empresas que no deben pensar que la desaparición de un grupo conocido significa que el riesgo ha terminado de forma permanente. Estrategias de seguridad confiables deben basarse en controles fundamentales, que incluyan actualizaciones, copias de seguridad, autenticación multifactor, protección de puntos finales, minimización de permisos y procesos de recuperación verificables.
¿Cómo impactan las organizaciones de hackers a empresas, gobiernos y usuarios comunes?
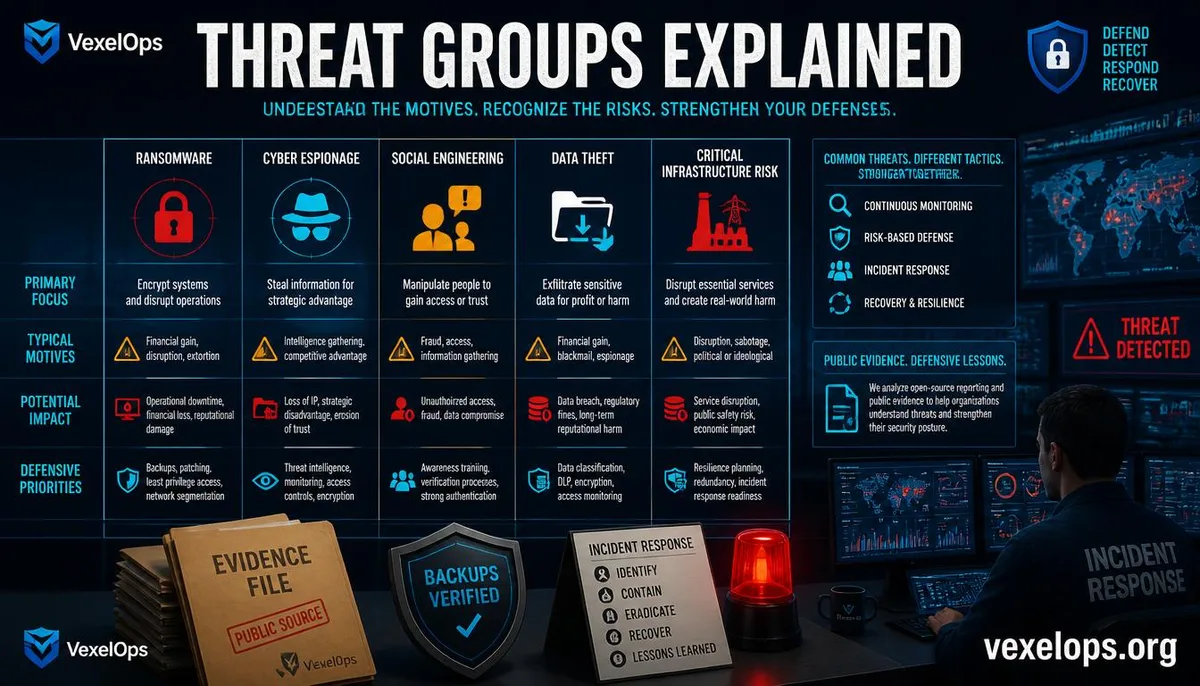
Los objetivos de diferentes grupos de amenazas pueden variar, pero los riesgos comunes para las víctimas se pueden clasificar en cuatro categorías: cuentas asumidas, datos robados, servicios interrumpidos y exigencias de pago o presiones por datos públicos. Las herramientas y nombres que utilizan los atacantes pueden cambiar, pero las contraseñas débiles, permisos excesivos, sistemas no actualizados, la falta de copias de seguridad y la confianza mal colocada siguen siendo fuentes comunes de riesgo. Los usuarios comunes pueden aprender varias lecciones simples de los eventos organizacionales. Las cuentas importantes deben utilizar contraseñas únicas y autenticación multifactor contra phishing; no comparta códigos de verificación de un solo uso con nadie; si recibe solicitudes de control remoto o pagos urgentes, debe validar a través de otro canal confiable; y los archivos importantes deben tener copias de seguridad que no estén conectadas a cuentas de uso diario. Si tienes dudas sobre organizaciones de hackers o eventos de ciberseguridad, puedes contactar a VexelOps para obtener asistencia.
Preguntas frecuentes sobre la clasificación de organizaciones de hackers
¿Es este Top 10 una clasificación de organizaciones de hackers aceptada globalmente?
No. Los nombres de las organizaciones de amenazas cibernéticas, las atribuciones y el estado de actividad pueden cambiar según investigaciones gubernamentales, informes de ciberseguridad y nueva evidencia. Diferentes entidades pueden describir grupos de actividad similares con nombres distintos, así que no hay un ranking objetivo admitido por todos. Este artículo es una compresión editada de acuerdo con datos públicos, impacto de eventos, continuidad de las actividades, riesgos de la industria y valor educativo para la defensa. Los lectores deben considerar esto como una introducción al contexto de la ciberseguridad, y no interpretar la clasificación como un reconocimiento o adoración de la capacidad de ningún grupo criminal.
¿Son las organizaciones de hackers y los grupos de fraude lo mismo?
No necesariamente. Las organizaciones de hackers generalmente enfatizan roles técnicos, infraestructura de red, malware o capacidades de intrusión de sistemas; los grupos de fraude dependen principalmente de suplantación de identidad, engaños, manipulación de la confianza y inducción a pagos. Ambos pueden colaborar, pero no son la misma categoría. Las personas no necesitan identificar a cuál grupo pertenece el otro antes de tomar medidas de defensa. Siempre que alguien solicite que se den contraseñas, códigos de verificación, permisos de control remoto o pagos inmediatos, se debe interrumpir la interacción y verificar a través de sitios oficiales o canales independientes.
¿Qué debería hacer una persona común al ver un nombre de organización de hackers conocido?
Primero verifica la fuente del mensaje, no confíes solo en capturas de pantalla de redes sociales, cuentas anónimas o publicaciones que afirman tener información privilegiada. Primero revisa comunicados de seguridad gubernamentales, avisos oficiales de plataformas afectadas y estudios de ciberseguridad confiables, y presta atención a la fecha de publicación y si ya ha sido actualizada. Si te preocupan que tus cuentas o dispositivos puedan estar afectados, cambie primero las contraseñas repetidas, active la autenticación multifactor, revise actividades de inicio de sesión, actualice sistemas y guarde los avisos relevantes. No descargar herramientas de reparación ofrecidas por extraños, ni dar códigos de verificación a personas que se hacen pasar por personal de seguridad.
Una lección clave: el enfoque del ranking es la influencia pública y las lecciones de defensa, no fomentar o adorar a los grupos criminales.