
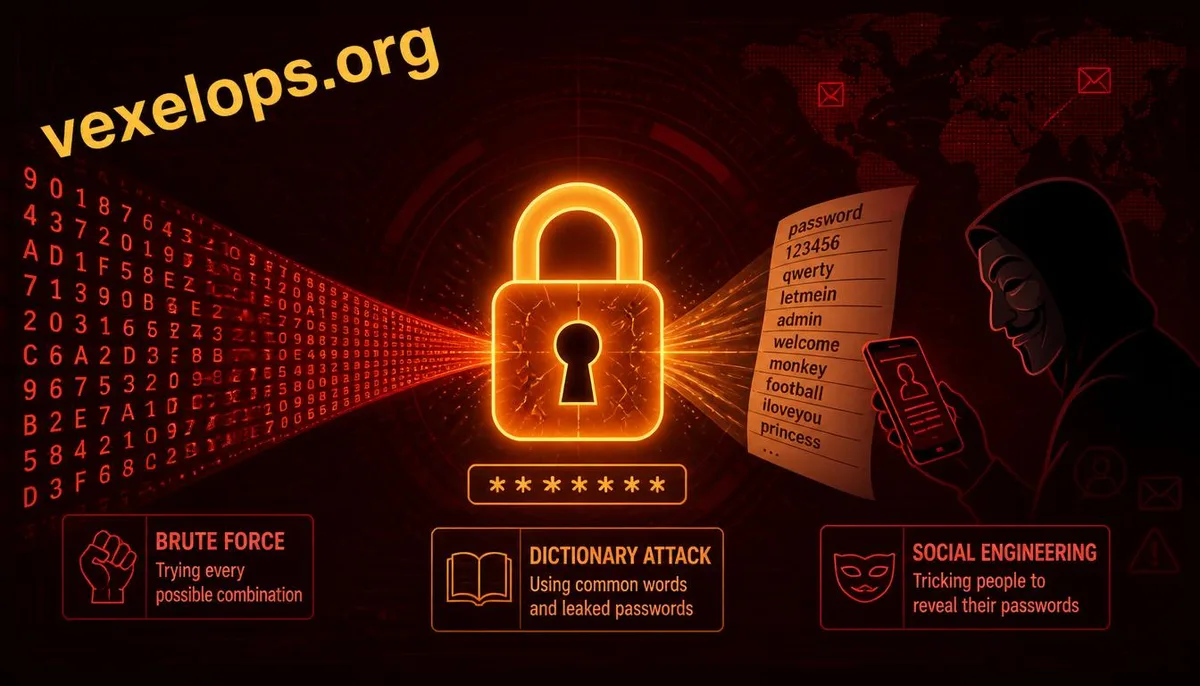
Il n'y a pas qu'un type d'attaque par mot de passe, les points de danger varient.
Le fait qu'un mot de passe soit compromis ne signifie pas nécessairement qu'il ait été deviné. Les approches courantes peuvent être divisées en bruteforce, attaque par dictionnaire et ingénierie sociale : les deux premières se concentrent sur la devinette ou la comparaison de mots de passe, tandis que l'ingénierie sociale vise à vous faire communiquer votre mot de passe ou code de vérification.
La vulnérabilité du bruteforce dépend de la longueur du mot de passe.
Le bruteforce tente toutes les combinaisons possibles. Plus le mot de passe est court et le nombre de caractères utilisés est limité, plus il est facile d’y parvenir par un épuisement. Pour chaque caractère supplémentaire, l'espace de recherche augmente considérablement ; ainsi, un mot de passe long est généralement plus fiable qu'un mot de passe qui semble complexe mais est en réalité court.
L'attaque par dictionnaire exploite les habitudes de nommage humaines.
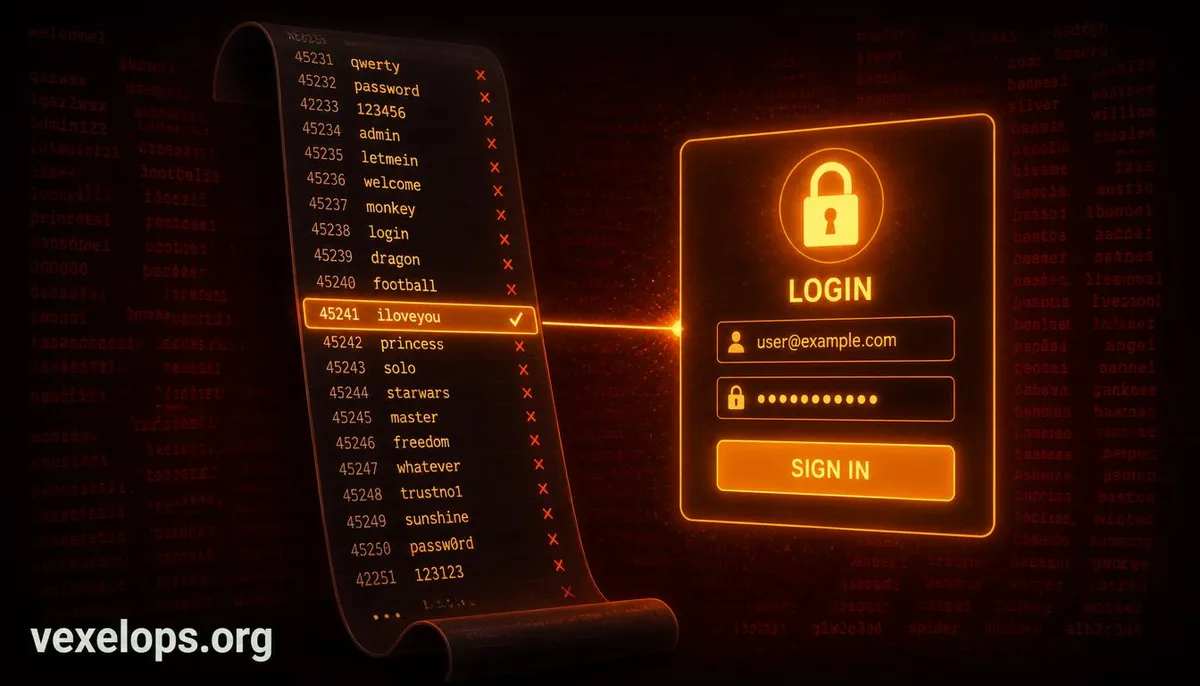
L'attaque par dictionnaire utilise des mots de passe courants, des mots de passe divulgués, des noms, des dates de naissance, des noms d'animaux de compagnie, des noms de marques suivis de chiffres, etc. Même un mot de passe qui semble personnalisé peut correspondre à un modèle commun et être facilement trouvé dans une liste.
L'ingénierie sociale contourne la robustesse des mots de passe.
Des faux services clients, des pages de connexion de phishing, des notifications bancaires trompeuses et des messages privés d'amis peuvent vous amener à entrer votre mot de passe ou à fournir un code de vérification. Ce type d'attaque n'exige pas de deviner le mot de passe ; tant que la situation semble réaliste, même des mots de passe complexes peuvent être donnés de votre propre main.
Lequel est le plus dangereux dépend du contexte.
Pour un compte de haute valeur, l'ingénierie sociale est souvent la plus dangereuse car elle cible directement le jugement humain. Pour des comptes multiples, les attaques par dictionnaire et de type "credential stuffing" sont plus efficaces, surtout avec de nombreux mots de passe répétés. Le bruteforce demeure coûteux lorsqu'il y a des limitations de connexion et des mots de passe longs, mais représente toujours une menace pour des mots de passe courts.
Les mesures de protection doivent être multilayers.
Utilisez des mots de passe longs et uniques pour résister aux attaques par bruteforce et par dictionnaire ; utilisez un gestionnaire de mots de passe pour éviter la répétition ; activez l'authentification à deux facteurs pour les comptes importants ; lorsque vous recevez des demandes de mots de passe ou de codes de vérification par téléphone, SMS ou e-mail, vérifiez toujours via l'entrée officielle.
La sécurité des mots de passe ne repose pas seulement sur une chaîne de caractères complexe, mais résulte d'une combinaison de longueur du mot de passe, de son unicité, de validation multi-facteurs, et de la capacité à juger des situations d'ingénierie sociale.