
Un écran peut-il vraiment accéder à n'importe quel compte ?
Vous avez probablement vu des vidéos de ce genre : un terminal noir affichant rapidement quelques lignes de texte, suivi d'un mot de passe, d'une page de connexion ou d'un système apparemment contrôlé. La vidéo n'explique pas si la cible a donné son consentement, ni ne précise l'environnement de test, mais elle laisse une impression directe : il suffit d'installer Kali Linux pour cracker n'importe quel mot de passe. Cette impression est séduisante, mais elle peut aussi être trompeuse. Kali Linux n'est pas un outil magique qui permet de déjouer tous les systèmes d'un simple clic. C'est plutôt une plateforme de recherche en sécurité bien organisée, permettant aux professionnels de mener des vérifications, de consigner les problèmes et de proposer des recommandations de correction dans un environnement autorisé.
Quel est le véritable usage de Kali Linux ?
Kali Linux est officiellement décrit comme une distribution Linux open source basée sur Debian, principalement utilisée pour les tests d'intrusion, la recherche en sécurité, l'analyse judiciaire et l'ingénierie inverse. Elle intègre de nombreux outils de cybersécurité, permettant aux spécialistes de ne pas avoir à installer et à configurer chaque outil depuis le début. L'objectif principal, selon les développeurs, n'est pas seulement l'outil lui-même, mais la plateforme complète et le flux de travail. De la collecte d'informations, à l'analyse des vulnérabilités, jusqu'à la rédaction du rapport final, l'utilisateur doit comprendre le système, définir le périmètre, interpréter les résultats et proposer des solutions de correction. Ainsi, Kali Linux peut être utilisé pour examiner son propre laboratoire, des systèmes d'entreprise avec consentement, des environnements d'entraînement conçus à cet effet ou d'autres cibles de test légales. Il ne peut pas automatiquement transformer des cibles non autorisées en cibles légales.
Quelle est la différence entre craquer des mots de passe et tester la sécurité des mots de passe ?
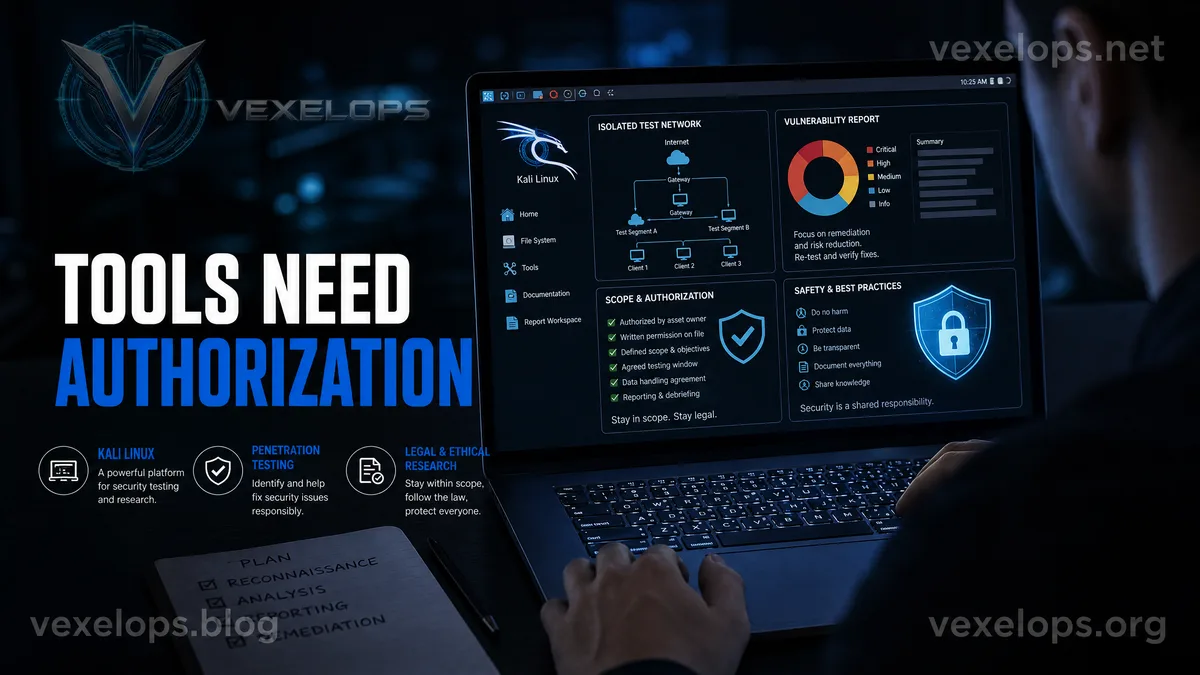
L'objectif des tests de sécurité des mots de passe est de comprendre comment le système gère les mots de passe faibles, les mots de passe réutilisés, les mots de passe compromis et les processus de connexion non sécurisés. Les testeurs doivent généralement obtenir l'autorisation explicite du propriétaire de l'actif, puis confirmer le périmètre du test, le calendrier, les méthodes de traitement des données et la manière de rendre les résultats. Les images simplifiées de vidéos en ligne montrant le craquage de mots de passe peuvent en réalité impliquer plusieurs étapes, telles que la confirmation de la cible de test, l'examen de la politique de mots de passe, l'observation des protections de connexion, l'analyse des résultats des risques et la formulation de recommandations de redressement. Ces opérations ne signifient pas qu'il est possible d'accéder aux comptes d'inconnus ni que les outils peuvent gérer toutes les méthodes de cryptage. Les tests légaux respectent généralement les principes suivants :
- Confirmer d'abord la cible, le périmètre, le donneur d'autorisation et les horaires de test autorisés.
- Utiliser un environnement isolé ou des systèmes de test clairement autorisés, sans toucher aux comptes inconnus ou aux équipements publics.
- Ne collecter que les données nécessaires pour compléter le test et protéger les informations vues pendant le processus de test.
- Cibler la correction des faiblesses et la réduction des risques, et non la démonstration d'illustrations d'intrusions.
Un test de sécurité vraiment précieux ne consiste pas à faire en sorte que le testeur démontre qu'il peut accéder au système, mais que le propriétaire du système sache où se trouvent les problèmes et comment réduire les risques.
Les hackers, les chercheurs en cybersécurité et les fraudeurs ne sont pas les mêmes individus
Les hackers sont des techniciens possédant des compétences en programmation, systèmes ou réseaux. Ce terme ne signifie pas nécessairement crime. Les chercheurs en cybersécurité, les testeurs d'intrusion, les administrateurs systèmes et les éducateurs peuvent également utiliser des outils similaires pour comprendre comment les systèmes fonctionnent. En revanche, les fraudeurs exploitent des services de faux crack, des cours falsifiés, des outils inexistants ou promettent des résultats d'intrusion pour en tirer profit. Ils peuvent prétendre qu'il suffit de payer pour cracker un compte donné ou demander aux utilisateurs de fournir des mots de passe, des codes de vérification, des tokens et des permissions de contrôle à distance. Si quelqu'un sur une plateforme sociale promet de cracker des comptes inconnus, de consulter des messages privés d'autres personnes ou garantit qu'il peut briser n'importe quel mot de passe en quelques minutes, ces affirmations doivent à elles seules être accueillies avec méfiance. L'existence de Kali Linux ne rend pas ces promesses automatiquement vraies. VexelOps peut aider à organiser les sources d'outils de sécurité, le périmètre d'autorisation de test,
Comment commencer avec Kali Linux pour ne pas prendre de risques ?
Les débutants devraient d'abord comprendre les fondamentaux de Linux, les concepts de réseau, les permissions système, la protection des données et l'éthique des tests, avant de s'attaquer à l'outil lui-même. Pendant l'apprentissage, il est possible d'utiliser des machines virtuelles que l'on crée soi-même, des environnements de vulnérabilité intentionnellement conçus, des plateformes d'entraînement en cybersécurité légales ou des systèmes clairement autorisés pour les tests. Il est judicieux d'établir quelques habitudes de base :
- Avant tout test, confirmer la cible, le périmètre, le temps et les enregistrements d'autorisation.
- Utiliser une machine virtuelle isolée ou un environnement de test dédié, sans introduire d'outils inconnus sur l'appareil de travail principal.
- Ne pas tester de véritables comptes, d'annuaires inconnus, d'équipements publics ou de réseaux qui ne vous appartiennent pas.
- Conserver des notes et résultats de test, mais ne pas collecter de données personnelles inutiles.
- Viser à résoudre des problèmes, et non à simplement démontrer des illustrations d'intrusions.
L'intérêt d'apprendre Kali Linux réside dans l'établissement d'une mentalité de sécurité. Lorsque vous savez ce qu'un outil peut faire et ce qu'il ne peut raisonnablement pas faire, vous pouvez vraiment commencer à comprendre les tests d'intrusion.
Questions fréquentes sur Kali Linux et le craquage de mots de passe
Kali Linux peut-il directement cracker n'importe quel mot de passe ?
Non. La possibilité de deviner ou de tester un mot de passe dépend du mot de passe lui-même, du type de cryptage, des limitations de connexion, des mécanismes d'authentification, des configurations système et du périmètre de test. Kali Linux fournit une plateforme et des outils, mais n'élimine pas automatiquement ces conditions techniques. Plus important encore, tester des comptes ou systèmes qui ne vous appartiennent pas ne devient pas légal simplement par l'utilisation de Kali Linux. Les apprenants devraient utiliser leur propre environnement d'expérimentation ou des objectifs de formation clairement autorisés, sans appliquer directement les démonstrations des vidéos en ligne à des comptes réels.
Utiliser Kali Linux signifie-t-il nécessairement que l'utilisateur est un hacker ?
Pas nécessairement. Kali Linux peut être utilisé par des professionnels de la cybersécurité, des chercheurs, des étudiants, des administrateurs systèmes et des éducateurs. L'utilisation de l'outil dépend des objectifs, des autorisations et des comportements de l'utilisateur, et n'est pas déterminée uniquement par le nom du système d'exploitation. De même, le vrai travail de sécurité implique souvent de la planification, de la documentation, de la communication des risques et des corrections, et ne se limite pas à un écran de terminal. Si quelqu'un garantit qu'il peut cracker tous les comptes simplement avec quelques écrans, sans parler d'autorisation et de protection des données, une certaine méfiance est de mise.
Les gens ordinaires devraient-ils installer Kali Linux ?
Si vous ne faites que surfer sur le web, travailler sur des documents ou jouer, il n'est généralement pas nécessaire d'installer Kali Linux sur votre ordinateur principal juste par curiosité. Ses outils et paramètres sont orientés vers la recherche en sécurité et peuvent augmenter le risque d'erreurs d'utilisation et d'exposition des données pour les utilisateurs sans bases. Si vous souhaitez apprendre, commencez par lire la documentation officielle, utilisez des machines virtuelles ou des plateformes d'entraînement légales, et familiarisez-vous d'abord avec les fondamentaux de Linux, des réseaux et de la sécurité des mots de passe. Apprenez d'abord à protéger votre propre système avant de comprendre les outils de test de sécurité, ce qui est généralement plus fiable que de chercher à visualiser rapidement les craquages.
Un point clé à retenir : Kali Linux est une plateforme de test de sécurité, pas un outil magique pour craquer n'importe quel mot de passe ; ce qui est vraiment important, ce sont les autorisations, l'environnement isolé et la correction des problèmes.