
Les comptes de réseaux sociaux piratés peuvent avoir des répercussions sur vos amis et d'autres services
Les comptes Instagram, Facebook, TikTok, X ou autres réseaux sociaux sont souvent liés à des photos, des listes d'amis, des messages privés, des e-mails, des numéros de téléphone, et certains sont même connectés à des comptes publicitaires, des pages de magasin ou des connexions tierces. Si votre compte est piraté, le problème n'est pas seulement de ne plus pouvoir se connecter, l'attaquant pourrait également usurper votre identité pour envoyer des messages à vos amis, publier des liens frauduleux ou modifier les données de récupération, rendant la récupération du compte encore plus difficile.
Traitez d'abord la réutilisation des mots de passe
De nombreux comptes ne sont pas piratés par des techniques sophistiquées, mais plutôt en raison de mots de passe trop simples, réutilisés ou qui ont déjà fuité sur d'autres sites. Les mots de passe tels que votre date de naissance, numéro de téléphone, nom, mots courants, noms de marque avec des chiffres, 123456, password, qwerty ne conviennent pas pour des comptes importants.
Une approche plus pratique consiste à donner à chaque compte important un mot de passe différent et à utiliser un outil de gestion des mots de passe pour les conserver. Vous n'avez pas besoin de mémoriser difficilement les mots de passe, l'important est de ne pas laisser un petit site flouer votre compte principal sur les réseaux.
L'authentification à deux facteurs doit être vérifiée avec les données de récupération
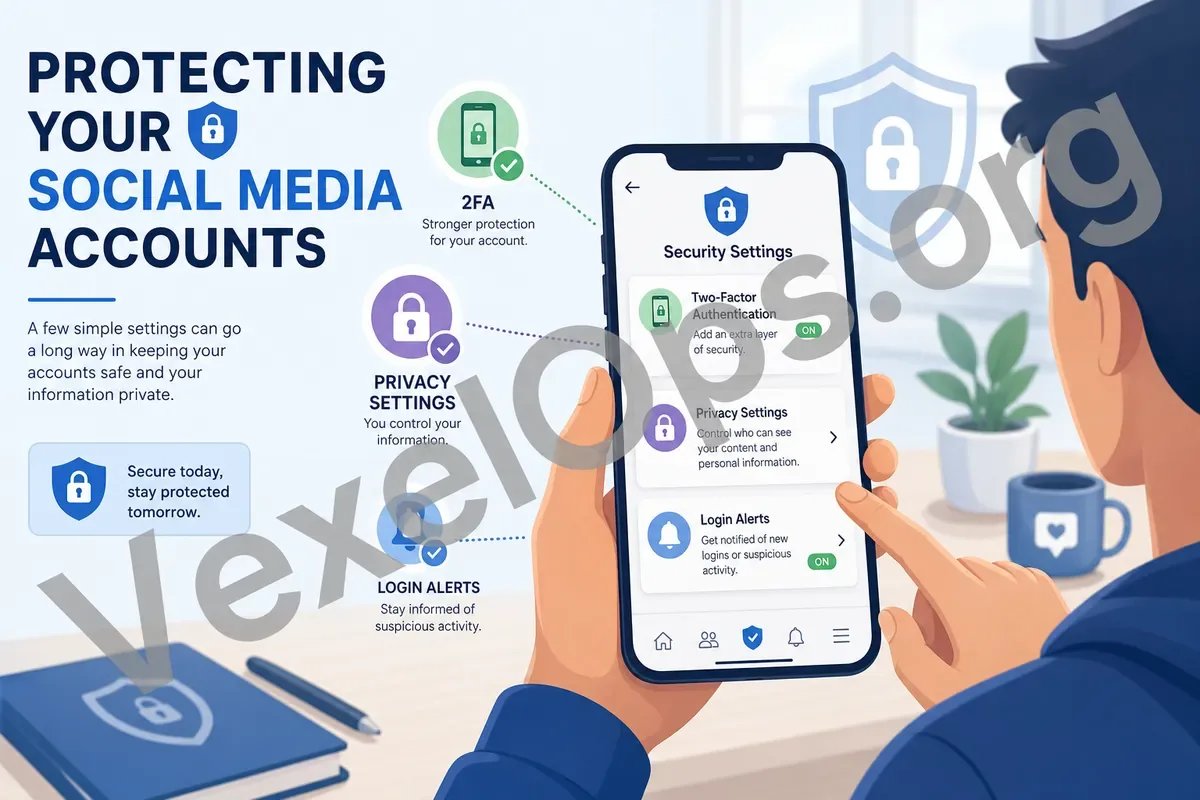
L'authentification à deux facteurs peut ajouter une couche de protection en cas de fuite de mot de passe. Les applications d'authentification ou les clés de sécurité sont généralement plus fiables que de simplement s'appuyer sur les SMS, mais si la plateforme ne supporte que les SMS, c'est mieux que de ne rien avoir.
Une fois configuré, n'oubliez pas de sauvegarder les codes de secours, les e-mails de récupération et les numéros de téléphone. Beaucoup de gens activent l'authentification à deux facteurs sans sauvegarder les codes de secours, et se retrouvent bloqués par leurs propres mesures de sécurité lors du changement de téléphone ou de la perte de l'appareil.
Les dispositifs de connexion et les autorisations tierces sont souvent négligés
Vérifiez régulièrement les journaux de connexion récents, les noms d'appareils, les informations sur le navigateur et l'emplacement général. Le jugement de l'emplacement peut ne pas être totalement précis, mais si le temps, l'appareil ou le navigateur ne correspondent clairement pas à vos habitudes d'utilisation, vous devez vous déconnecter des dispositifs inconnus, modifier le mot de passe et vous assurer que l'authentification à deux facteurs est toujours sous votre contrôle.
Les autorisations des applications tierces doivent également être nettoyées. Les sites de loterie, les outils d'analyse, les outils de planification externes ou les services inutilisés depuis longtemps peuvent conserver un accès à votre compte. Retirez immédiatement les autorisations que vous ne reconnaissez pas, que vous n'utilisez plus ou qui sont trop larges.
Vérifiez les faux services clients et les messages suspects via la source officielle
Les faux services clients, les votes de faux amis, les liens de connexion inconnus et les demandes de codes de vérification sont des entrées courantes sur les comptes de réseaux sociaux. Les véritables services clients de la plateforme ne demanderont généralement pas de mots de passe, de codes de vérification ou de codes de secours par message privé. Lorsque vous recevez des messages d’avertissement concernant des suspensions, des récompenses ou une validation limitée, ne vous connectez pas via les liens dans le message, vérifiez plutôt via l'application officielle ou en saisissant manuellement l'URL.
Les vérifications quotidiennes peuvent commencer par les comptes les plus importants : l'e-mail principal, le réseau social le plus utilisé, ou les comptes gérant des pages ou des magasins. Organiser d'abord vos mots de passe, l'authentification à deux facteurs, les dispositifs de connexion, les données de récupération et les autorisations tierces est plus efficace que d'attendre qu'un compte soit compromis avant de faire une réclamation.