
Les attaques par table de hachage visent les hachages de mots de passe
Les systèmes modernes ne conservent généralement pas les mots de passe en clair, mais les sauvegardent plutôt après un calcul de hachage. Le hachage ne peut pas être inversé directement pour obtenir le mot de passe original, mais si un attaquant obtient la valeur de hachage, il peut toujours deviner le mot de passe d'origine par des méthodes de correspondance.
L'efficacité des tables de hachage provient de la préparation préalable
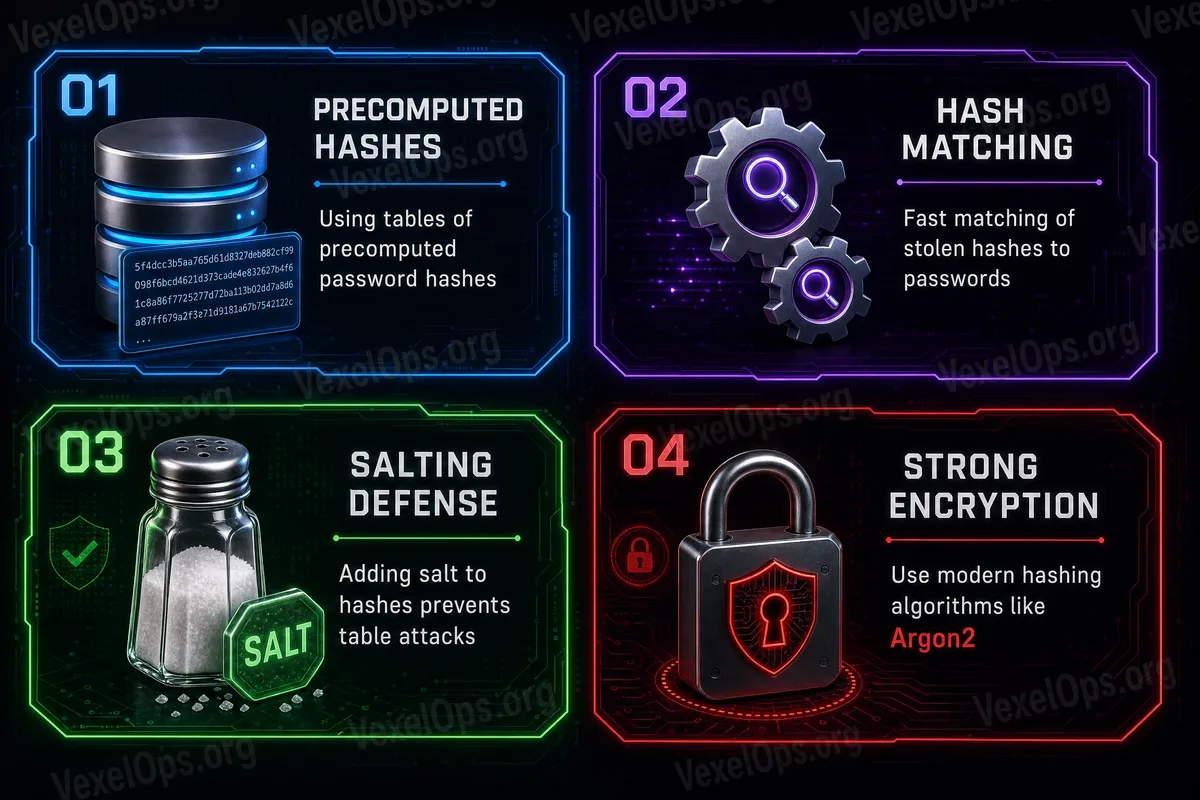
Une table de hachage ne consiste pas à deviner lentement sur place, mais à établir à l'avance une massive base de données de mots de passe courants et de leurs valeurs de hachage correspondantes. Une fois la valeur de hachage cible obtenue, l'attaquant peut consulter la table pour faire correspondance, économisant ainsi le temps de recomputation.
Pourquoi les anciens systèmes et les mots de passe faibles sont plus dangereux
Les systèmes anciens ont souvent une protection plus faible, et les utilisateurs ont tendance à utiliser des dates d'anniversaire, des chiffres courants, des mots de passe courts ou des mots simples, rendant les résultats de hachage plus faciles à trouver dans les tables pré-préparées. Les mots de passe courts, communs et prévisibles sont désavantagés dans n'importe quel contexte de correspondance hors ligne.
Le salage rend les tables de correspondance universelles inefficaces
Les systèmes modernes ajoutent des données aléatoires, appelées salage, avant de hacher les mots de passe. Même si deux utilisateurs utilisent le même mot de passe, cela produit des hachages différents. Cela rend impossible pour un attaquant d'appliquer une table de hachage universelle à tous les comptes.
Les risques les plus courants restent les habitudes d'utilisation
Les grandes plateformes modernes utilisent généralement des méthodes de hachage et de salage plus robustes, réduisant considérablement l'effet des tables de hachage. Les problèmes plus fréquents sont les mots de passe simples, les mots de passe dupliqués, l'absence de vérification en deux étapes, les pages de connexion de phishing et l'ignorance des notifications de sécurité. Les anciens systèmes ou les plateformes avec une conception de sécurité plus faible doivent rester vigilants.
Pour les utilisateurs, la protection la plus pratique consiste à utiliser des mots de passe longs et uniques, à éviter les combinaisons prévisibles, à utiliser un gestionnaire de mots de passe pour stocker différents mots de passe et à activer l'authentification à plusieurs facteurs pour les comptes importants.