
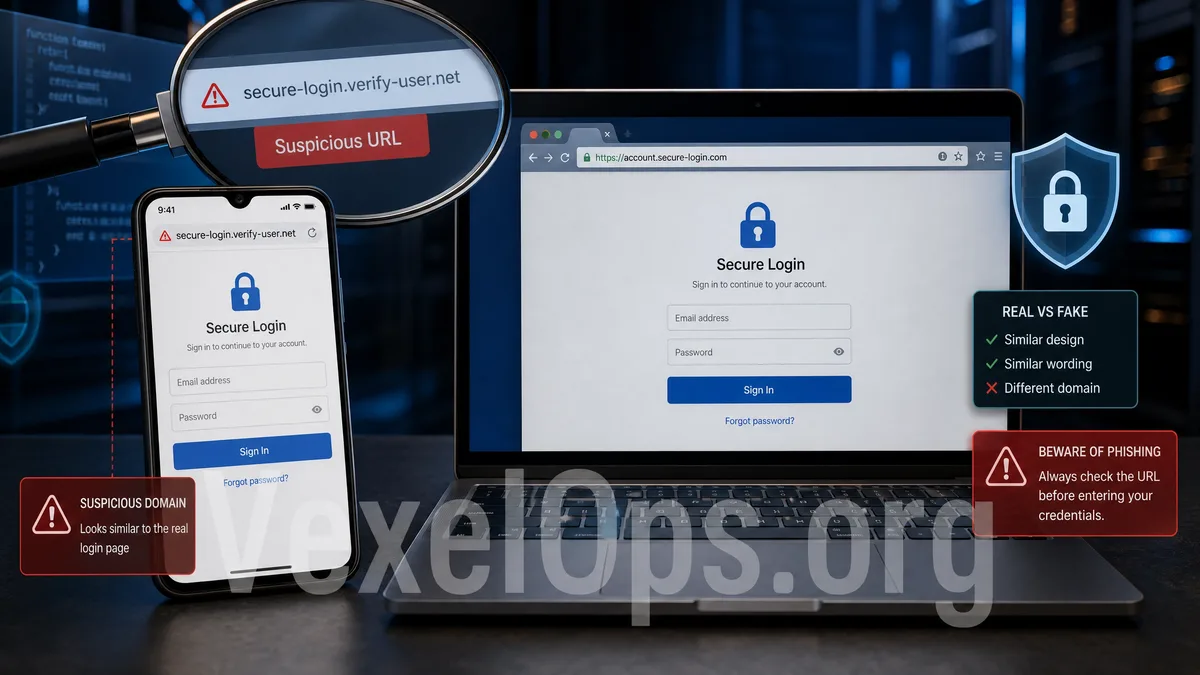
Les fausses pages de connexion échouent souvent sur l'URL, plutôt que sur l'apparence
Les pages de connexion de phishing imitent les couleurs de la marque, le logo et les formulaires pour faire croire que l'on se connecte à Google, Facebook ou Instagram. L'apparence n'est pas toujours le meilleur critère de jugement, l'URL, la source et le processus de connexion sont plus importants.
Regardez le nom de domaine principal, pas combien de fois la marque apparaît
Les fausses pages incluent souvent le nom de la marque dans un sous-domaine ou un chemin. Pour juger, il faut se concentrer sur le nom de domaine principal qui peut réellement être enregistré, plutôt que de se limiter à chercher si les mots google, facebook ou instagram apparaissent dans l'URL.
Arrêtez-vous lorsque le processus de connexion demande soudainement plus d'informations
Une connexion normale ne demande généralement pas subitement d'entrer des mots de passe d'autres plateformes, des informations bancaires, des numéros de carte de crédit complets, des codes de secours ou des codes de vérification par SMS. Si une page demande plus de vérifications après la connexion, surtout des codes de secours ou des codes de vérification à usage unique, il faut immédiatement s'arrêter.
Ne cliquez pas directement pour vous connecter depuis une notification de sécurité
Évitez de vous connecter à des comptes importants via des liens envoyés par SMS, des messages d'inconnus, des publicités sur les réseaux sociaux ou des emails. Une manière plus sûre serait de taper l'URL officielle, d'utiliser l'application officielle ou d'accéder à partir de vos favoris enregistrés. Si vous recevez une notification de sécurité, revenez également au centre de compte officiel pour vérifier.
Après avoir saisi des informations, allez d'abord par l'entrée officielle
Changez immédiatement votre mot de passe via le portail officiel, vérifiez les appareils connectés, les emails de secours, les numéros de téléphone, les autorisations tierces et les méthodes de vérification à deux facteurs. Si vous avez entré un code de vérification ou un code de secours, considérez que l'autre partie pourrait avoir tenté de se connecter, déconnectez en priorité les appareils inconnus et générez de nouveaux codes de secours.
Tant que le point d'entrée n'est pas celui par lequel vous êtes venu de manière proactive via l'application officielle, l'URL officielle ou un favori de confiance, n'entrez pas de mot de passe, de code de vérification ou de code de secours sur la page.