
Les fausses pages de connexion ne sont pas toujours grossières
Les pages de phishing peuvent utiliser des couleurs, logos, boutons et messages familiers, souvent accompagnés d'alertes concernant des activités suspectes, des vérifications de sécurité ou des messages non livrés. Le danger réside dans le fait que vous envoyez votre mot de passe, code de vérification ou des informations de récupération sur une mauvaise page.
Vérifiez d'abord comment vous êtes arrivé sur la page de connexion
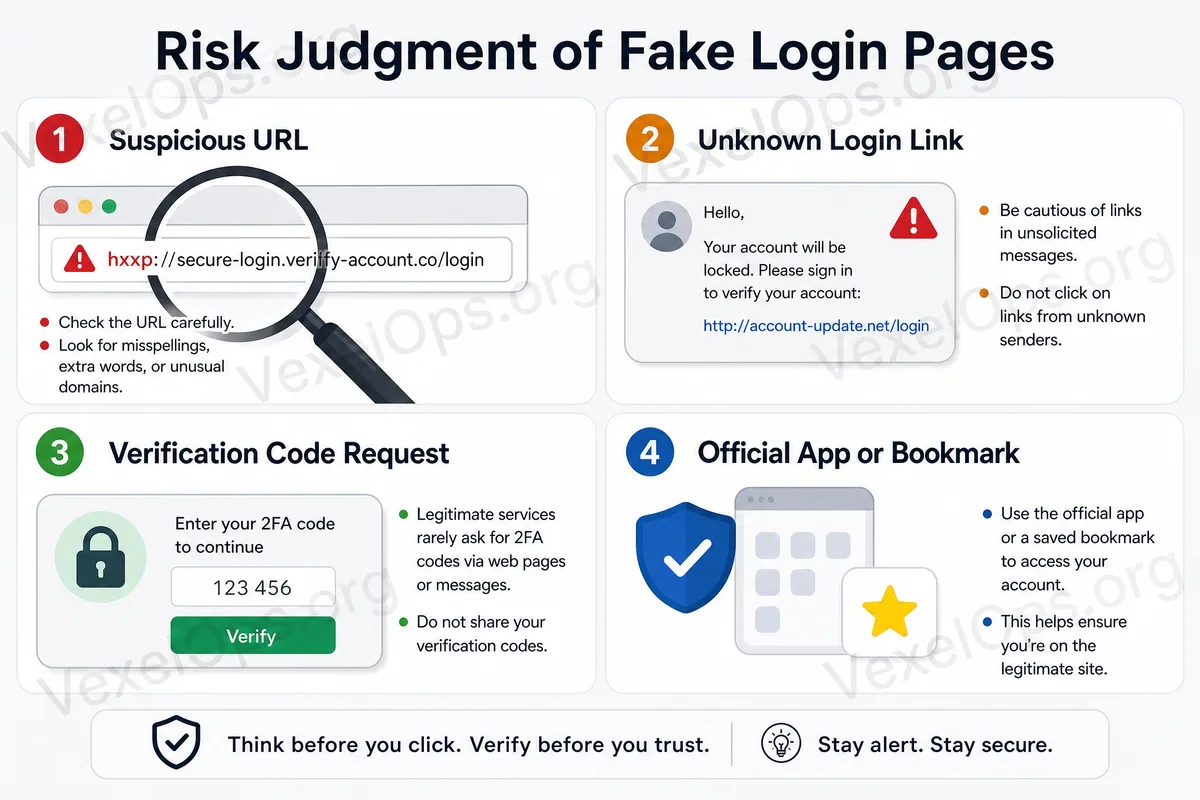
Si la page de connexion provient d'un e-mail inconnu, d'un SMS, d'un message privé, d'un commentaire ou d'une publicité, et non pas de l'ouverture d'une application officielle ou d'un site officiel, n'entrez pas vos données. Une page de connexion qui apparaît soudainement et qui insiste pour une vérification immédiate doit absolument être confirmée via le point d'entrée officiel.
La barre d'adresse est plus importante que la conception de la page
Vérifiez le vrai nom de domaine, ne vous fiez pas simplement à la présence d'un nom de marque dans l'URL. Une URL trop longue, des orthographes similaires, des terminaisons de domaine inconnues, des redirections de liens courts et des mots étranges avant ou après le nom de la marque sont tous des signaux qui nécessitent une vérification. Le cadenas symbolise seulement le cryptage de la connexion, pas que le site est officiel.
Les codes de vérification et codes de secours ne doivent pas être mal saisis
Certaines fausses pages demandent un code de vérification par SMS, par e-mail ou un code de secours après le mot de passe. Ces informations peuvent permettre à l'attaquant de se connecter, de changer le mot de passe ou de modifier les paramètres de sécurité. Ne saisissez jamais de codes de vérification provenant d'une source inconnue.
Utilisez toujours l'application officielle ou un favori pour les comptes importants
Pour l'e-mail, les plateformes sociales, le cloud, les outils de paiement et les comptes de travail, privilégiez toujours l'utilisation de l'application officielle ou d'un favori vérifié. Cela réduit le risque d'accéder à des fausses pages via des liens inconnus. Vérifiez régulièrement la validation en deux étapes, les e-mails de secours, les appareils mobiles, l'historique de connexion et l'autorisation tierce.
Si une page vous semble étrange, ne partez pas du principe que vous pouvez просто essayer de saisir vos données. Conservez le lien ou prenez une capture d'écran, puis vérifiez à nouveau via le point d'entrée officiel ; une fois que votre mot de passe et votre code de vérification sont envoyés, la récupération sera beaucoup plus difficile.