
Qu'est-ce que SS7 ? Pourquoi a-t-il encore un impact sur les réseaux de télécommunication modernes ?
SS7 (Signaling System No. 7) est un ensemble de protocoles utilisés pour transmettre des informations de contrôle téléphonique. Il ne porte pas principalement le contenu des appels, mais est responsable d'informer le réseau sur la façon d'établir un appel, de localiser l'utilisateur sur le réseau, d'envoyer des SMS, de traiter l'itinérance et d'activer d'autres services de télécommunication. Selon l'Union Internationale des Télécommunications (UIT-T), SS7 a été développé dans les années 1970 et est devenu un ensemble de protocoles de signalisation largement utilisé dans les réseaux téléphoniques publics commutés. Avec le développement des communications mobiles, des protocoles d'application tels que MAP et CAP ont été ajoutés, permettant à SS7 de soutenir la gestion des utilisateurs, l'itinérance et le contrôle des services pour les réseaux mobiles 2G et 3G. Le contexte de conception de SS7 est différent aujourd'hui. Les premiers réseaux de télécommunication étaient interconnectés par un petit nombre d'opérateurs de confiance, et les sources de signalisation étaient supposées être fiables. Les réseaux modernes incluent de nombreuses interconnexions entre réseaux, des
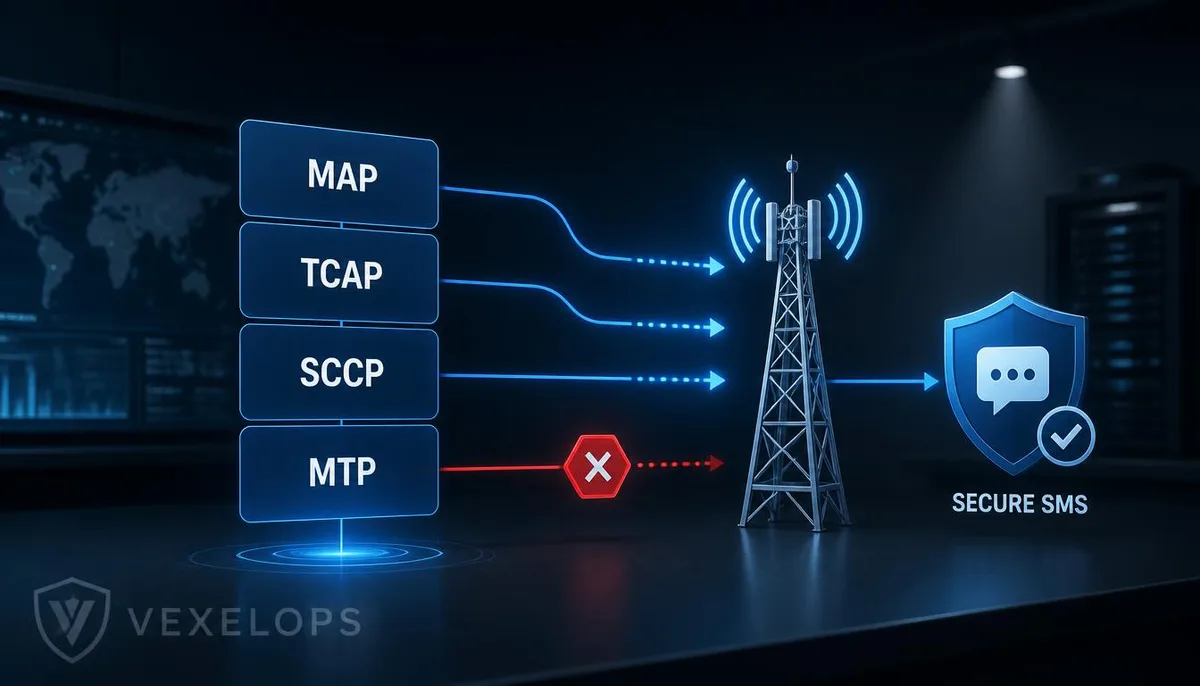
Les couches fondamentales de SS7 : MTP, SCCP, TCAP et MAP
Pour comprendre les problèmes de sécurité de SS7, il est important de savoir ce que chaque couche est responsable. Bien que différents standards télécoms et mises en œuvre réseau puissent avoir des variations de détail, voici une manière d'établir un concept de base :
- MTP (Message Transfer Part) est responsable du transfert, du routage et de la gestion des messages de signalisation. Il peut être compris comme la couche fondamentale de SS7 pour le traitement des messages.
- SCCP (Signalling Connection Control Part) fournit un adressage plus précis et une capacité de transmission de signalisation sans connexion ou orientée connexion, permettant aux services de trouver un nœud réseau spécifique.
- TCAP (Transaction Capabilities Application Part) prend en charge les requêtes et réponses transactionnelles entre différents nœuds, souvent utilisé pour transporter les données d'application requises par les services mobiles.
- MAP (Mobile Application Part) est utilisé pour les services liés à la position des utilisateurs, à l'itinérance, aux SMS et aux données d'abonnement dans les réseaux mobiles.
- ISUP (ISDN User Part) gère principalement l'établissement, le maintien et la libération des appels voix.
Ces protocoles n'opèrent pas de manière indépendante. En général, les services MAP ou ISUP de niveau supérieur dépendent de TCAP, SCCP et MTP pour transmettre des messages. Lorsque SS7 est transporté via des réseaux IP, il utilise souvent l'ensemble de protocoles SIGTRAN pour transporter le signalisation traditionnelle dans un environnement IP. SIGTRAN change le mode de transport, mais ne résout pas automatiquement les problèmes de confiance et d'authentification d'origine de SS7.
Comment les SMS et l'itinérance utilisent-ils la signalisation SS7 ?
L'envoi de SMS n'est pas simplement un téléphone qui envoie directement des textes à un autre téléphone. Le réseau mobile doit d'abord déterminer les données d'abonnement du destinataire, sa position actuelle enregistrée et les services disponibles, avant de transmettre le message au bon nœud réseau. Les procédures MAP de SS7 aident le réseau à accomplir ces contrôles. Dans le processus global, le centre de service SMS transmet le message au système de signalisation du réseau mobile, qui interroge ensuite les informations d'abonnement et de localisation du destinataire, avant de router le message vers le réseau mobile actif. Ces processus ne sont généralement pas visibles pour l'utilisateur final, mais les codes de vérification SMS, les notifications de connexion et les confirmations de transaction peuvent tous dépendre des mêmes infrastructures de télécommunication. L'itinérance nécessite également un échange de signalisation important. Lorsque l'utilisateur quitte son réseau téléphonique d'origine, le réseau visité doit vérifier l'identité de l'utilisateur, son éligibilité aux services, sa position et ses fonctionnalités disponibles avec le réseau d'origine. SS7 soutient
Quels sont les risques de sécurité de SS7 ?
SS7 a été conçu à l'origine sur l'hypothèse que les nœuds interconnectés sont dignes de confiance. Par conséquent, le protocole d'origine n'a pas été conçu selon les normes de sécurité Internet modernes, manquant une authentification et un cryptage de bout en bout complets. La GSMA et l'ENISA ont toutes deux noté que l'environnement d'interconnexion moderne permet à des requêtes de signalisation non autorisées d'engendrer des risques plus élevés, affectant des domaines tels que le routage des SMS, la position des utilisateurs, le contrôle des appels et la disponibilité des services. Les risques courants peuvent être classés en plusieurs catégories. La première catégorie concerne l'exposition des données de position et d'abonnement des utilisateurs ; des requêtes non autorisées peuvent permettre à des parties non autorisées d'accéder à des informations liées à la position ou à l'état de service des utilisateurs. La deuxième catégorie est liée aux anomalies de routage des SMS ou des appels, pouvant affecter l'envoi de SMS, le transfert d'appels ou les notifications de services. La troisième catégorie concerne la fraude aux services des utilisateurs, par exemple, par l'exploitation
Comment les opérateurs et les utilisateurs peuvent-ils réduire les risques liés à SS7 ?
Les priorités de protection des opérateurs sont d'établir des contrôles de sécurité de signalisation à plusieurs niveaux. Le premier niveau concerne la gestion de l'interconnexion, confirmant quels réseaux partenaires, nœuds et services ont réellement besoin d'échanger des signaux. Le deuxième niveau est constitué par des pare-feu de signalisation et un filtrage des règles, déterminant en fonction de la source, de la destination, du type de message, de la relation utilisateur et du contexte du service si une demande est raisonnable. Le troisième niveau concerne la détection des anomalies, analysant des requêtes massives en peu de temps, des variations de position anormales, des routages anormaux et des messages ne correspondant pas à l'état de l'utilisateur. Le quatrième niveau est consacré à la gestion des événements et au partage d'informations. Les recommandations de sécurité SS7 de la GSMA indiquent que les opérateurs doivent constamment traiter les problèmes de sécurité engendrés par le design hérité de SS7 et améliorer leur protection grâce à la collaboration industrielle et au partage d'informations. L'évaluation de la sécurité des interconnexions téléphoniques de l'ENISA
Questions fréquemment posées sur la technologie et la sécurité de SS7
SS7 permet-il directement à quiconque de lire mes SMS ?
On ne peut pas réduire les choses à cette simplification. SS7 est un ensemble de protocoles de signalisation utilisés dans les réseaux de télécommunication, les risques pour la sécurité étant liés à l'interconnexion des réseaux, au contrôle des opérateurs, au filtrage des signaux et à la conception des services. Bien qu'il existe des problèmes de modèle de confiance historique avec SS7, cela ne signifie pas que quiconque peut lire directement les SMS d'autrui avec un téléphone ou un ordinateur ordinaire. Si les SMS sont le seul moyen de vérification à deux facteurs pour des comptes importants, il est toujours nécessaire de prendre en compte d'autres risques tels que le transfert de numéro, le SIM Swap, l'ingénierie sociale et le contrôle des comptes téléphoniques.
SS7, SIM Swap et détournement de SMS sont-ils la même chose ?
Non. SS7 concerne principalement les protocoles de signalisation en arrière-plan des réseaux télécommunications et les problèmes de sécurité d'interconnexion ; le SIM Swap fait référence au transfert d'un numéro de téléphone vers une autre carte SIM ou eSIM ; le détournement de SMS est un terme générique pour des phénomènes où des utilisateurs ne reçoivent pas, transmettent ou contrôlent des SMS ou des codes de vérification de manière non autorisée. Les trois peuvent entraîner des résultats similaires, comme ne pas recevoir de SMS ou être affecté lors d'une vérification de compte, mais les raisons techniques sont différentes. Lors du traitement, les problèmes liés à SS7 dépendent principalement des opérateurs et des opérateurs ; le SIM Swap nécessite l'examen des numéros, des SIM, des eSIM et des enregistrements de changements de compte opérateur.
Un utilisateur peut-il corriger les vulnérabilités de SS7 lui-même ?
SS7
Une leçon clé : SS7 est un risque pour les infrastructures télécom, ne comptez pas uniquement sur la vérification par SMS pour vos comptes.