
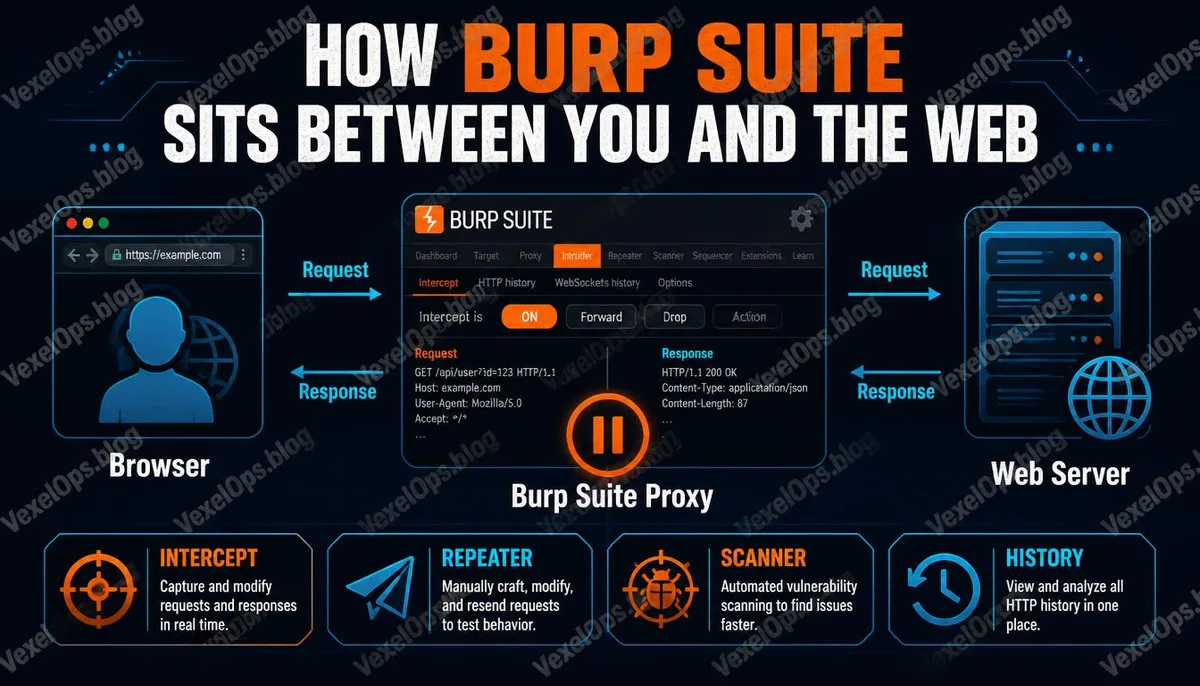
Burp Suite est un outil pour comprendre les requêtes des sites web
Burp Suite est un outil couramment utilisé pour le test de sécurité web, dont l'objectif principal est d'intercepter, d'observer et de tester les requêtes HTTP/HTTPS entre le navigateur et le site web. Ce n'est pas un bouton pour pirater des sites automatiquement, mais un moyen permettant aux testeurs autorisés de mieux comprendre comment les formulaires, les cookies, les paramètres et les réponses interagissent.
Il expose les processus cachés derrière l'écran
Dans un environnement de test contrôlé, Burp Suite peut aider à examiner les processus de connexion, les paramètres de formulaire, les requêtes API, les propriétés des cookies, les redirections, les messages d'erreur et le contrôle d'accès. Ces informations peuvent aider les testeurs à déterminer si le site présente des failles telles qu'une validation des entrées insuffisante, un contrôle des droits incomplet ou une exposition de données sensibles.
Les résultats des outils nécessitent toujours un jugement humain
Burp Suite ne peut pas remplacer l'autorisation, la portée des tests et le jugement humain. Les résultats de l'analyse peuvent comporter des faux positifs ou laisser passer des vulnérabilités nécessitant une compréhension logicielle. L'outil ne fournit que des indices, et c'est à une personne connaissant les processus systèmes de confirmer si les risques sont réels.
Les tests légitimes doivent d'abord définir les limites
Avant de commencer, il est essentiel de confirmer le but du test, le temps, les comptes, la manière de traiter les données et les méthodes de test autorisées. Ensuite, utilisez un compte de test et des données de test pour observer les requêtes, puis validez progressivement les risques. Ne tentez pas d'intercepter, de modifier ou de renvoyer des requêtes sur des sites non autorisés et ne touchez pas aux données en dehors de la portée du test.
Points compréhensibles pour le lecteur ordinaire
La sécurité des sites ne concerne pas seulement les problèmes visibles. Derrière le navigateur, il y a des requêtes, des cookies, des tokens, des API et des contrôles d'accès. Beaucoup de vulnérabilités ne sont pas dues à des boutons mal conçus, mais au fait que le serveur ne vérifie pas correctement si un utilisateur peut effectuer une action donnée.
La valeur de Burp Suite réside dans sa capacité à clarifier les requêtes et les réponses, ce qui en fait un outil adapté pour des tests autorisés et pour apprendre la logique de sécurité web, et il ne devrait pas être présenté comme un outil d'intrusion non autorisée.