
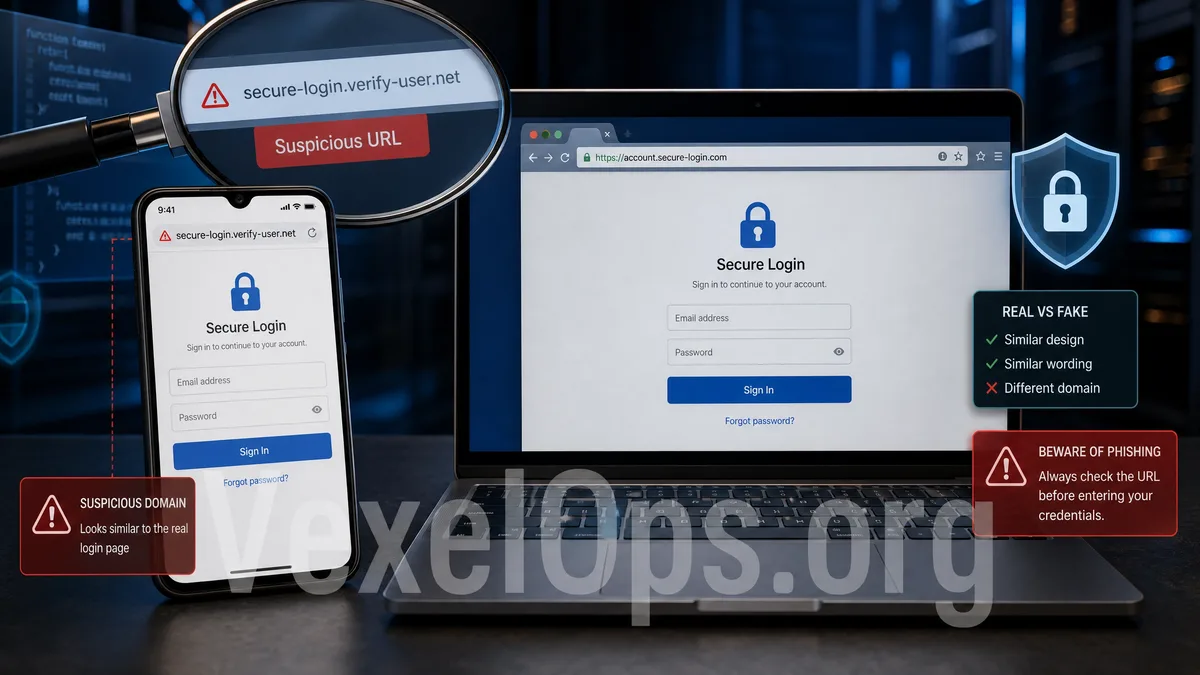
偽ログインページはURLで失敗することが多い、その外観ではない
フィッシングログインページは、ブランドの色、ロゴ、フォームを模倣し、ユーザーがGoogle、Facebook、またはInstagramにログインしていると思わせます。ページの見た目は最も信頼できる判断基準ではなく、URL、ソース、ログインプロセスがより重要です。
主ドメインを見る、ブランド名が何回出てくるかを見るべきではない
偽ページはブランド名をサブドメインやパスに盛り込むことが多いので、判断の際は本当に登録可能な主ドメインを見て、google、facebook、またはinstagramの言葉がURLにあるかどうかだけを見るべきではありません。
ログインプロセスで突然さらに多くの情報を要求されたら立ち止まるべき
正常なログインでは、他のプラットフォームのパスワード、銀行情報、完全なクレジットカード、バックアップコード、SMS認証コードを突然要求することは通常ありません。ページがログイン後にさらに認証情報を要求された場合、特にバックアップコードや一時的な認証コードは、すぐに中止すべきです。
安全通知も直接クリックしてログインしてはいけない
SMS、見知らぬメッセージ、ソーシャル広告、またはメールのリンクから重要なアカウントにログインしないでください。より安全な方法は、公式のURLを自分で入力するか、公式のアプリを使用するか、保存されたブックマークからアクセスすることです。安全通知を受け取った場合は、公式のアカウントセンターに戻って確認するべきです。
既に情報を入力した後は公式入口から対処すべき
すぐに公式の入口からパスワードを変更し、ログインデバイス、バックアップメール、携帯電話番号、サードパーティの認可、二段階認証の方法を確認してください。認証コードやバックアップコードを入力してしまった場合は、相手がログインを試みている可能性があると考え、まずは見知らぬデバイスからログアウトし、バックアップコードを再生成してください。
公式のアプリ、公式のURL、または信頼できるブックマークから進入したものでない限り、そのページにパスワード、認証コード、バックアップコードを入力してはいけません。