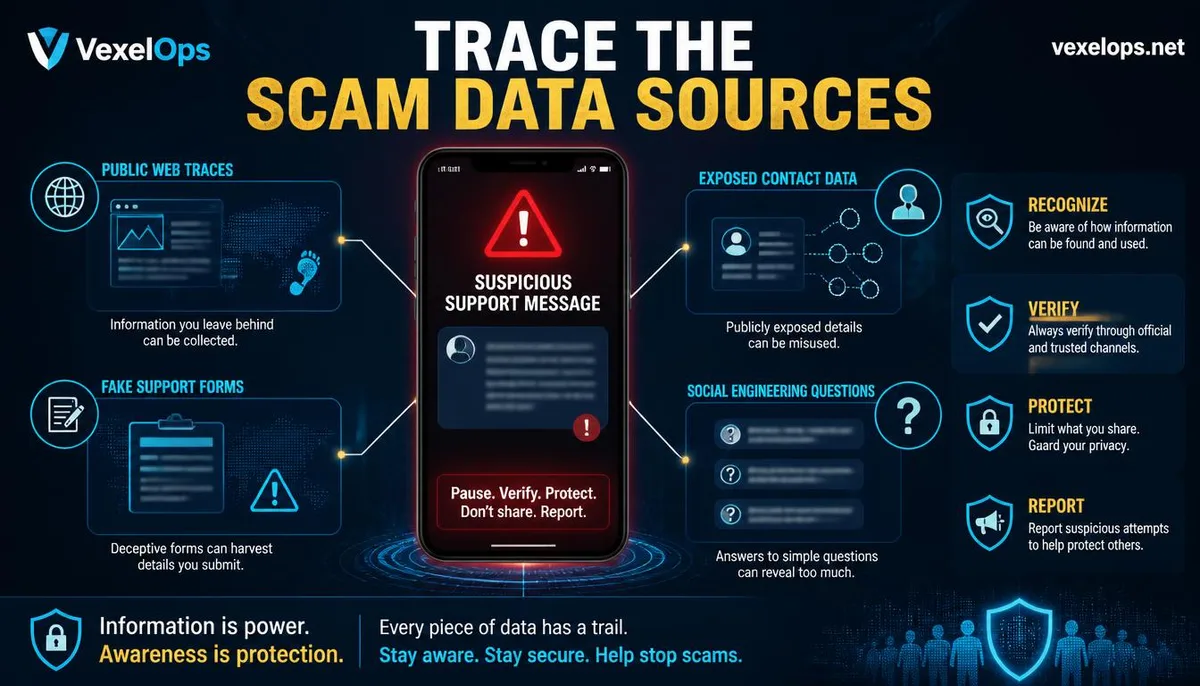
偽のカスタマーサービスはどのようにあなたの問題を知っているのか?詐欺のデータソースを解明する
偽のカスタマーサービスがなぜあなたのアカウント、支払い、またはログインの問題を知っているのか?データは公開情報、漏洩リスト、偽のフォーム、ソーシャルエンジニアリング、またはあなたが知らずに明かした内容から来ている可能性があります。本記事では一般的なデータソースを解析し、本物のカスタマーサービスと偽者を識別する方法を説明します。
 VEXELOPS
INSIGHTS
日本語 記事
安全なアカウント、明確な通信、強いプライバシー習慣のための読みやすいガイド。
偽のカスタマーサービスがなぜあなたのアカウント、支払い、またはログインの問題を知っているのか?データは公開情報、漏洩リスト、偽のフォーム、ソーシャルエンジニアリング、またはあなたが知らずに明かした内容から来ている可能性があります。本記事では一般的なデータソースを解析し、本物のカスタマーサービスと偽者を識別する方法を説明します。
データ漏洩の通知を受けた場合、それは個人情報が暗黒面に公開されたことを意味すのか?本文では、データ漏洩、暗黒面のリスト、アカウント乗っ取り、および二次詐欺の間にある可能性について説明し、一般の人々が採用できる安全対策を整理します。
偽のウェブサイトは必ずしも粗悪に見えるわけではなく、GoogleやInstagram、Facebook、銀行や政府サービスの画面を模倣することがあります。本記事では、フィッシングリンク、ソーシャル広告、QRコードを通じて、詐欺師がどのように信頼を利用してデータを取得するか、またクリック後にどのように対処すればよいかについて説明します。
スマホが手元にあるのに、突然ログイン認証コードが届かない、または短時間に多数の知らないログイン通知が届くと、アカウントが侵害されているのではと疑うかもしれません。この記事では、技術者と詐欺師の違いを分け、SIMカード、認証コード、ログイン通知、アカウント復元の可能な関係性について説明します。

MFA Fatigue は、多要素認証のプッシュ通知を利用したソーシャルエンジニアリング攻撃です。攻撃者はすでにユーザーのアカウントとパスワードを取得し、ログイン確認通知を繰り返しトリガーして、ユーザーが頻繁な干渉や気を散らされ、誤って許可をクリックしてしまうことを期待しています。この攻撃のメカニズムを理解することで、元々アカウントを保護するために使われるMFAが攻撃者に利用される入口にならないよう防ぐことができます。

Passkeyは従来のパスワードの代わりに暗号鍵を用いるログイン方法で、ユーザーはスマートフォンやコンピュータの生体認証、PIN、またはデバイスのロック解除方法を使ってログインできます。これにより、パスワードの漏洩、クレデンシャルスタッフィング、フィッシング攻撃のリスクが軽減され、ログインプロセスも簡素化されます。