
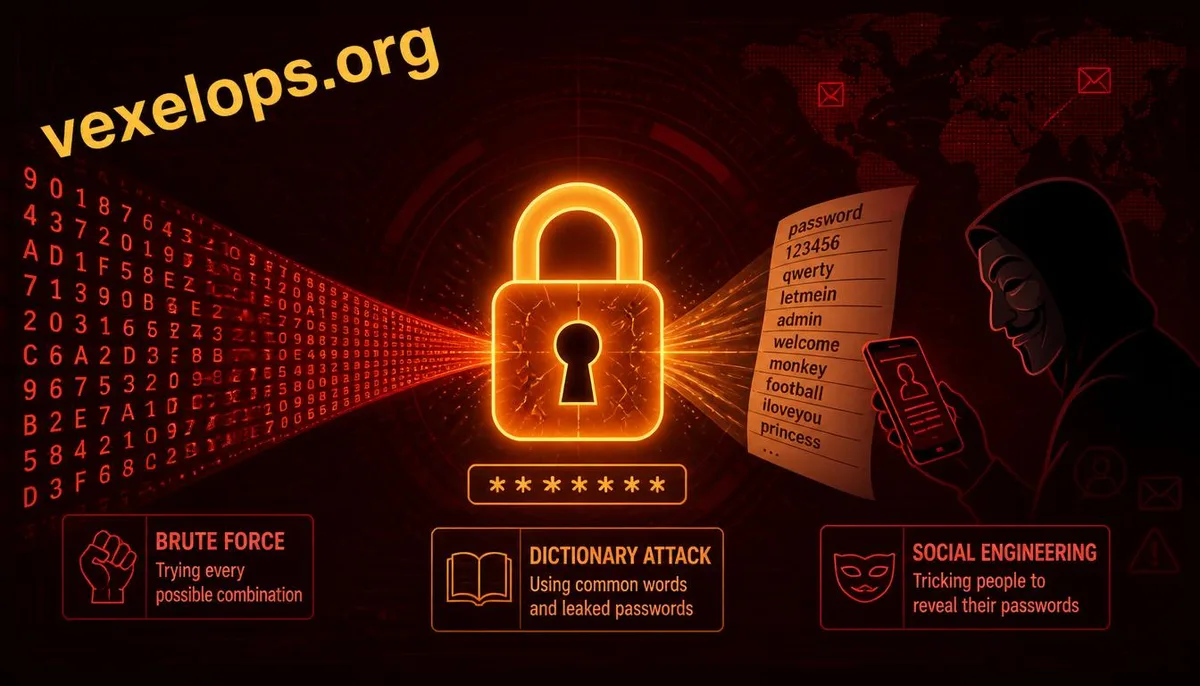
パスワード攻撃は一種類ではなく、危険なポイントも異なる
パスワードが破られることは、必ずしも計算された結果とは限りません。一般的な思考方法は、ブルートフォース攻撃、辞書攻撃、ソーシャルエンジニアリングに分けられます:前者の二つはパスワードの推測や照合を重視し、後者は自分自身がパスワードや認証コードを提供するように仕向けます。
ブルートフォース攻撃は短いパスワードが怖い
ブルートフォース攻撃は大量の文字列の組み合わせを試みます。パスワードが短く、文字の種類が少ないほど、総当たりで破られやすくなります。長さが一文字増えるごとに試行の空間が大幅に増加するため、長いパスワードは見た目が複雑でも短いパスワードよりも信頼性が高くなります。
辞書攻撃は人間の命名習慣を利用する
辞書攻撃では、一般的なパスワード、漏洩したパスワード、名前、生年月日、ペットの名前、ブランド名に数字や年を付け加えた規則を使ってログインを試みます。一見パーソナライズされたパスワードであっても、一般的なパターンに合致すれば、リストでヒットする可能性があります。
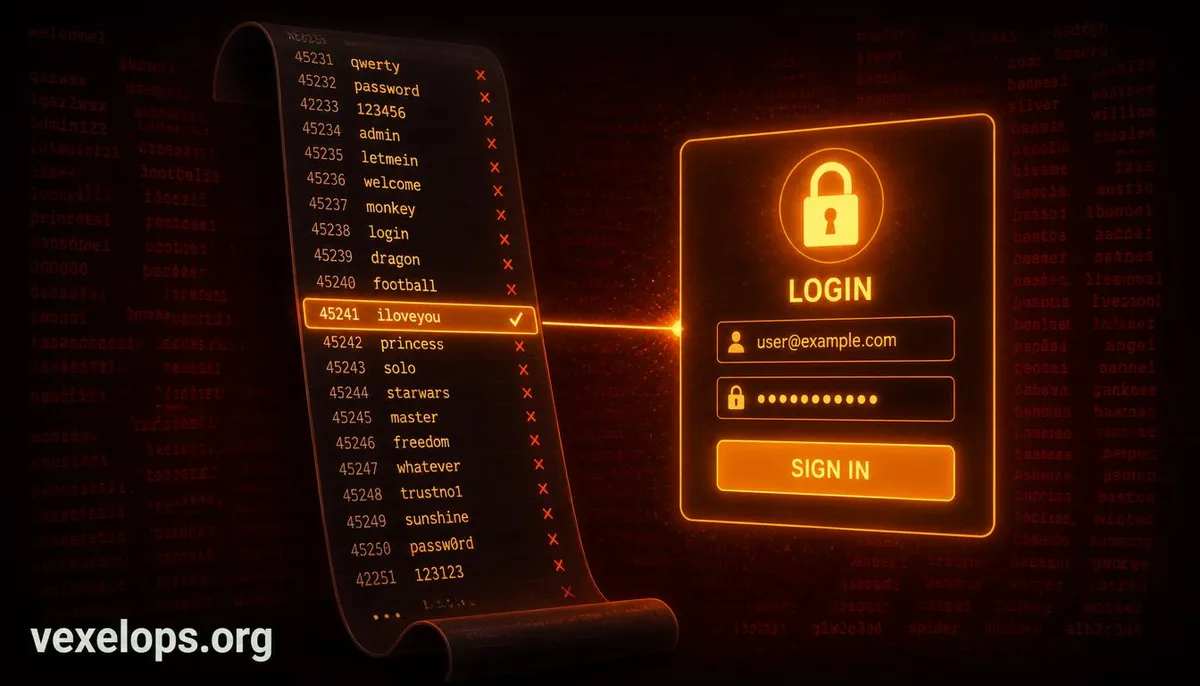
ソーシャルエンジニアリングはパスワード強度を迂回する
偽のカスタマーサービス、フィッシングログインページ、偽の銀行通知、知人アカウントのプライベートメッセージなどは、パスワードや認証コードの入力を促す可能性があります。この種の攻撃は、パスワードを推測する必要はありません;状況が十分にリアルであれば、複雑なパスワードも自ら提供してしまいます。
どの攻撃が最も危険かは状況次第
単一の高価値アカウントにおいては、ソーシャルエンジニアリングが最も危険な場合が多いです。なぜなら、これが直接人の判断を標的にするからです。多数のアカウントに対しては、辞書攻撃や撞庫がより効果的であり、特に重複パスワードが多いときには顕著です。ブルートフォース攻撃はログイン制限と長いパスワードがあると高いコストがかかりますが、短いパスワードには依然として脅威があります。
防護策は階層的に分けるべき
長くユニークなパスワードでブルートフォース攻撃と辞書攻撃に抵抗し、パスワード管理ツールを利用して重複を避け、重要なアカウントには二要素認証を設定し、電話、メッセージ、またはメールでパスワードや認証コードを求められた場合は常に公式の入口で確認することが重要です。
パスワードの安全性は単なる複雑な文字列の組み合わせだけではなく、パスワードの長さ、ユニーク性、多要素認証、ソーシャルエンジニアリングに対する判断力が一緒に作用することで確保されるのです。