
Credential Stuffingとは何か?なぜ再利用したパスワードが連鎖的なアカウント侵害を引き起こすのか
Credential Stuffingは、漏洩したアカウントとパスワードを使用して、他のウェブサイトへの自動ログインを試みる攻撃手法です。同じパスワードが複数のサービスで使用されている場合、一度のデータ漏洩が複数のアカウントに影響を与える可能性があります。この攻撃手法を理解し、パスワード再利用のリスクを低減する方法を把握することは、オンラインアカウントを保護するために重要です。
 VEXELOPS
INSIGHTS
日本語 記事
安全なアカウント、明確な通信、強いプライバシー習慣のための読みやすいガイド。
Credential Stuffingは、漏洩したアカウントとパスワードを使用して、他のウェブサイトへの自動ログインを試みる攻撃手法です。同じパスワードが複数のサービスで使用されている場合、一度のデータ漏洩が複数のアカウントに影響を与える可能性があります。この攻撃手法を理解し、パスワード再利用のリスクを低減する方法を把握することは、オンラインアカウントを保護するために重要です。
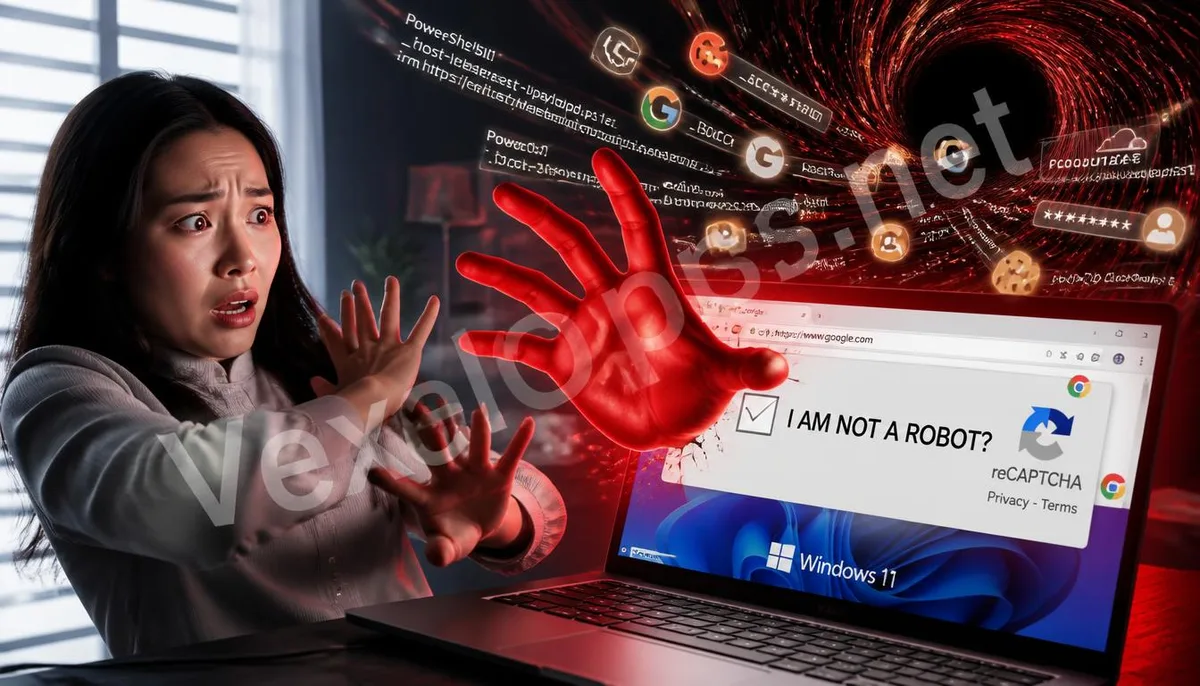
Web ページで「私はロボットではありません」という CAPTCHA が表示され、ショートカットキーでコードをコピーするよう要求されたとき、実際に確認されるのは身分ではなく、あなたが悪意のある指令を自ら実行するかどうかです。ClickFix の偽 CAPTCHA 攻撃は、人々が Google reCAPTCHA、Cloudflare、ブラウザの提示を信頼することを利用し、Windows ユーザーを誘導してシステムツールを開かせ、情報を盗むトロイの木馬をコンピュータに送り込みます。この文では、偽の CAPTCHA、クリップボード注入、および PowerShell
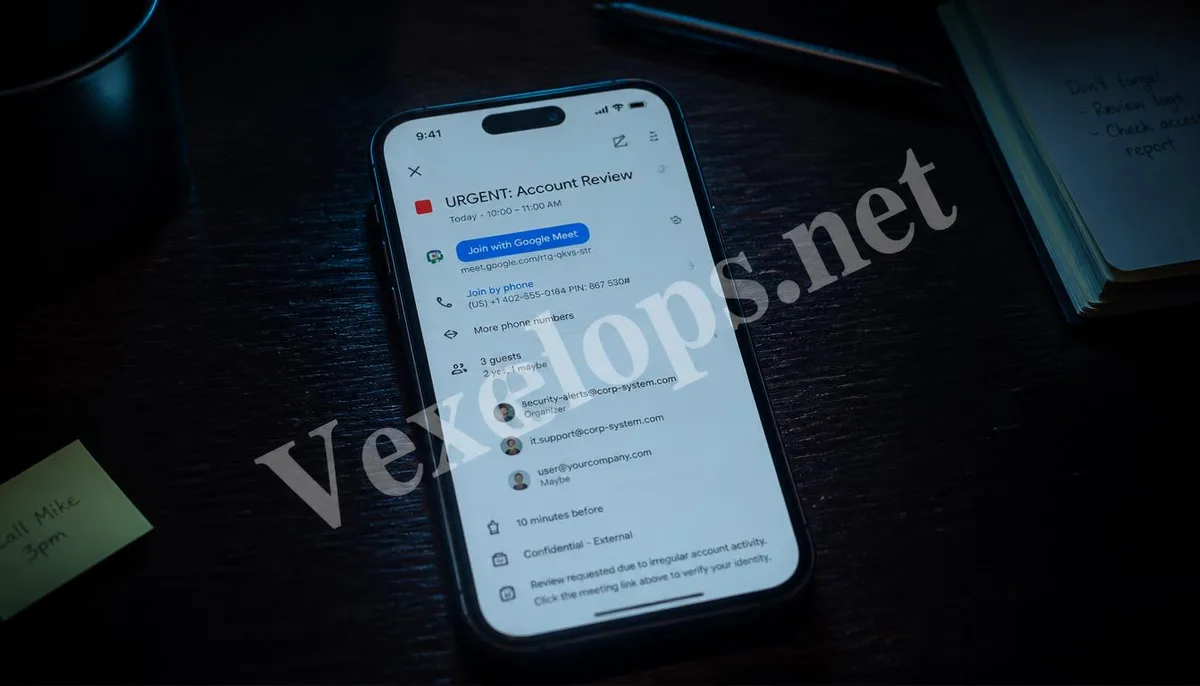
Googleカレンダーに突然知らない会議の招待が表示され、奇妙なビデオリンクが添付されている場合、これはシステムエラーではなく、詐欺グループの新しいフィッシング手段かもしれません。本記事では、カレンダー招待詐欺の仕組みを分析し、悪意のあるリンクがどのようにシステムのデフォルト自動追加機能を利用してメールフィルターを回避するかを明らかにします。また、ユーザーがプライバシーの穴を閉じ、日常業務や予定管理でデジタルの罠に陥るのを防ぐための専門的なアカウント保護のアドバイスも提供します。
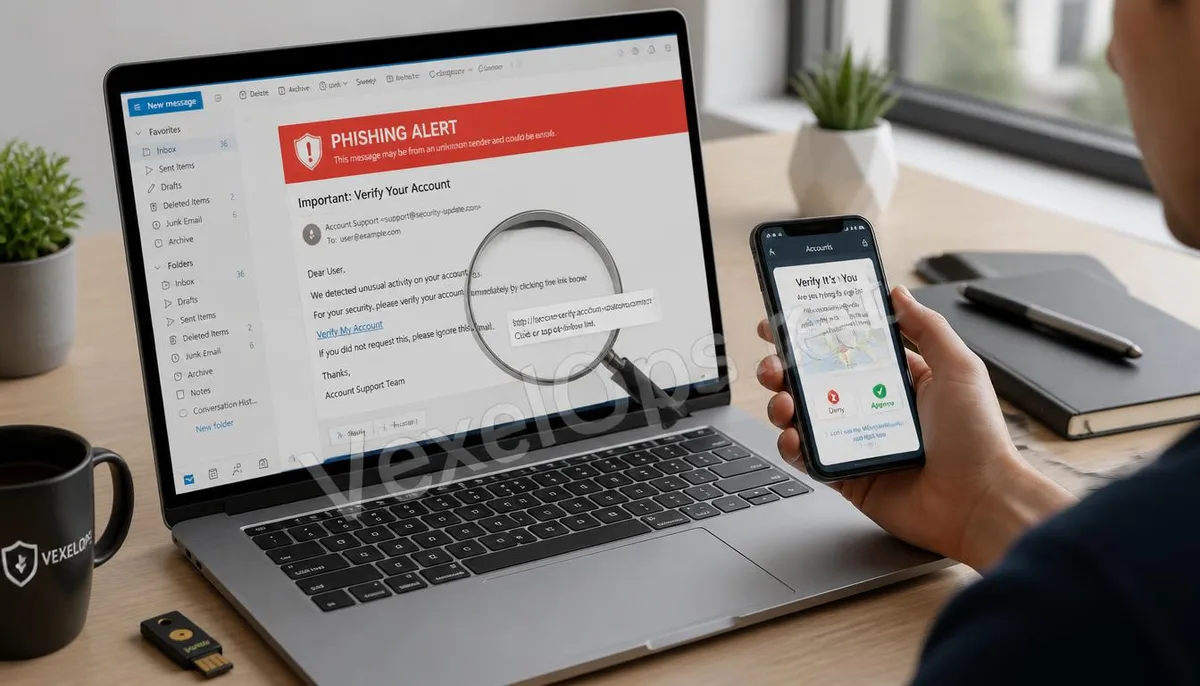
フィッシング詐欺は、詐欺グループが個人の敏感情報を取得する主要な手段となっています。その核心は、心理操作と偽造技術を利用して欺くことです。本稿では、フィッシングメールと悪意のあるリンクの動作ロジックを深く掘り下げ、詐欺グループがどのように偽造された公式ページを通じてユーザーの認証情報を取得しているのかを明らかにします。私たちは、ユーザーがデジタルインタラクションを通じて強力な防御意識を構築し、個人情報の絶対的な安全を守るためのプロフェッショナルな識別方法とVexelOpsのサイバーセキュリティ監査の提案を提供します。
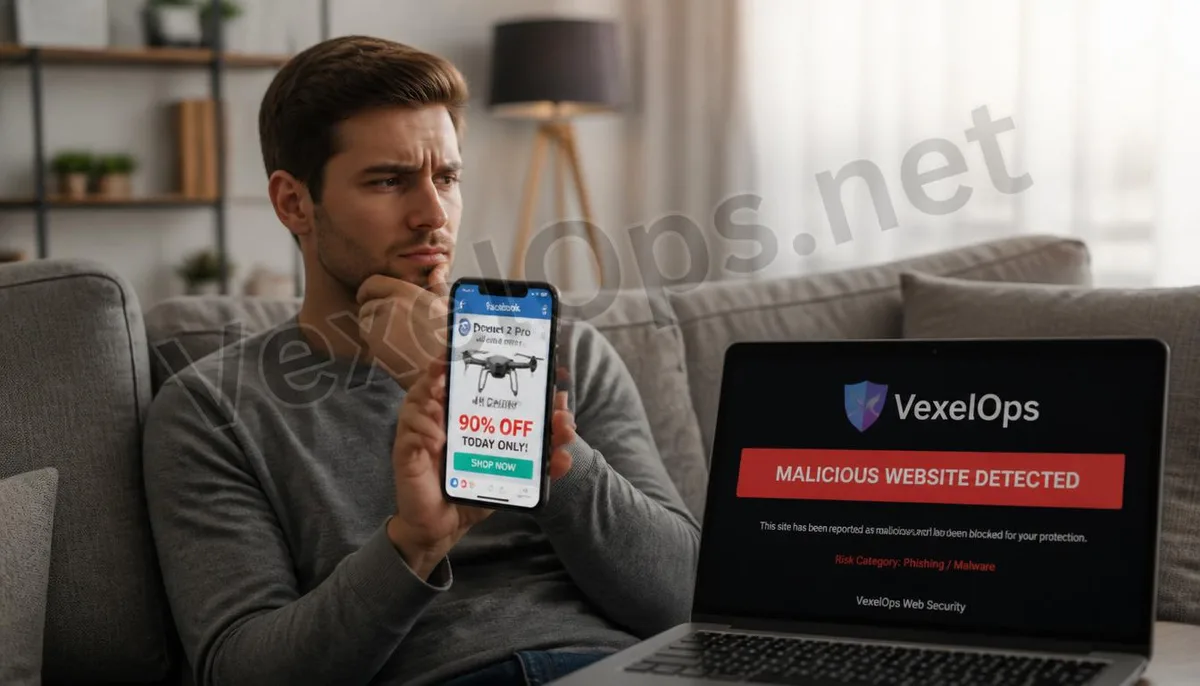
EC市場の急成長に伴い、詐欺団体はソーシャルプラットフォームのワンページ広告を利用して巧妙な収穫を行っています。本記事では、偽のモールの運営ロジックを分析し、低価格の餌や虚偽の評価を通じて消費者の信頼をどのように騙し取るかを明らかにします。また、専門的なリスク識別のアドバイスを提供し、ユーザーが便利なネットショッピング時代において資産の安全を守り、理性的な消費防衛意識を築く手助けをします。
スマートホームの普及により、インターネットカメラは家庭の安全を守る重要なツールになりましたが、プライバシーの脆弱性により家族の行動が覗き見されるリスクも伴います。本記事では、インターネットカメラがどのように盗聴や侵入の対象となるのか、その技術的原理を深く掘り下げ、詐欺グループがどのように弱いパスワードやファームウェアの脆弱性を利用して監視権限を得るのかを明らかにします。また、プライバシー強化のための専門的なアドバイスを提供し、安全なスマートホーム環境の構築をサポートします。