
ポートとは何か?ハッカーはなぜまずあなたのネットワークをスキャンするのか
ハッカーがIPアドレスを取得した後、通常は直接攻撃を開始するのではなく、まずそのターゲットにどのような接続可能なサービスがあるかを調べます。ポートスキャンはネットワーク偵察の一般的なステップです。ポート、サービス、オープン接続の関係を理解することで、一般のユーザーは自分のデバイスがどのような攻撃面を露呈しているかを知ることができます。
 VEXELOPS
INSIGHTS
日本語 記事
安全なアカウント、明確な通信、強いプライバシー習慣のための読みやすいガイド。
ハッカーがIPアドレスを取得した後、通常は直接攻撃を開始するのではなく、まずそのターゲットにどのような接続可能なサービスがあるかを調べます。ポートスキャンはネットワーク偵察の一般的なステップです。ポート、サービス、オープン接続の関係を理解することで、一般のユーザーは自分のデバイスがどのような攻撃面を露呈しているかを知ることができます。
Kali Linuxはなぜサイバーセキュリティ専門家やハッカーにとって必須のシステムとなったのでしょうか?それは、ネットワーク監視、脆弱性分析、ウェブサイトテスト、無線ネットワークチェック、パスワード監査、デジタルフォレンジックツールを一つの環境に統合しているからです。本記事ではKali Linuxの真の用途、合法的なペネトレーションテストプロセス、パスワードクラッキングツールの動作ロジックを解説し、一般ユーザーが隔離された練習環境をどのように作成し、テスト行動が許可された範囲を越えないようにするかについて説明します。
ほとんどの人がNmapについての理解は、オープンポートのスキャンという基本的な機能にとどまっています。しかし、実際の情報セキュリティテスト作業では、Nmapの使用方法はさらに複雑であり、オペレーティングシステムの識別、サービスバージョンの検出、スクリプトエンジンの自動化テストに至るまで、それぞれの機能の背後には具体的な使用ロジックがあります。この記事では、Nmapが許可されたテスト環境でのいくつかの進んだ使用方法を説明します。
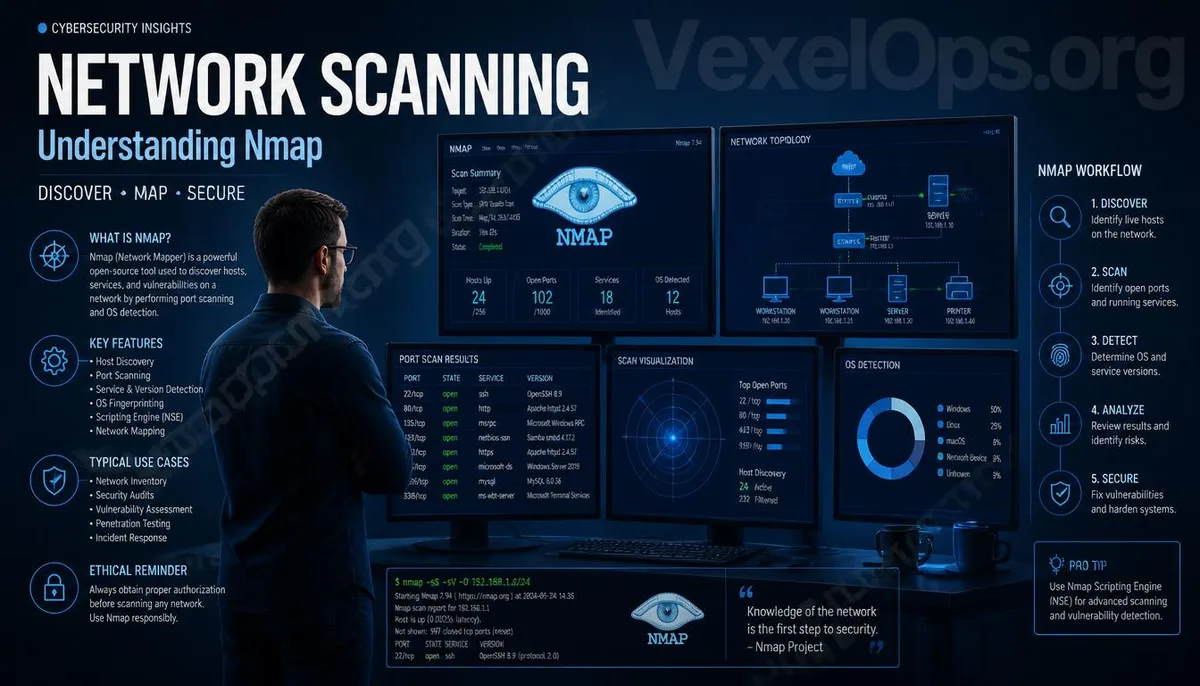
Nmap は世界的に知られるネットワークスキャンツールで、情報セキュリティ、ネットワーク管理、ペネトレーションテストの分野で最も一般的なツールの一つです。多くの人が初めてセキュリティに触れるとき、Nmap の名前を耳にしますが、実際に何ができるのでしょうか?ハッカーのみが使用するものなのでしょうか?この記事では、Nmap の用途と基本概念について手短に解説します。