
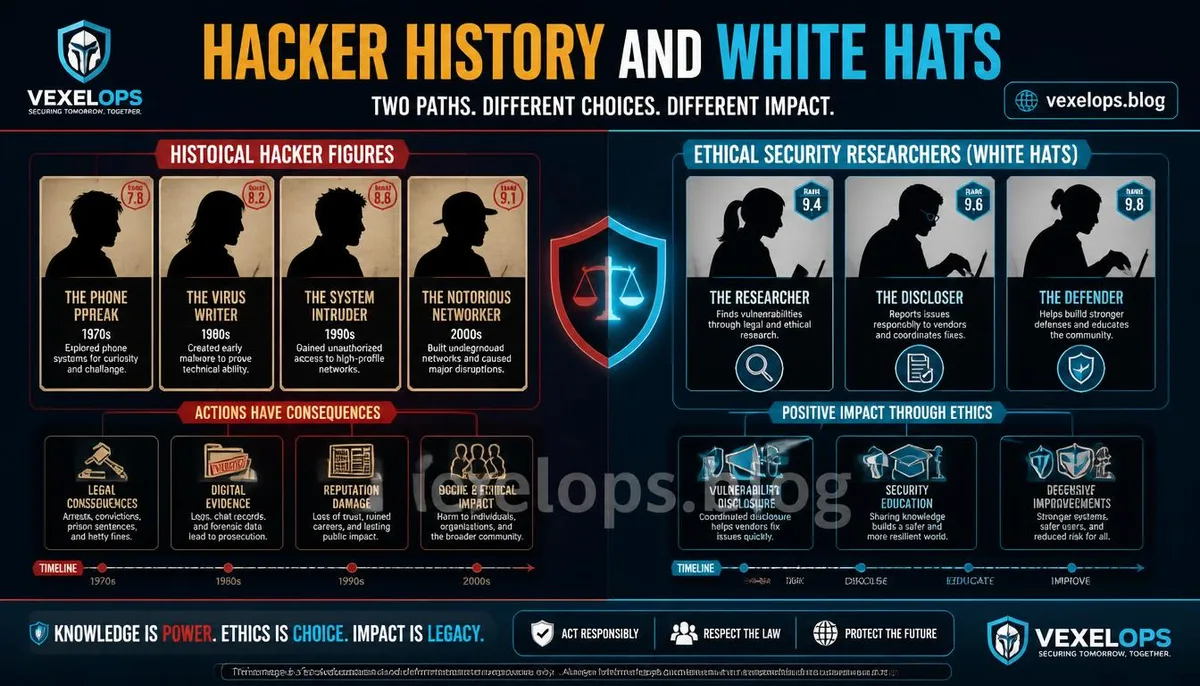
世界のハッカーランキングの選定基準とは?まず理解すべきは、これは戦力ランキングではない
世界のハッカーランキングを検索すると、多くの記事が異なる時代や目的、法律状況の人物を同じランキングに含め、最強や最も危険なハッカーなどという表現を使うことがあります。しかし、技術能力を単一の数値で比較することは難しく、犯罪者、ホワイトハット研究者、情報セキュリティ教育者、疑わしい容疑者は、根本的に同じ種類ではありません。 本記事では、5つの編集基準を用います:公的資料が検証可能であること、情報セキュリティの歴史への影響、技術や研究の代表性、防御活動への貢献、一般読者が事件から安全について学べるかどうかなどです。順位は読書の順序であり、個人の価値や犯罪能力を肯定するものではありません。 また、ハッカーと詐欺師を区別します。ハッカーは技術的役割を持ち、研究、防御、攻撃などを行う可能性がありますが、詐欺師は主に偽装、信頼の操作、誘導的な支払い、情報の詐取を通じて利益を上げます。両者は同じ事件で協力することもありますが、概念は混同してはなりません。
歴史的に有名なハッカー5人
第1位:ケビン・ミトニック、物議を醸した人物から情報セキュリティ教育者へ ケビン・ミトニックは、最も頻繁にメディアに取り上げられるハッカーの一人です。彼の初期の経歴により、アメリカコンピュータ犯罪史の有名な人物となり、その後は情報セキュリティコンサルタント、作家、安全教育者へと転身しました。彼の公式チーム資料は、彼の後期の仕事を侵入テスト、安全意識トレーニング、ソーシャルエンジニアリング防御に結び付けています。ケビン・ミトニック公式プロフィール 彼が首位にランク付けされているのは、犯罪を模倣する価値によるものではなく、彼の人生の変化が人々に示すものだからです:安全の問題はコードの中だけでなく、人的要素、プロセス、信頼関係の中にも存在することを。一般読者にとって、最も学ぶべき点は、自称技術専門家を無条件に信頼しないこと、電話やメッセージでパスワードや確認コードを渡さないことです。 第2位:ゲイリー・マッキノン、軍事コンピュータ侵入の代表的な人物 ゲイリー・マッキノンは、米軍、防衛省、NASAのコンピュータに関与した事件で世界的に注目を浴びました。米国司法省の2002年の公的文書では、彼が連邦大陪審によって複数のコンピュータ詐欺および関連罪で起訴されたことが記されています。その文書は起訴内容を説明するもので、未確認の有罪判決に書き換えるべきではありません。米国司法省の公的起訴資料 このケースの教育的価値は、国境を越えるネット行動が異なる司法管轄の問題を引き起こす可能性があることを、読者に思い起こさせることです。行動者が自身が情報を探している、システムをテストしている、または意見を表明していると思っていても、軍事や政府、企業のシステムに無断アクセスすることは、サービス中断、データ損傷、長期的な法的結果を引き起こす可能性があります。 第3位:アルバート・ゴンザレス、大規模な支払いデータ漏洩事件の人物 アルバート・ゴンザレスは、アメリカの大手小売業者および支払いデータ漏洩事件で公開記録に残された重要な人物です。米国司法省の2009年の文書には、彼が小売業者や金融機関へのネット侵入に関与したことが記載されており、この事件は1億3000万件を超えるクレジットカードと金融カード情報の盗難に関する起訴です。米国司法省の公的事件資料 このケースの焦点は攻撃の詳細ではなく、情報が集中して保存された後の巨大な影響です。一般のユーザーは、支払いデータの安全は個人のパスワードだけに依存するのではなく、業者のネットワーク分割、権限管理、監視、暗号化、イベント報告が重要であることを理解できます。 第4位:ジョナサン・ジェームズ、未成年ハッカー事件が引き起こした安全に関する議論 ジョナサン・ジェームズは、
ホワイトハット研究者と情報セキュリティの人物5人
第6位:下村 力(Tsutomu Shimomura)、侵入事件追跡のセキュリティ研究者 下村 力は、情報セキュリティ研究と侵入事件追跡の歴史の中で頻繁に言及される人物です。前の数名が物議や犯罪事件で知られる人物とは異なり、彼の代表性は安全研究、技術分析、および攻撃の出所を理解する手助けに近いです。 彼をこのランキングに加えたのは、ハッカー技術も防御に使えることを読者に思い出させるためです。研究者が許可された範囲内でシステムを分析し、証拠を保存し、問題の修正を手助けすれば、技術的能力が安全性向上の力に変わることができます。 第7位:チャーリー・ミラー、モバイルデバイスと自動車の安全研究の代表 チャーリー・ミラーは、モバイルデバイスと自動車の安全研究により情報セキュリティコミュニティの注目を浴びました。このような研究により、大衆は携帯電話、車両、および日常的な接続デバイスにソフトウェアの脆弱性が含まれる可能性があることを理解し始めました。安全は伝統的なコンピュータにのみ焦点を合わせるべきではないのです。 ホワイトハット研究の重要な点は、どれほど驚くべき効果を公開するかではなく、研究の範囲を確認し、傷害を避け、適切に業者に報告し、ユーザーが修正を受ける機会を持つかどうかです。これも一般読者が安全研究が責任あるものであるかどうかを判断する重要な基準となります。 第8位:マーカス・ハッチンス、悪意のあるソフトウェア分析から防御作業の代表 マーカス・ハッチンスは、悪意のあるソフトウェアの研究と防御分析により国際的な注目を浴びました。彼の経験は、多くの一般読者に情報セキュリティ研究者が攻撃を設計しなくても影響を与えることができることを示しました。悪意のあるプログラムの分析、脅威の識別、および拡散の防止に協力することも、重要な安全作業です。 このような研究はまた、ユーザーに好奇心から未知のファイルをダウンロードまたは実行しないように促しています。一般の人々が疑わしいプログラムに出会った場合、まずは情報源を保存し、デバイスを隔離し、信頼できる安全な分析を依頼すべきで、日常のデバイスで自らテストすることは避けるべきです。 第9位:ケイティ・ムスーリス、脆弱性開示とバグバウンティ制度の推進者 ケイティ・ムスーリスは、脆弱性開示とバグバウンティ制度の分野で重要な情報セキュリティの人物です。バグバウンティは、研究者が明確なルールの下で問題を報告できるようにし、組織が脆弱性を受け取って検証し、修正する制度的なパイプラインを構築します。 彼女が代表する価値は脆弱性を見つけることだけでなく、研究者とシステム所有者との間でより明確な協力ルールを形成することです。このような制度はグレーゾーンを減少させ、安全研究が非公式な脅し、公開的な恥、
ハッカーランキングが一般読者に何を教えるか?
このTop 10リストには、歴史的に物議を醸した人物とホワイトハット研究者が含まれており、二者を同じ倫理基準に置くことが目的ではなく、読者に技術が全く異なる結果を生む可能性を示すためのものです。無断でアクセスすることはデータ損傷、刑事責任、被害者の損失を引き起こす可能性がありますが、規則と許可に従って行う研究は、脆弱性の修正、防御の向上、より安全な業界基準の確立を推進する可能性があります。 読者は、順位だけを見てはいけません。有名なハッカーが信頼に値するかどうか判断するには、その公的資料、法的地位、研究成果、脆弱性の開示方法、および後続の防御貢献を確認すべきです。メディアの呼称、ソーシャルプラットフォームのフォロワー数、神秘主義の噂は、検証可能な資料に取って代わることはできません。 有名なハッカーや情報セキュリティの歴史について質問がある場合は、VexelOpsにお問い合わせください。
著名なハッカーランキングに関するよくある質問
このTop 10は世界で認められたハッカーランキングですか?
いいえ。世界にはすべての人が認める客観的なハッカーランキングは存在しません。技術能力、事件の影響とホワイトハットの貢献を単一のスコアで比較することは難しいです。本記事は、公的資料、歴史的影響、技術的影響、情報セキュリティの貢献、および教育的価値に基づいて編集整理されたものです。 異なる資料ソースによって異なる人物が選ばれることがあり、ランキングは新しい証拠、法的結果、研究貢献によって変わる場合があります。読む際には、これを情報セキュリティの歴史に関する入門として考え、順位を犯罪能力や個人の価値の証明として捉えないようにしましょう。
なぜホワイトハット研究者もハッカーランキングに含まれるのですか?
「ハッカー」という用語は、技術力と探求方法を説明するものであり、必ずしも犯罪を意味するものではありません。ホワイトハット研究者は、許可を得た上でシステムを分析し、脆弱性を発見し、修復を手伝ったり、安全制度を築いたりしますから、情報セキュリティの発展に正の影響をもたらします。 ホワイトハット人物をランキングに含めるのは、読者がすべてのハッカーがデータを盗むかシステムを破壊していると思い込むことを避けるためです。役割を判断する際には、許可、目的、データの処理方法、行動の結果を考慮すべきであって、「ハッカー」という言葉だけにとらわれるべきではありません。
著名なハッカーのストーリーを理解することで、侵入を学べるのですか?
安全に関する物語と操作に関する教育は別です。本記事は、公的な人物の背景、事件の影響、防御に関する教訓を整理したもので、攻撃コマンド、悪意のあるコード、ターゲットの選択、ツールチェーン、認証の回避方法は提供していません。 読者が本当に学ぶべきことは、アカウントを保護し、デバイスを更新し、権限を制限し、ソーシャルエンジニアリングを識別し、安全な記録を保存し、無断行為がもたらす結果を理解することです。情報セキュリティに興味がある人は、合法的な教育環境や許可されたテストプラットフォームを使って学ぶべきです。
重要なポイント:ランキングは戦力表ではなく、許可、影響、そして防御への貢献が判断の重要な要素です。